01
先确认目标地址
输入域名时会自动补上 HTTPS。示例按钮只填写网址,不会立刻访问目标;必须点击检查才发送请求。
HTTP / 请求调试
先看公开网址的首跳响应
输入公开网址后手动检查。
网址会发送到本站 Worker,再由它匿名请求公开站点;不会转发浏览器 Cookie 或认证信息,目标站能看到请求。
输入公开网址后手动检查。
HTTP 响应头检测适合排查发布后缓存未更新、跳转规则出错或安全配置没有生效的情况。它记录输入网址首跳的状态与返回值,便于和浏览器网络面板对照。
做 HTTP Header 在线检测时,先看请求方法和检查时间。本站先发 HEAD,只有目标拒绝时才尝试 GET;不会沿着跳转继续请求,所以不会把终点响应误当成起点。
把首跳与真实返回值放在一起
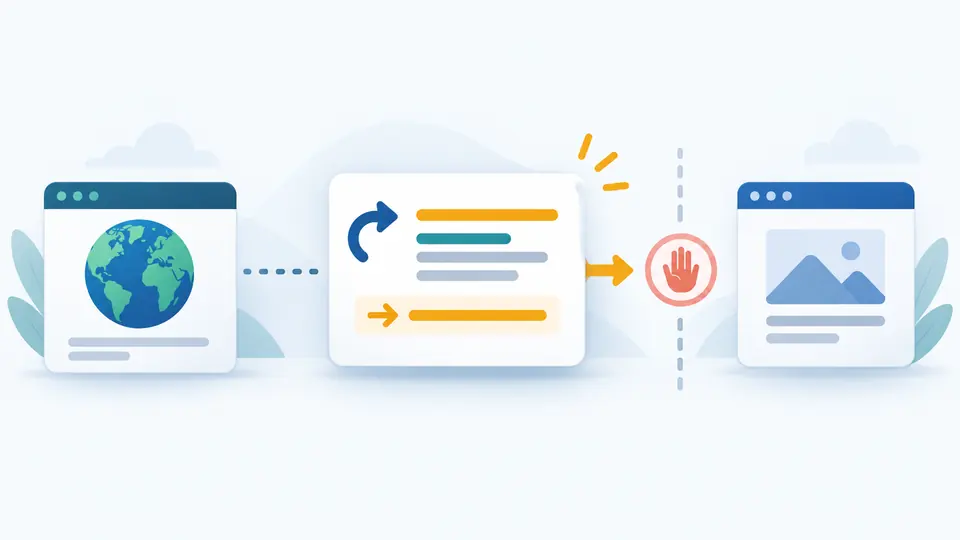
遇到 301 或 302,HTTP 响应头检测保留这一跳的状态和 Location。若自动跟随,就可能漏掉原本想查的跳转配置。
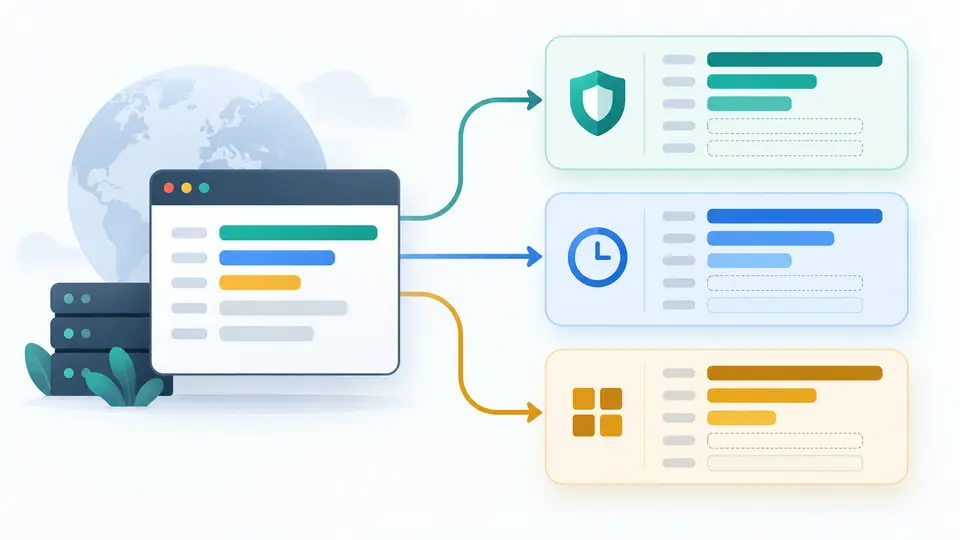
安全响应头、缓存策略头分别列出,未归类的 HTTP 头信息检查结果也保留。缺失提示仅表示本次匿名响应未见,不等于漏洞判定。
输入域名时会自动补上 HTTPS。示例按钮只填写网址,不会立刻访问目标;必须点击检查才发送请求。
默认使用 HEAD;遇到 405 或 501 才回退到 GET,并丢弃正文。首跳若返回 3xx,报告会显示 Location 而不会继续访问。
检查时间是本站这次请求完成的时间,不是目标站的 Date 字段。修改网址后旧报告立即过期,复制和下载会停用。
即使目标返回 404 或 500,响应头仍可供排查。报告会写明实际使用 HEAD 还是 GET,以及是否发生回退。
可查看 CSP、HSTS、Referrer-Policy 等安全响应头的原值;未出现的常见字段单独提示,但不会生成安全分数。
Cache-Control、ETag、Vary 等缓存策略头可帮助判断为何内容未更新;CDN 与源站返回值可能不同。
支持公开域名,以及以 HTTP 或 HTTPS 开头的完整网址。纯域名会补 HTTPS;本机、私网、带认证信息的链接会被拒绝。
显示首跳状态码、实际请求方法、检查时间和返回的响应头原值;安全与缓存字段分组,其余字段也保留。
请求由本站 Worker 发往目标站,最多等待五秒。检查时间标记的是本次观察,不是目标响应里的 Date 值。
红色错误提示表示网址无效、超时或代理请求失败,不代表某个安全头不合格。本页不提供安全评分。
网址会发送到本站 Worker 并被目标站看到;页面只在当前会话内保留报告,不把网址放进分享链接。本工具不会转发你的 Cookie 或认证头。
还有疑问?