01
Saisir la cible publique
Un domaine sans schéma reçoit HTTPS. Le bouton d’exemple remplit seulement le champ : le réseau n’est sollicité qu’après un clic sur Vérifier.
HTTP et débogage des requêtes
Observer la première réponse d’une URL publique
Saisissez une URL publique, puis lancez le contrôle.
L’URL est envoyée à notre Worker, qui interroge le site public sans vos cookies ni données d’authentification. Le site voit cette requête.
Saisissez une URL publique, puis lancez le contrôle.
Un vérificateur d'en-têtes HTTP sert à comprendre pourquoi une modification semble absente ou pourquoi une URL mène ailleurs. Ici, la réponse de départ reste distincte de la page finale.
Pour vérifier les en-têtes HTTP, regardez aussi la méthode et l’heure. Le Worker essaie HEAD puis, uniquement si le serveur répond 405 ou 501, GET sans lire le contenu.
Voir le premier saut et les valeurs reçues
Le vérificateur d'en-têtes HTTP conserve un statut 301 ou 302 et Location. Il ne suit pas l’URL de destination, ce qui permet d’examiner la règle appliquée au point de départ.
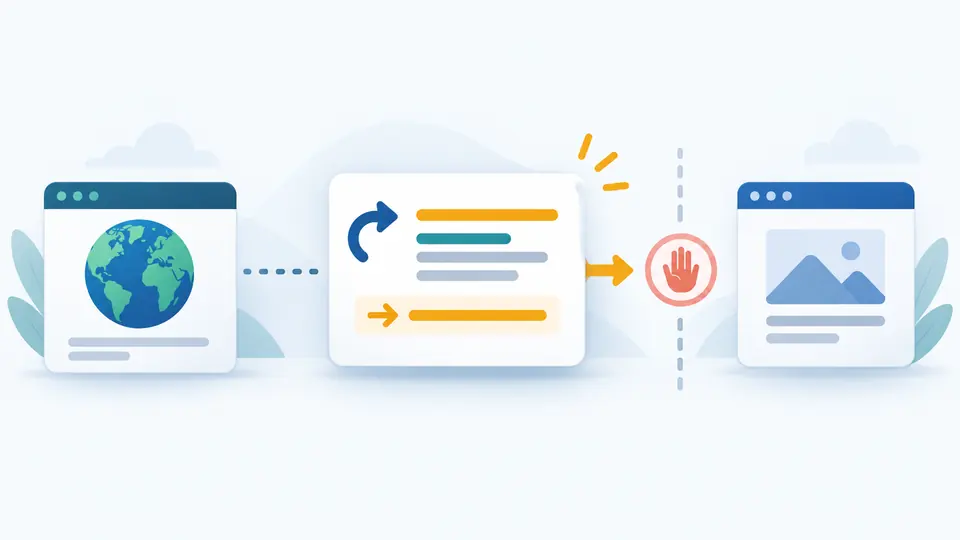
Les en-têtes de sécurité, la politique de cache et les autres champs gardent leurs valeurs. Un nom absent signifie seulement qu’il n’a pas été vu sur cette réponse anonyme.
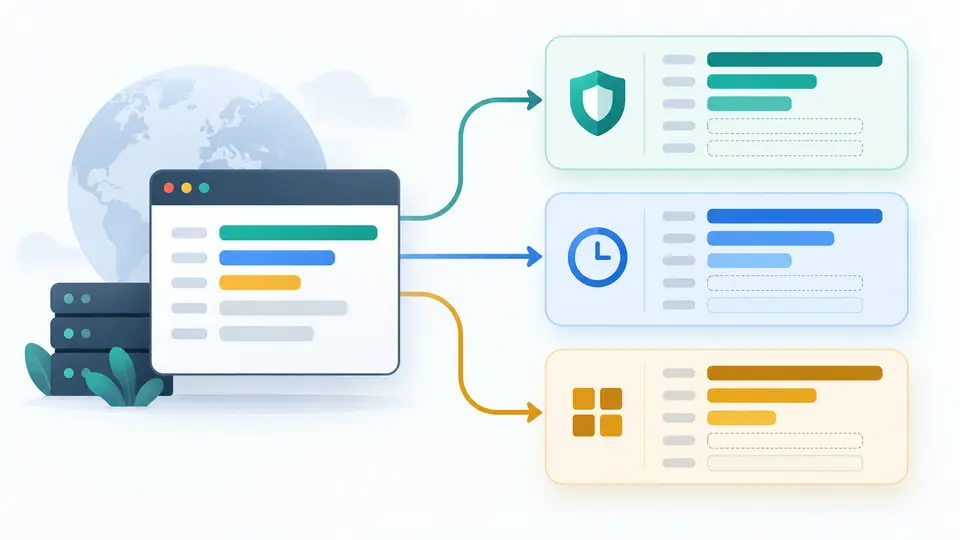
Un domaine sans schéma reçoit HTTPS. Le bouton d’exemple remplit seulement le champ : le réseau n’est sollicité qu’après un clic sur Vérifier.
HEAD est tenté d’abord. Un 405 ou 501 entraîne un seul GET dont le corps est abandonné. Un 3xx affiche Location sans rejoindre cette destination.
L’heure indique la fin de ce contrôle, pas la valeur de l’en-tête Date. Modifier l’URL rend le résultat périmé et bloque copie et téléchargement.
Même un 404 ou un 500 reste une réponse dont les en-têtes sont utiles. Le rapport signale l’usage réel de HEAD ou de GET.
CSP, HSTS et Referrer-Policy sont affichés avec leurs valeurs. La présence d’un nom ne prouve pas que la politique convient au site.
Cache-Control, ETag et Vary aident à examiner une version périmée, sans prétendre reconstituer les règles internes du CDN.
Elle montre le statut du premier saut, la méthode employée, l’heure et les valeurs de tous les champs reçus, classés par sécurité, cache et autres.
Ils orientent le comportement du navigateur pour le contenu, le transport ou l’intégration. Le rapport montre leurs valeurs sans certifier qu’elles sont adaptées.
Ce sont des champs de réponse HTTP dans les deux cas ; HTTPS protège leur transport. Certains champs, comme HSTS, ont un sens lié à une connexion sécurisée.
L’URL passe par le Worker et atteint le site cible. La page garde le rapport dans la session en cours et n’ajoute pas l’URL à un lien de partage.
Une réponse publique peut contenir des valeurs inattendues, notamment Set-Cookie. Examinez le rapport avant de le copier ou de le partager ; aucune authentification personnelle n’est transmise.
Encore une question ?
Contrôlez une URL publique et conservez les valeurs du premier saut avec leur heure.