01
Choisir une origine autorisée
L’exemple remplit une adresse publique sans l’appeler. Une page HTTPS peut aussi bloquer une cible HTTP pour contenu mixte; le serveur doit permettre la lecture depuis cette origine.
HTTP et débogage des requêtes
Préparez méthode, URL, en-têtes et corps avant de lancer une seule requête. La cible doit autoriser la lecture CORS.
Cette méthode n’envoie pas de corps.
La requête part directement du navigateur vers la cible seulement après votre clic. Évitez les secrets de production.
Aucune réponse pour le moment.
Désactivé au départ. Dans cet onglet : méthode, chemin URL sans valeurs de requête, heure et statut; aucun en-tête ni corps. Les chemins URL peuvent révéler des identifiants; laissez l’historique désactivé pour ces cas.
Limites : 50 en-têtes, corps texte de 1 Mio, réponse lisible de 8 Mio. CORS et en-têtes interdits s’appliquent.
L’aperçu ne transmet rien. Valeurs de requête et en-têtes sensibles sont remplacés; vérifiez aussi le corps avant partage.
Saisissez une URL HTTP(S) et envoyez volontairement.
Pour vérifier une API, un exemple de réponse dans la documentation ne suffit pas toujours. Ce testeur de requêtes HTTP compose une requête réelle dans le navigateur, mais ne transmet rien pendant la saisie. Choisissez une cible de test avant de cliquer sur Envoyer.
Un client HTTP en ligne soumis à CORS ne remplace pas un terminal. Pour tester une API REST qui refuse votre origine, le navigateur peut cacher la réponse; une erreur visible ne prouve pas que le serveur n’a rien reçu.
Une requête explicite et une réponse affichée seulement si elle est lisible.
Le testeur de requêtes HTTP utilise Fetch vers la cible après votre clic. Quand CORS autorise la lecture, il présente statut, en-têtes exposés et corps réels; sinon il ne fabrique aucune réponse.
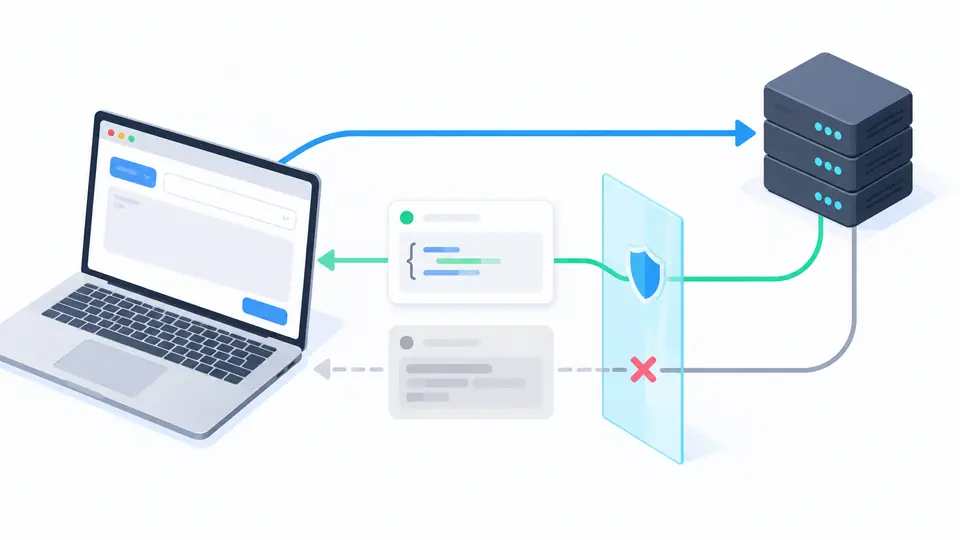
L’historique est désactivé au départ. S’il est activé, cet onglet conserve seulement méthode, chemin URL sans valeurs de requête, date et statut. Les extraits de code remplacent aussi les en-têtes sensibles et valeurs de requête.
L’exemple remplit une adresse publique sans l’appeler. Une page HTTPS peut aussi bloquer une cible HTTP pour contenu mixte; le serveur doit permettre la lecture depuis cette origine.
POST, PUT, PATCH et DELETE acceptent texte brut ou JSON. Le mode JSON vérifie la syntaxe et ajoute Content-Type uniquement s’il manque. Ctrl/Cmd+Entrée déclenche aussi un envoi volontaire.
Une réponse 4xx ou 5xx peut être lisible. Un échec CORS ou réseau n’expose pas de statut. Modifier le brouillon désactive l’export de l’ancienne réponse; Annuler ne retire pas une action déjà exécutée.
GET, POST, PUT, PATCH, DELETE, HEAD et OPTIONS sont disponibles, avec des en-têtes autorisés et un corps texte quand la méthode le permet.
Consultez statut, durée, en-têtes exposés et texte. Le JSON est indenté pour la lecture; un corps binaire affiche son type et sa taille.
La réponse lisible complète peut être téléchargée jusqu’à 8 Mio. L’indentation JSON à l’écran ne modifie pas les octets du fichier.
Les aperçus cURL et Fetch suivent le brouillon sans lancer de requête. Les valeurs de requête dans l’URL et celles des en-têtes sensibles deviennent des marqueurs à remplacer.
Saisissez une URL HTTP(S) absolue et cliquez sur Envoyer. L’exemple ne lance aucun trafic; la cible doit autoriser cette origine à lire la réponse.
Le navigateur peut bloquer la lecture d’une réponse interorigine, ou rencontrer un problème DNS, réseau ou de contenu mixte. Une erreur ne prouve pas que la requête n’a pas atteint le serveur.
Oui, choisissez POST et le mode JSON. Le texte est validé, puis Content-Type est ajouté seulement si vous ne l’avez pas déjà renseigné.
Le délai initial est de 30 secondes; vous pouvez choisir 5, 10, 30 ou 60 secondes. Il arrête l’attente locale sans annuler une opération déjà reçue.
Oui, ajoutez Authorization ou X-API-Key pour une cible de test. Ces valeurs partent seulement après votre clic et ne figurent pas dans l’historique de cet onglet.
Un champ semble mal interprété ?
Essayez le testeur de requêtes HTTP sur une API de test compatible CORS, vérifiez ce que le navigateur peut lire et enregistrez la réponse complète.