01
选一个可跨域读取的目标
示例仅填入公开测试地址,不会自动发送。本站若通过 HTTPS 打开,浏览器还可能阻止对普通 HTTP 地址的混合内容请求。
HTTP / 请求调试
填写方法、URL、请求头和正文后显式发送;目标接口需允许浏览器读取跨域响应。
此方法不发送请求正文。
只有点击发送后,请求才从浏览器直达目标;请勿使用生产环境密钥。
尚无响应。
默认关闭;本标签页仅记录方法、无查询值的 URL 路径、时间与状态,不存请求头和正文。 URL 路径仍可能含标识符;敏感路径请保持历史关闭。
上限:50 个请求头、1 MiB 文本正文、8 MiB 可读取响应;受浏览器 CORS 和禁用头约束。
生成代码不会发送请求。查询值和敏感请求头是占位符;分享前还要检查正文。
输入 HTTP(S) 地址后显式发送。
调试接口时,你手里可能只有一个地址、一段 JSON 和测试用 Token。在线 HTTP 请求测试让你在当前浏览器里组合这些字段,先检查将发送什么,再主动发起一次请求;输入变化不会自动触网。
这也是一个 REST API 测试与 HTTP 接口调试入口,但浏览器和命令行客户端的权限不同。在线发送 HTTP 请求后,若目标未开放 CORS,页面可能看不到响应;报错不等于服务端一定没有收到请求。
明确发出请求,明确标出浏览器能读取的内容。
在线 HTTP 请求测试不经过本站通用代理。目标允许跨域时,面板显示真实状态码、开放给浏览器的响应头和正文;读取失败时不捏造响应。
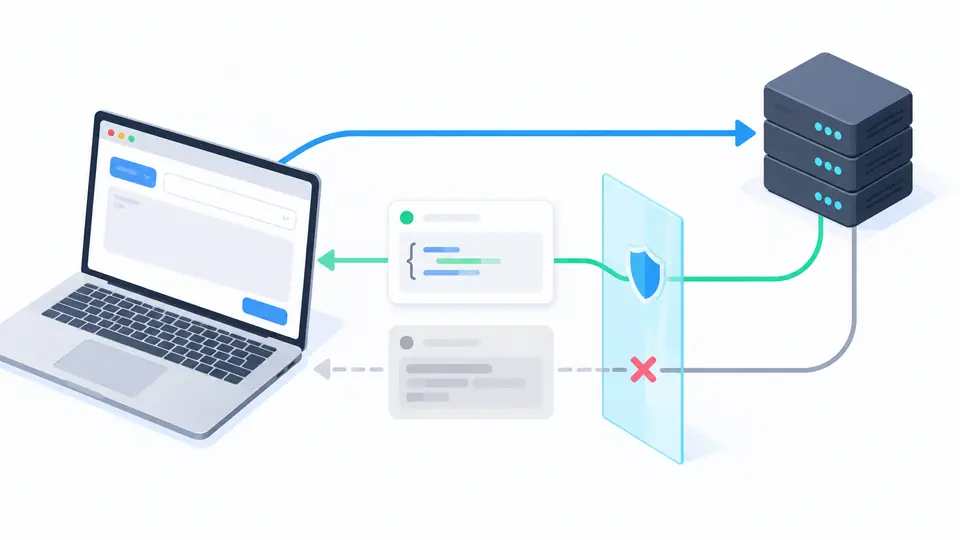
历史默认关闭。开启后,本标签页只记方法、去掉查询参数的 URL 路径、时间和状态;请求头与正文不进入历史,生成的代码也会遮蔽敏感请求头和查询值。
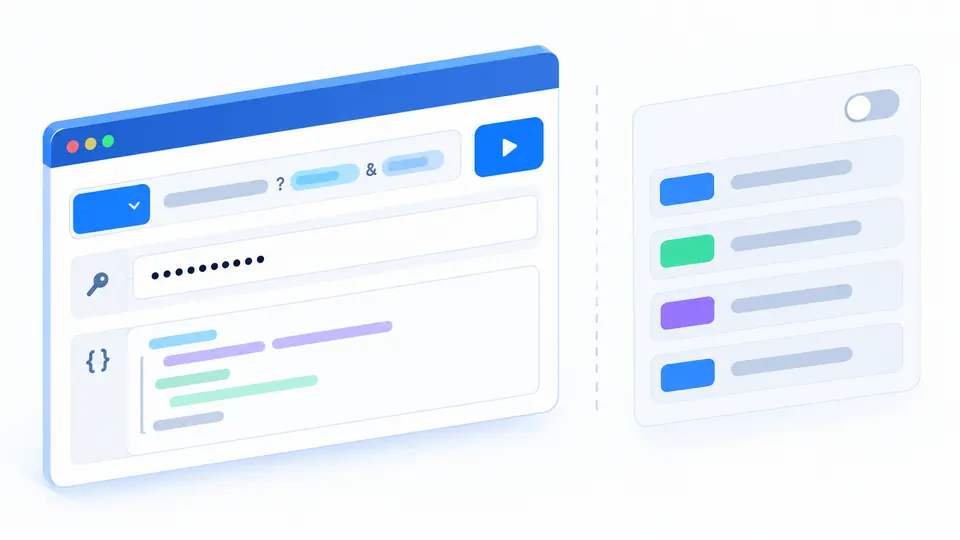
示例仅填入公开测试地址,不会自动发送。本站若通过 HTTPS 打开,浏览器还可能阻止对普通 HTTP 地址的混合内容请求。
POST、PUT、PATCH、DELETE 可以填写原始或 JSON 正文;JSON 模式先校验语法,仅在未填写 Content-Type 时补上。也可用 Ctrl/Cmd+Enter 显式发送。
4xx、5xx 仍可能有可见响应;CORS 或网络失败则没有可读取的状态码。修改表单会禁用旧响应导出,取消等待也不能撤销服务端已执行的操作。
选择 GET、POST、PUT、PATCH、DELETE、HEAD 或 OPTIONS;按需添加可由浏览器设置的请求头,允许正文的方法可输入文本。
展示状态码、耗时、浏览器可见的响应头,以及格式化的 JSON 或原始文本;二进制响应只显示类型和字节数。
可下载不超过 8 MiB 的完整可读响应。JSON 仅在屏幕上缩进显示,下载内容仍是目标返回的原始字节。
当前草稿随时可生成 cURL 与 Fetch 代码,不会为生成代码发请求;敏感请求头和查询值用占位符代替。
输入完整 HTTP(S) 地址并点击发送。示例与编辑都只改表单,不会自动触网;目标还需允许当前网页来源读取响应。
支持 GET、POST、PUT、PATCH、DELETE、HEAD 和 OPTIONS。此工具不为 GET、HEAD、OPTIONS 发送正文;如需 JSON,请选可带正文的方法。
可以手动添加 Authorization 或 X-API-Key 测试头,但它只在点击发送后到达目标。复制请求代码时敏感头值会被替换为占位符。
可以添加 Token 等自定义头,但 Cookie、Host、Origin 等浏览器禁用头不能设置;遇到 CORS 报错还需检查服务端跨域配置与预检。
此工具不生成分享链接。历史默认关闭;开启后仅记方法、去掉查询值的 URL、时间与状态,不存请求头、正文或响应。
发现某个字段解析不正确?