01
Escolher uma API legível
O exemplo apenas preenche uma URL pública; não envia automaticamente. Uma página HTTPS pode bloquear HTTP como conteúdo misto, e o servidor precisa permitir a origem por CORS.
HTTP e depuração de requisições
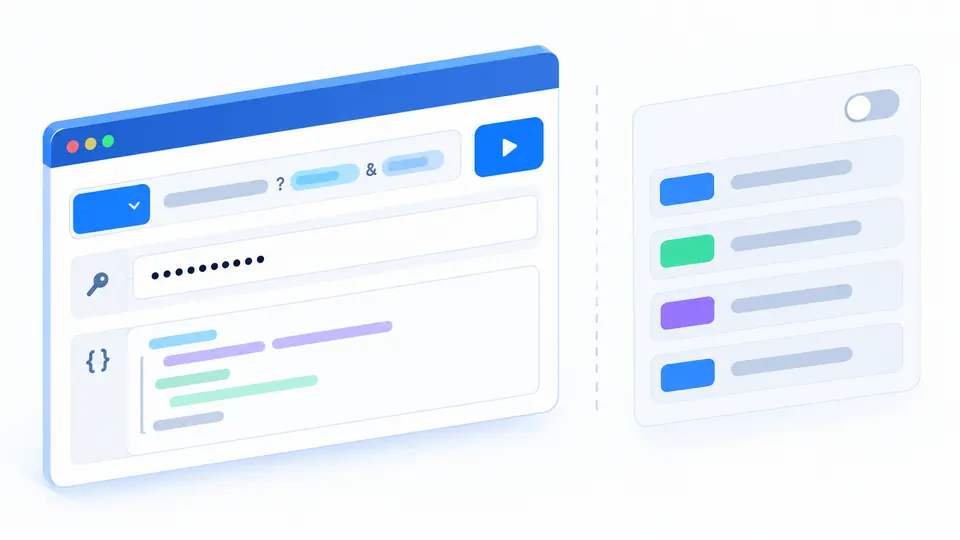
Confira método, URL, cabeçalhos e corpo antes de enviar. A API de destino precisa permitir a leitura por CORS.
Este método não envia corpo de requisição.
A chamada sai diretamente do navegador para o destino só após seu clique. Evite segredos de produção.
Ainda não há resposta.
Desligado inicialmente. Esta aba guarda apenas método, caminho da URL sem valores de consulta, horário e status; não guarda cabeçalhos ou corpo. Caminhos de URL podem conter identificadores; deixe o histórico desligado nesses casos.
Limites: 50 cabeçalhos, corpo de texto de 1 MiB e resposta legível de 8 MiB. CORS e cabeçalhos proibidos se aplicam.
A prévia de código não envia nada. Valores de consulta e cabeçalhos sensíveis são marcadores; confira o corpo antes de compartilhar.
Informe uma URL HTTP(S) e envie explicitamente.
Ao investigar uma API, o exemplo da documentação nem sempre revela a resposta aos seus dados. Este testador de requisições HTTP monta uma chamada no navegador sem enviar nada durante a edição. Escolha uma API de teste e clique em Enviar quando estiver pronto.
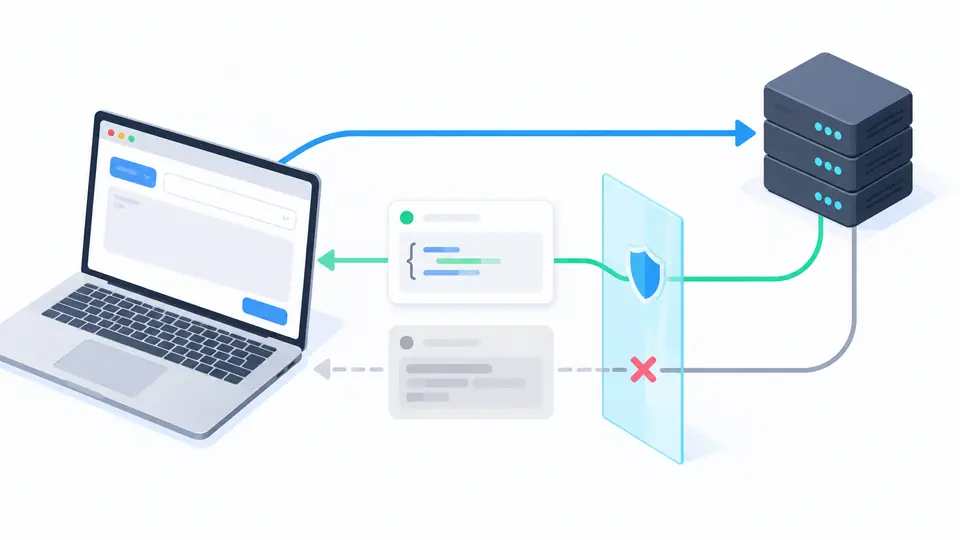
Um cliente HTTP online depende das regras do navegador. Ao testar APIs REST, uma falha de CORS pode ocultar a resposta que o curl leria; ela não prova que a requisição nunca alcançou o servidor.
Chamada direta e resultado limitado ao que o navegador conseguiu ler.
O testador de requisições HTTP usa Fetch direto para o destino depois do clique. Uma resposta permitida mostra status, cabeçalhos expostos e corpo reais; uma resposta bloqueada não ganha dados inventados.
O histórico começa desligado. Ligado, guarda só método, caminho da URL sem valores de consulta, horário e status nesta aba. Os exemplos de código também substituem cabeçalhos sensíveis e valores de consulta.
O exemplo apenas preenche uma URL pública; não envia automaticamente. Uma página HTTPS pode bloquear HTTP como conteúdo misto, e o servidor precisa permitir a origem por CORS.
POST, PUT, PATCH e DELETE aceitam texto bruto ou JSON. O modo JSON valida a sintaxe e acrescenta Content-Type apenas quando ausente. Ctrl/Cmd+Enter também é um envio explícito.
Respostas 4xx e 5xx ainda podem ser lidas. Falhas de CORS ou rede não têm status visível. Editar o formulário desativa a exportação anterior; Cancelar não desfaz uma operação já processada no servidor.
GET, POST, PUT, PATCH, DELETE, HEAD e OPTIONS, com cabeçalhos permitidos e corpo de texto nos métodos compatíveis.
Exibe status, duração, cabeçalhos expostos e texto. JSON é indentado apenas na tela; dados binários mostram tipo e quantidade de bytes.
Baixe até 8 MiB da resposta legível completa. Os bytes salvos continuam iguais aos recebidos, mesmo quando o JSON aparece formatado na tela.
Pré-visualize cURL e Fetch sem conexão. Valores de consulta e cabeçalhos sensíveis viram marcadores antes da cópia.
Informe uma URL HTTP(S) absoluta e clique em Enviar. Exemplo e edição só preenchem o formulário; a API precisa permitir a leitura por esta origem.
A resposta pode ser barrada por CORS ou haver falha de DNS, rede ou conteúdo misto. Uma chamada simples pode ter chegado ao servidor, então confira logs antes de concluir que nada foi enviado.
Sim. Escolha POST e JSON. A sintaxe é validada e Content-Type é acrescentado apenas se você não definiu um. O texto não é reformatado para o envio.
O padrão é 30 segundos; as opções são 5, 10, 30 e 60. O prazo interrompe a espera local, sem desfazer ações que o servidor já executou.
Sim, cabeçalhos personalizados como Authorization são aceitos, mas Cookie, Host e Origin são bloqueados pelo navegador. Valores sensíveis não entram no histórico.
Algum campo foi interpretado incorretamente?
Use o testador de requisições HTTP com uma API de teste que permita CORS, confira a resposta legível e faça o download antes de alterar o próximo pedido.