Инструменты логов и наблюдаемости

Парсер syslogдля пакетов RFC 3164 и RFC 5424

Вставьте одну или много строк syslog, нажмите «Разобрать syslog» и получите таблицу полей с фильтрами facility/severity — BSD и RFC 5424 можно смешивать в одной вставке.

Парсер syslog

Пример:

Сообщения syslog

Работает локально в браузере. Текст syslog не загружается.

Фильтры

Разобранные сообщения

Разберите syslog, чтобы увидеть строки здесь.

Вставьте строки syslog или загрузите пример, затем нажмите «Разобрать syslog».

Одну строку `<165>1 2023-10-11T22:14:15.003Z …` ещё можно прочитать глазами, но экспорт с файрвола или фрагмент journalctl — это сотни строк со старым BSD syslog и пересылками RFC 5424, у каждой свой PRI, hostname и необязательный блок structured-data. Парсер syslog, просмотрщик syslog или RFC5424-парсер — задача одна: превратить priority в угловых скобках в имена facility и severity, по которым можно фильтровать.

Используйте, когда уже скопировали syslog из тикета, tail `/var/log/syslog` или экспорта SIEM и нужны PRI/facility/severity, метки времени (с пометкой неоднозначности RFC3164), hostname, app-name и structured data — не универсальный «украшатель» логов. Всё выполняется локально во вкладке браузера; вставленное не загружается.

Зачем нужен этот парсер syslog

Для смешанных вставок RFC 3164 и RFC 5424, а не демо на одной строке.

Пакет из многих строк с определением формата по строке

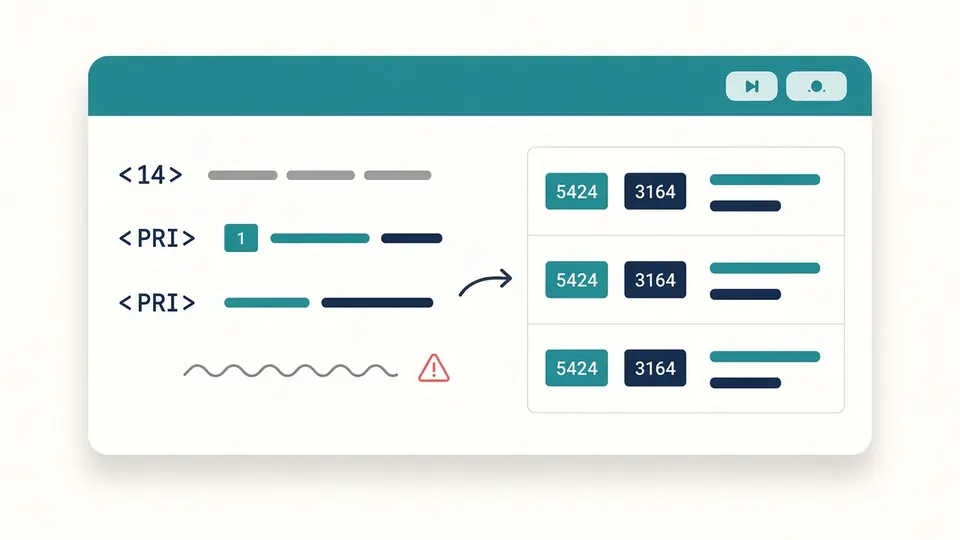
Вставьте целый фрагмент из journalctl, файрвола или пересылки rsyslog — строки RFC5424 (`<165>1 …`) и BSD RFC3164 (`<34>Oct 11 …`) могут быть в одном поле. Каждая строка классифицируется отдельно, без выбора одного формата для всей вставки.

Таблица syslog с RFC3164 и RFC5424 из одной вставки

Метки RFC3164 показывают неоднозначность, а не тихие догадки

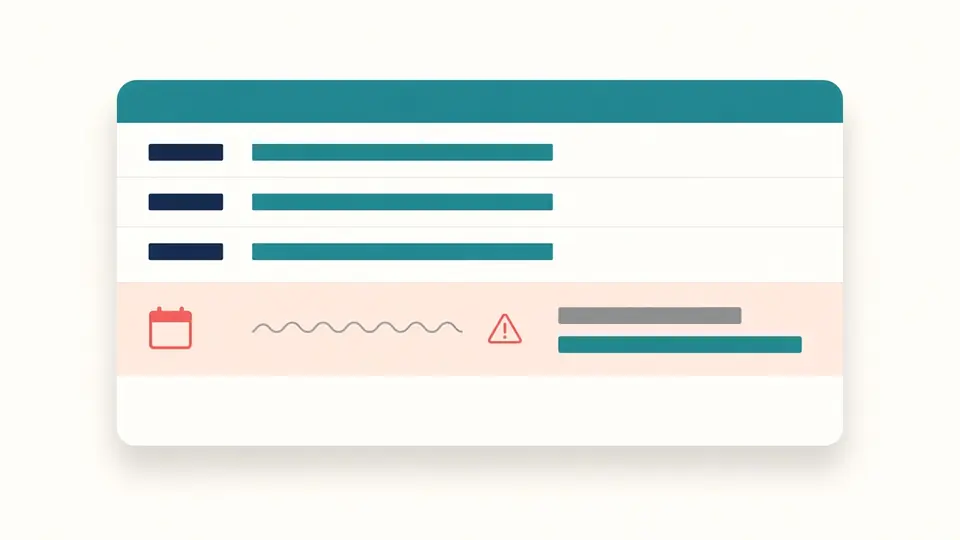
Метки BSD вроде `Oct 11 22:14:15` не содержат года и часового пояса. Парсер syslog сохраняет исходную строку, помечает badge и показывает любое предполагаемое ISO-время в отдельной колонке как оценку — локальная догадка браузера не выдаётся за реальные часы сообщения.

Строка RFC3164 с пометкой об отсутствии года и пояса рядом с исходной меткой

Три вещи, которые этот парсер syslog делает сверх однострочных просмотрщиков

Разобрать один раз, фильтровать без повторного запуска, экспортировать структурированные поля.

01

Разбирать всю вставку в удобный момент

Многострочные вставки syslog могут быть тысячами строк; разбор только по клику «Разобрать syslog» (или Ctrl/Cmd+Enter), не при каждом нажатии клавиши. Web Worker держит вкладку отзывчивой, извлекая PRI, facility, severity, метки времени и structured data построчно.

  • Загрузите встроенный смешанный пример — RFC3164, RFC5424, structured data и намеренно неверные строки без ручного ввода
  • Неверные строки собираются отдельно — они не мешают валидным сообщениям в таблице
02

Мгновенно фильтровать facility, severity, hostname и app-name

После разбора severity следует обычному правилу «этот уровень и срочнее» (warning оставляет warning до emerg). Facility — чеклист с множественным выбором. Hostname и app-name — простое вхождение подстроки. Всё перефильтровывает уже разобранные строки — без второго прохода.

  • Пустой выбор facility = нет фильтра по facility (видны все)
  • Смена фильтров не делает копирование/скачивание недействительным, пока вы не измените ввод или не разберёте снова
03

Раскрывать structured data и экспортировать плоские колонки

Элементы structured-data RFC5424 раскрываются inline как таблицы ключ/значение. Копирование/скачивание экспортирует отфильтрованную таблицу в CSV, JSON или текст, при необходимости разворачивая ключи structured-data в колонки `sdid.param`.

  • Копирование/скачивание отключены, пока результат устарел (ввод изменён после последнего разбора)
  • «Отменить очистку» восстанавливает ввод, фильтры и таблицу после случайной очистки
К парсеру

Что даёт каждая строка syslog

Поля протокола, фильтры и экспорт для реального triage.

PRI разложен на имена facility и severity

Каждая строка показывает сырой PRI и числовые и именованные facility (0–23) и severity (0–7) по таблицам RFC5424 — как калькулятор PRI, но для целых сообщений.

Блоки structured-data RFC5424

Несколько элементов `[sdid@enterprise key="value" …]` перечислены по сообщению и раскрываются без выхода из таблицы.

Четыре измерения фильтра после одного разбора

Множественный выбор facility, severity или хуже, подстрока hostname, подстрока app-name/tag — как сетевые и платформенные команды сужают дампы syslog.

Список неверных строк с причинами

Строки не-syslog (или с нарушением PRI) в отдельном списке с номером строки и краткой причиной, а не тихий провал всего пакета.

Что этот парсер syslog делает и не делает

Только локальный разбор текста — без слушателей и облачных API.

Нет UDP/TCP-слушателя syslog
Инструмент читает только вставленный текст. Не открывает порт 514 и не принимает live-потоки из сети.
Время RFC3164 по спецификации неоднозначно
Если в BSD-метке нет года или пояса, это помечается; любое предполагаемое ISO-время явно подписано как оценка по локальному календарю браузера — не как истина из сообщения.
Одна вставка — до 300 000 символов и 20 000 строк
Большие экспорты делите на части, чтобы уложиться в таймаут worker в браузере.
Нет отдельного диалекта экспорта CEF/SIEM
Экспорт — обычные таблицы CSV/JSON/текст. Специализированные CEF или форматы SIEM вне scope этого просмотрщика syslog.

Парсер syslog — частые вопросы

Типичные вопросы перед вставкой production syslog в браузерный инструмент.

Чем отличаются syslog RFC3164 и RFC5424?

RFC3164 (BSD) часто выглядит как `<34>Oct 11 22:14:15 host tag: message` без поля версии и без года в метке. RFC5424 добавляет версию после PRI (`<165>1 …`), метки ISO 8601, hostname, app-name, procid, msgid, необязательную structured data и сообщение. Этот парсер syslog определяет формат по строке автоматически.

Как декодировать PRI, facility и severity syslog?

PRI — число в угловых скобках. Facility = PRI ÷ 8 (целое), severity = PRI mod 8. Таблица показывает числа и стандартные имена (например `auth` + `crit`). Для одного PRI есть отдельные калькуляторы; здесь разбор на каждом сообщении.

Безопасно ли вставлять syslog в онлайн-парсер?

Для этого инструмента — да: разбор полностью во вкладке браузера на JavaScript. Текст syslog не загружается, не хранится и не логируется на сервере. Перед sharing экспортов проверьте секреты.

Почему RFC3164 предупреждает о годе или часовом поясе?

Формат BSD просто не включает эти поля. Показать полную метку без предупреждения выглядело бы точнее, чем позволяет протокол; исходная метка остаётся, любое дополненное ISO-время помечено как оценка.

Можно смешивать RFC3164 и RFC5424 в одной вставке?

Да. Каждая строка классифицируется отдельно — типично, когда старое оборудование пишет RFC3164 рядом с пересылками rsyslog или journald в RFC5424.

Заменяет ли это syslog-сервер или SIEM?

Нет. Помогает читать и фильтровать уже экспортированный текст. Не собирает, не индексирует и не алертит live syslog.

Строка syslog разобрана неверно?

Разберите вставку syslog сейчас

Вставьте строки syslog RFC3164 и RFC5424 и получите фильтруемую таблицу за секунды — без загрузки и аккаунта.

Добавьте в закладки этот бесплатный парсер syslog для следующего фрагмента файрвола или journalctl в почте.

Весь разбор выполняется локально в браузере.