Outils de logs et d'observabilité

Analyseur syslogpour lots RFC 3164 et RFC 5424

Collez une ou plusieurs lignes syslog, cliquez sur Analyser le syslog, et obtenez un tableau de champs avec filtres facility/severity — BSD et RFC 5424 peuvent coexister dans le même collage.

Analyseur syslog

Exemple :

Messages syslog

Exécution locale dans le navigateur. Le texte syslog n'est jamais téléversé.

Filtres

Messages analysés

Analysez le syslog pour voir les lignes ici.

Collez des lignes syslog ou chargez l'exemple, puis cliquez sur Analyser le syslog.

Une ligne `<165>1 2023-10-11T22:14:15.003Z …` se lit encore à l'œil, mais un export pare-feu ou un extrait journalctl, ce sont des centaines de lignes mélangeant l'ancien syslog BSD et des forwards RFC 5424, chacune avec son PRI, hostname et bloc structured-data optionnel. Analyseur syslog, visionneuse syslog ou parseur RFC5424 : le travail est de transformer les priorités entre chevrons en noms facility et severity filtrables.

À utiliser quand vous avez déjà copié du syslog depuis un ticket, un tail de `/var/log/syslog` ou un export SIEM et avez besoin de PRI/facility/severity, d'horodatages (ambiguïté RFC3164 signalée), hostname, app-name et structured data — pas d'un simple embellisseur de logs. Tout s'exécute localement dans l'onglet ; rien n'est téléversé.

Pourquoi utiliser cet analyseur syslog

Conçu pour des collages RFC 3164 et RFC 5424 mélangés, pas une démo sur une ligne.

Lots de lignes avec détection de format par ligne

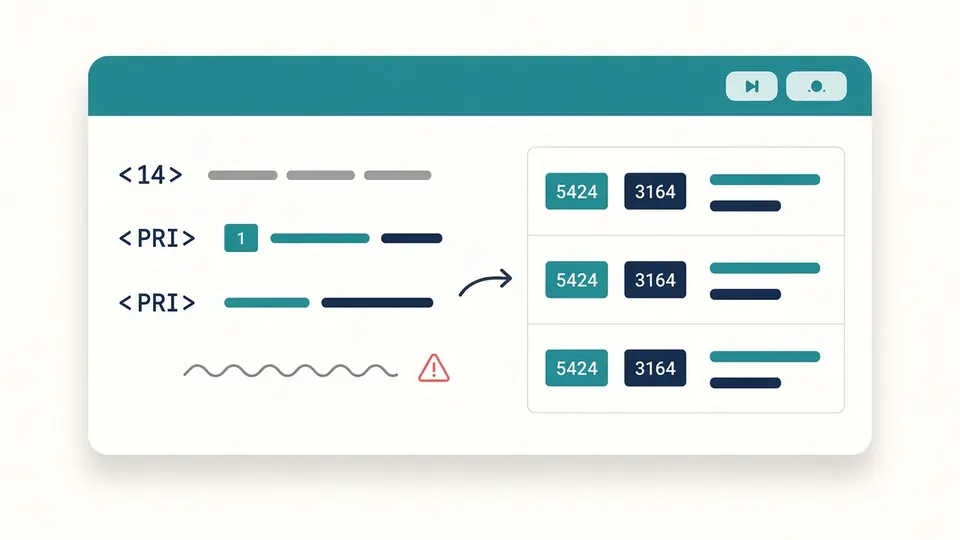
Collez un extrait entier de journalctl, pare-feu ou forward rsyslog — lignes RFC5424 (`<165>1 …`) et BSD RFC3164 (`<34>Oct 11 …`) dans la même zone. Chaque ligne est classée seule, sans choisir un format pour tout le collage.

Tableau syslog avec RFC3164 et RFC5424 issus d'un seul collage

Horodatages RFC3164 : ambiguïté affichée, pas de devinette silencieuse

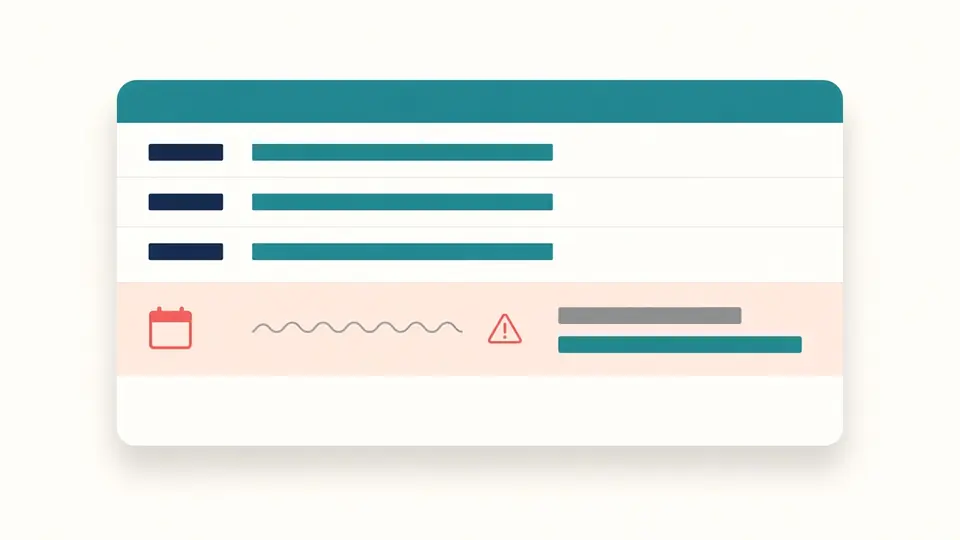
Les horodatages BSD comme `Oct 11 22:14:15` n'ont ni année ni fuseau. L'analyseur syslog garde la chaîne brute, un badge clair, et toute heure ISO estimée dans une colonne séparée — pas une supposition locale prise pour l'heure réelle du message.

Ligne RFC3164 avec badge année/fuseau manquants à côté de l'horodatage brut

Trois choses que cet analyseur syslog fait au-delà des visionneuses une ligne

Analyser une fois, filtrer sans relancer, exporter des champs structurés.

01

Analyser tout le collage à votre rythme

Les collages syslog peuvent compter des milliers de lignes ; l'analyse ne se lance qu'au clic sur Analyser le syslog (ou Ctrl/Cmd+Entrée), pas à chaque frappe. Un Web Worker garde l'onglet réactif pendant l'extraction ligne par ligne de PRI, facility, severity, horodatages et structured data.

  • Chargez l'exemple mixte intégré pour voir RFC3164, RFC5424, structured data et lignes invalides volontaires
  • Les lignes invalides sont listées à part — elles n'empêchent pas les messages valides dans le tableau
02

Filtrer facility, severity, hostname et app-name instantanément

Après analyse, severity suit la règle « ce niveau et plus urgent » (warning garde warning jusqu'à emerg). Facility est une checklist multi-sélection. Hostname et app-name : simples sous-chaînes. Tout refiltre les lignes déjà analysées — pas de second passage.

  • Aucune facility sélectionnée = pas de filtre facility (toutes visibles)
  • Changer les filtres n'invalide pas copier/télécharger tant que vous n'éditez pas l'entrée ou ne relancez pas l'analyse
03

Déplier structured data et exporter en colonnes plates

Les éléments structured-data RFC5424 s'ouvrent inline en tableaux clé/valeur. Copier/télécharger exporte le tableau filtré en CSV, JSON ou texte, avec aplatissement des clés structured-data en colonnes `sdid.param` si besoin.

  • Copier/télécharger reste désactivé tant que les résultats sont obsolètes (entrée modifiée après la dernière analyse)
  • Annuler l'effacement restaure entrée, filtres et tableau après un effacement accidentel
Aller à l'analyseur

Ce que vous obtenez de chaque ligne syslog

Champs protocole, filtres et exports pour un vrai triage.

PRI scindé en noms facility et severity

Chaque ligne affiche le PRI brut plus facility (0–23) et severity (0–7) en nombres et noms standard RFC5424 — comme une calculatrice PRI, sur des messages complets.

Blocs structured-data RFC5424

Plusieurs éléments `[sdid@enterprise key="value" …]` listés par message, extensibles sans quitter le tableau.

Quatre dimensions de filtre après une analyse

Multi-sélection facility, severity ou pire, sous-chaîne hostname, sous-chaîne app-name/tag — comme les équipes réseau et plateforme réduisent un dump syslog.

Liste de lignes invalides avec raisons

Les lignes non syslog (ou PRI invalide) restent dans une liste séparée avec numéro de ligne et courte raison, au lieu d'échouer silencieusement sur tout le lot.

Ce que fait et ne fait pas cet analyseur syslog

Analyse de texte locale uniquement — pas d'écouteurs, pas d'API cloud.

Pas d'écouteur syslog UDP/TCP
L'outil ne lit que le texte collé. Il n'ouvre pas le port 514 ni ne reçoit de flux live.
Les heures RFC3164 sont ambiguës par spécification
Sans année ou fuseau en style BSD, c'est marqué ; toute heure ISO devinée est explicitement une estimation avec le calendrier local du navigateur.
Un collage plafonné à 300 000 caractères et 20 000 lignes
Les gros exports doivent être découpés pour rester dans le délai du worker navigateur.
Pas de dialecte d'export CEF/SIEM dédié
Exports en tableaux CSV/JSON/texte génériques. CEF ou formats SIEM éditeurs hors scope de cette visionneuse syslog.

FAQ analyseur syslog

Questions fréquentes avant de coller du syslog de production dans un outil navigateur.

Différence entre syslog RFC3164 et RFC5424 ?

RFC3164 (BSD) ressemble souvent à `<34>Oct 11 22:14:15 host tag: message` sans champ version ni année dans l'horodatage. RFC5424 ajoute une version après PRI (`<165>1 …`), horodatages ISO 8601, hostname, app-name, procid, msgid, structured data optionnelle et message. Cet analyseur syslog détecte le format par ligne automatiquement.

Comment décoder PRI, facility et severity syslog ?

PRI est le nombre entre chevrons. Facility = PRI ÷ 8 (entier), severity = PRI mod 8. Le tableau montre nombres et noms standard (ex. `auth` + `crit`). Des calculateurs PRI existent pour une seule valeur ; ici la division se fait sur chaque message analysé.

Est-il sûr de coller du syslog dans un analyseur en ligne ?

Oui pour cet outil : l'analyse se fait entièrement dans l'onglet avec JavaScript. Aucun syslog n'est téléversé, stocké ou journalisé côté serveur. Vérifiez quand même les secrets avant de partager un export.

Pourquoi un avertissement année/fuseau sur RFC3164 ?

Le format BSD n'inclut tout simplement pas ces champs. Afficher un horodatage complet deviné sans avertissement paraîtrait plus précis que le protocole ne le permet ; l'horodatage brut reste visible et toute ISO complétée est étiquetée comme estimation.

Mélanger RFC3164 et RFC5424 dans un collage ?

Oui. Chaque ligne est classée indépendamment — typique quand du matériel ancien logue en RFC3164 à côté de forwards rsyslog ou journald en RFC5424.

Cela remplace-t-il un serveur syslog ou un SIEM ?

Non. Cela aide à lire et filtrer du texte déjà exporté. Pas de collecte, indexation ou alertes sur du syslog live.

Une ligne syslog mal lue par cet analyseur ?

Analysez votre collage syslog maintenant

Collez des lignes syslog RFC3164 et RFC5424 et obtenez un tableau filtrable en secondes — sans téléversement ni compte.

Mettez en favori cet analyseur syslog gratuit pour le prochain extrait pare-feu ou journalctl dans votre boîte mail.

Toute l'analyse se fait localement dans le navigateur.