Logs & Observability-Tools

Syslog Parserfür RFC-3164- und RFC-5424-Stapel

Fügen Sie eine oder viele Syslog-Zeilen ein, klicken Sie auf „Syslog parsen“ und erhalten Sie eine Feldtabelle mit Facility/Severity-Filtern – BSD und RFC 5424 dürfen gemischt sein.

Syslog Parser

Beispiel:

Syslog-Nachrichten

Läuft lokal im Browser. Syslog-Text wird nie hochgeladen.

Filter

Geparste Nachrichten

Syslog parsen, um hier Zeilen zu sehen.

Syslog-Zeilen einfügen oder Beispiel laden, dann „Syslog parsen“ klicken.

Eine einzelne Zeile `<165>1 2023-10-11T22:14:15.003Z …` ist noch überschaubar, aber ein Firewall-Export oder ein journalctl-Ausschnitt sind oft hunderte Zeilen mit altem BSD-Syslog und RFC-5424-Weiterleitungen, jeweils mit eigenem PRI, Hostname und optionalem Structured-Data-Block. Ob Syslog Parser, Syslog Viewer oder RFC5424-Parser – die Aufgabe ist, die Priority in Klammern in filterbare Facility- und Severity-Namen zu verwandeln.

Nutzen Sie es, wenn Sie Syslog-Text aus einem Ticket, einem `/var/log/syslog`-Tail oder einem SIEM-Export brauchen: PRI/Facility/Severity, Zeitstempel (RFC3164-Ambiguität wird markiert), Hostname, App-Name und Structured Data – kein generischer Log-Beautifier. Alles läuft lokal im Browser-Tab; nichts wird hochgeladen.

Warum dieser Syslog Parser

Für gemischte RFC-3164- und RFC-5424-Einfügungen – kein Einzeilen-Demo.

Viele Zeilen im Stapel, Format pro Zeile

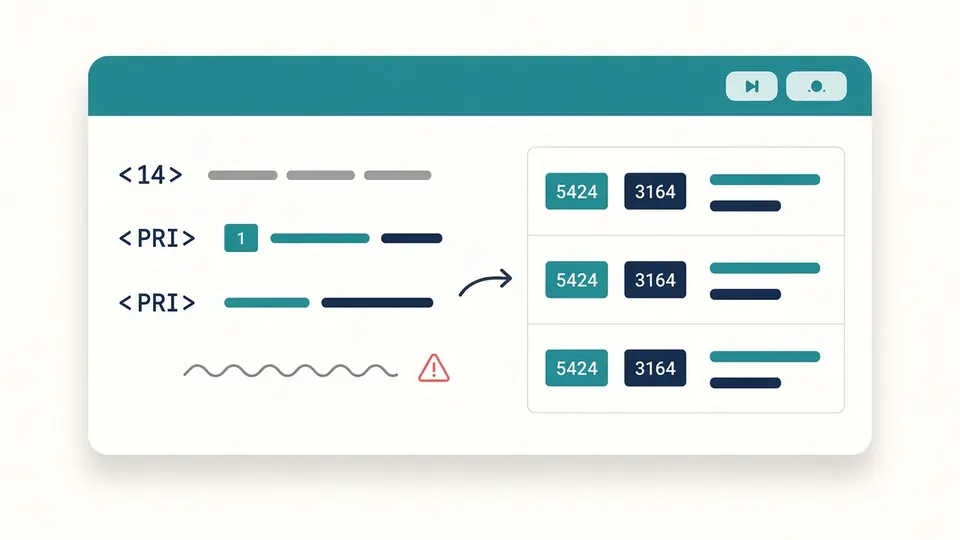
Fügen Sie ganze Ausschnitte aus journalctl, Firewalls oder rsyslog-Weiterleitungen ein – RFC5424-Zeilen (`<165>1 …`) und BSD RFC3164 (`<34>Oct 11 …`) können im selben Feld stehen. Jede Zeile wird einzeln klassifiziert, ohne ein Format für alles zu wählen.

Tabelle mit RFC3164- und RFC5424-Zeilen aus einem Einfügen

RFC3164-Zeitstempel: Ambiguität statt stiller Schätzung

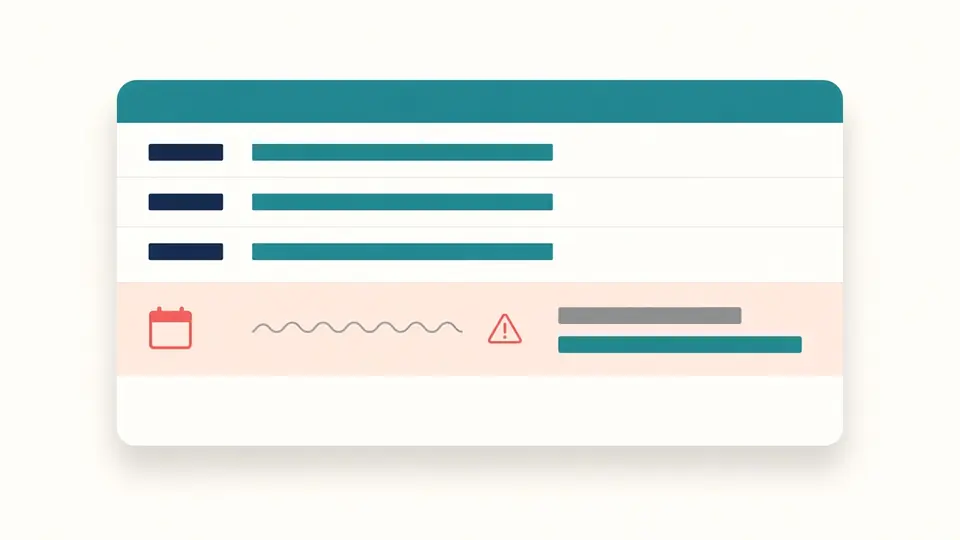
BSD-Zeitstempel wie `Oct 11 22:14:15` haben kein Jahr und keine Zeitzone. Der Syslog Parser zeigt den Rohstring, markiert klar und stellt geschätzte ISO-Zeit in einer separaten Spalte als Schätzung dar – keine Browser-Schätzung als echte Uhrzeit.

RFC3164-Zeile mit Badge für fehlendes Jahr und Zeitzone

Drei Dinge über Einzeilen-Viewer hinaus

Einmal parsen, filtern ohne erneutes Parsen, strukturierte Felder exportieren.

01

Ganzes Einfügen nach Bedarf parsen

Mehrzeilige Syslog-Einfügungen können tausende Zeilen haben; geparst wird nur bei Klick auf „Syslog parsen“ (oder Strg/Cmd+Eingabe), nicht bei jedem Tastendruck. Ein Web Worker hält den Tab reaktionsfähig, während PRI, Facility, Severity, Zeitstempel und Structured Data zeilenweise extrahiert werden.

  • Integriertes gemischtes Beispiel für RFC3164, RFC5424, Structured Data und absichtlich fehlerhafte Zeilen
  • Fehlerhafte Zeilen werden separat gesammelt – gültige Nachrichten erscheinen trotzdem in der Tabelle
02

Nach dem Parsen sofort nach Facility, Severity, Hostname, App-Name filtern

Severity folgt der üblichen „diese Stufe und dringlicher“-Regel (warning behält warning bis emerg). Facility ist Mehrfachauswahl. Hostname- und App-Name-Filter sind Substrings. Alles filtert bereits geparste Zeilen – kein zweiter Parse-Durchlauf.

  • Leere Facility-Auswahl = kein Facility-Filter (alle sichtbar)
  • Filteränderungen invalidieren Kopieren/Download nicht, bis Sie die Eingabe ändern oder erneut parsen
03

Structured Data aufklappen und flache Spalten exportieren

RFC5424-Structured-Data-Elemente öffnen sich inline als Key/Value-Tabellen. Kopieren/Download exportiert die gefilterte Tabelle als CSV, JSON oder Klartext; Structured-Data-Keys werden bei Bedarf als `sdid.param`-Spalten abgeflacht.

  • Kopieren/Download deaktiviert, solange Ergebnisse veraltet sind (Eingabe nach letztem Parse geändert)
  • „Leeren rückgängig“ stellt Eingabe, Filter und Tabelle nach versehentlichem Leeren wieder her
Zum Parser

Was jede Syslog-Zeile liefert

Protokollfelder, Filter und Exporte für echte Triage.

PRI in Facility- und Severity-Namen

Jede Zeile zeigt rohes PRI plus numerische und benannte Facility (0–23) und Severity (0–7) gemäß RFC5424 – wie ein PRI-Rechner, aber für ganze Nachrichten.

RFC5424 Structured-Data-Blöcke

Mehrere `[sdid@enterprise key="value" …]`-Elemente pro Nachricht, in der Tabelle aufklappbar.

Vier Filterdimensionen nach einem Parse

Facility-Mehrfachauswahl, Severity-oder-schlimmer, Hostname-Substring, App-Name/Tag-Substring – kombiniert wie Netzwerk- und Plattform-Teams Syslog-Dumps eingrenzen.

Liste fehlerhafter Zeilen mit Gründen

Kein-Syslog-Zeilen (oder PRI-Verstöße) in separater Liste mit Zeilennummer und kurzem Grund statt stiller Gesamtfehlschlag.

Was dieser Syslog Parser kann und nicht kann

Nur lokales Text-Parsing – keine Listener, keine Cloud-APIs.

Kein UDP/TCP-Syslog-Listener
Liest nur eingefügten Text. Öffnet keinen Port 514 und empfängt keine Live-Streams.
RFC3164-Zeiten sind spezifikationsbedingt mehrdeutig
Fehlen Jahr oder Zone bei BSD-Zeitstempeln, wird markiert; geschätzte ISO-Zeit ist ausdrücklich als Schätzung mit lokalem Browser-Kalender gekennzeichnet.
Ein Einfügen max. 300.000 Zeichen und 20.000 Zeilen
Große Exporte in Stapel teilen, damit das Parsing im Browser-Worker-Timeout bleibt.
Kein CEF/SIEM-spezifisches Export-Dialekt
Exporte sind generische CSV/JSON/Text-Tabellen. Dedizierte CEF- oder SIEM-Formate liegen außerhalb dieses Viewer-Syslog-Parsers.

Syslog Parser – häufige Fragen

Typische Fragen, bevor Produktions-Syslog in ein Browser-Tool kommt.

Unterschied RFC3164 und RFC5424?

RFC3164 (BSD) sieht oft aus wie `<34>Oct 11 22:14:15 host tag: message` ohne Versionsfeld und ohne Jahr im Zeitstempel. RFC5424 fügt Version nach PRI (`<165>1 …`), ISO-8601-Zeitstempel, Hostname, App-Name, procid, msgid, optionale Structured Data und Nachricht hinzu. Dieser Syslog Parser erkennt das Format pro Zeile automatisch.

PRI, Facility und Severity dekodieren?

PRI ist die Zahl in spitzen Klammern. Facility = PRI ÷ 8 (ganzzahlig), Severity = PRI mod 8. Die Tabelle zeigt Zahlen und Standardnamen (z. B. `auth` + `crit`). Für einen einzelnen PRI-Wert gibt es Rechner; hier erfolgt die Aufteilung pro geparster Nachricht.

Syslog in einen Online-Parser einfügen – sicher?

Ja für dieses Tool: Parsing läuft vollständig im Browser mit JavaScript. Kein Upload, keine Speicherung, kein Server-Log. Prüfen Sie dennoch Exporte auf Geheimnisse.

Warum RFC3164-Warnung zu Jahr oder Zeitzone?

Das BSD-Format enthält diese Felder nicht. Eine geschätzte volle Zeit ohne Warnung wirkte präziser als erlaubt; der Rohzeitstempel bleibt sichtbar, ergänzte ISO-Zeit ist als Schätzung gekennzeichnet.

RFC3164 und RFC5424 in einem Einfügen mischen?

Ja. Jede Zeile wird unabhängig klassifiziert – typisch, wenn alte Geräte RFC3164 neben rsyslog/journald in RFC5424 loggen.

Ersetzt das einen Syslog-Server oder SIEM?

Nein. Es hilft beim Lesen und Filtern bereits exportierten Textes. Keine Sammlung, Indexierung oder Alerts für Live-Syslog.

Syslog-Zeile falsch gelesen?

Syslog-Einfügung jetzt parsen

RFC3164- und RFC5424-Syslog-Zeilen einfügen – in Sekunden eine filterbare Tabelle, ohne Upload oder Konto.

Bookmarken Sie diesen kostenlosen Syslog Parser für das nächste Firewall- oder journalctl-Ausschnitt in Ihrem Posteingang.

Gesamtes Parsing lokal im Browser.