Ferramentas de logs e observabilidade

Analisador de syslogpara lotes RFC 3164 e RFC 5424

Cole uma ou várias linhas syslog, clique em Analisar syslog e obtenha uma tabela de campos com filtros de facility/severity — BSD e RFC 5424 podem estar no mesmo colar.

Analisador de syslog

Exemplo:

Mensagens syslog

Executa localmente no navegador. Texto syslog nunca é enviado.

Filtros

Mensagens analisadas

Analise syslog para ver linhas aqui.

Cole linhas syslog ou carregue o exemplo, depois clique em Analisar syslog.

Uma linha `<165>1 2023-10-11T22:14:15.003Z …` ainda dá para ler de relance, mas um export de firewall ou um trecho de journalctl são centenas de linhas misturando syslog BSD antigo com encaminhamentos RFC 5424, cada uma com PRI, hostname e bloco structured-data opcional. Analisador de syslog, visualizador syslog ou parser RFC5424: o trabalho é transformar as prioridades entre colchetes em nomes facility e severity filtráveis.

Use quando já copiou texto syslog de um ticket, um tail de `/var/log/syslog` ou export SIEM e precisa de PRI/facility/severity, timestamps (com ambiguidade RFC3164 sinalizada), hostname, app-name e structured data — não um embelezador genérico de logs. Tudo roda na aba do navegador; nada é enviado.

Por que usar este analisador de syslog

Feito para colagens mistas RFC 3164 e RFC 5424, não uma demo de uma linha.

Muitas linhas em lote com detecção de formato por linha

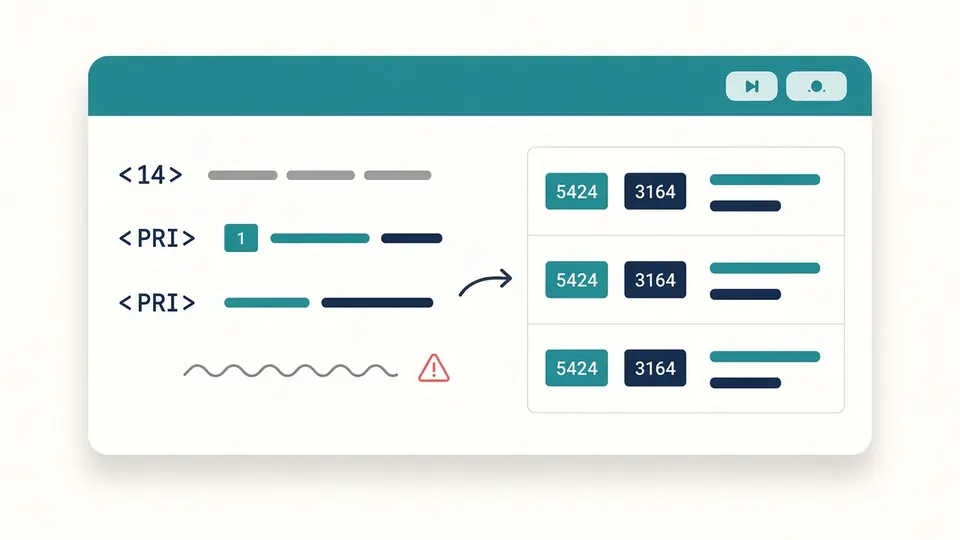
Cole um trecho inteiro de journalctl, firewall ou encaminhamento rsyslog — linhas RFC5424 (`<165>1 …`) e BSD RFC3164 (`<34>Oct 11 …`) no mesmo campo. Cada linha é classificada sozinha, sem escolher um formato para tudo.

Tabela syslog com RFC3164 e RFC5424 de um único colar

Timestamps RFC3164 mostram ambiguidade, não chutes silenciosos

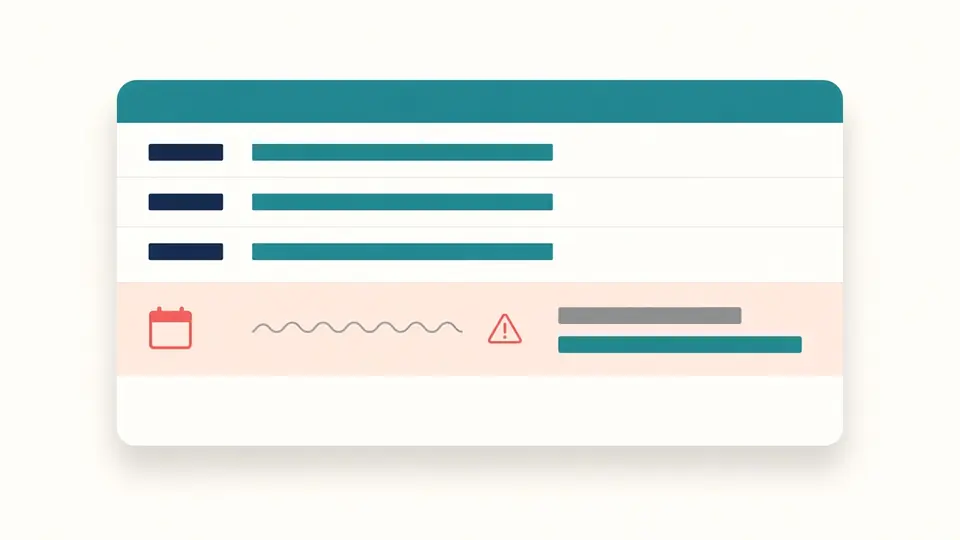
Timestamps BSD como `Oct 11 22:14:15` não têm ano nem fuso. O analisador de syslog mantém a string bruta, um badge claro e qualquer hora ISO estimada em coluna separada — sem tratar palpite local como hora real da mensagem.

Linha RFC3164 com badge de ano/fuso ausentes ao lado do timestamp bruto

Três coisas que este analisador de syslog faz além de visualizadores de uma linha

Analise uma vez, filtre sem rodar de novo, exporte campos estruturados.

01

Analise o colar inteiro no seu ritmo

Colagens syslog podem ter milhares de linhas; a análise só ao clicar em Analisar syslog (ou Ctrl/Cmd+Enter), não a cada tecla. Um Web Worker mantém a aba responsiva enquanto extrai PRI, facility, severity, timestamps e structured data linha a linha.

  • Carregue o exemplo misto integrado para ver RFC3164, RFC5424, structured data e linhas inválidas de propósito
  • Linhas inválidas ficam em lista separada — não impedem mensagens válidas na tabela
02

Filtre facility, severity, hostname e app-name na hora

Após analisar, severity segue a regra «este nível e mais urgentes» (warning mantém warning até emerg). Facility é checklist multiseleção. Hostname e app-name são substrings simples. Tudo refiltra linhas já analisadas — sem segundo passe.

  • Facility vazio = sem filtro facility (todas visíveis)
  • Mudar filtros não invalida copiar/baixar até editar a entrada ou analisar de novo
03

Expanda structured data e exporte colunas planas

Elementos structured-data RFC5424 abrem inline como tabelas chave/valor. Copiar/baixar exporta a tabela filtrada em CSV, JSON ou texto, achatando chaves structured-data como colunas `sdid.param` quando necessário.

  • Copiar/baixar desativado enquanto resultados estiverem desatualizados (entrada mudou após última análise)
  • Desfazer limpeza restaura entrada, filtros e tabela após limpeza acidental
Ir ao analisador

O que você obtém de cada linha syslog

Campos de protocolo, filtros e exportações para triagem real.

PRI dividido em nomes facility e severity

Cada linha mostra PRI bruto mais facility (0–23) e severity (0–7) numéricos e com nomes padrão RFC5424 — como calculadora PRI em mensagens completas.

Blocos structured-data RFC5424

Vários elementos `[sdid@enterprise key="value" …]` listados por mensagem, expansíveis sem sair da tabela.

Quatro dimensões de filtro após uma análise

Multiseleção facility, severity ou pior, substring hostname, substring app-name/tag — como equipes de rede e plataforma estreitam dumps syslog.

Lista de linhas inválidas com motivos

Linhas que não são syslog (ou quebram PRI) em lista separada com número de linha e motivo curto, em vez de falhar o lote inteiro em silêncio.

O que este analisador de syslog faz e não faz

Só análise de texto local — sem listeners nem APIs na nuvem.

Sem listener syslog UDP/TCP
Só lê texto colado. Não abre a porta 514 nem recebe streams ao vivo.
Horários RFC3164 são ambíguos por especificação
Sem ano ou fuso no estilo BSD, fica marcado; qualquer ISO completada é explicitamente estimativa com calendário local do navegador.
Um colar limitado a 300.000 caracteres e 20.000 linhas
Exports grandes devem ser divididos para caber no timeout do worker do navegador.
Sem dialeto de exportação CEF/SIEM dedicado
Exportações são tabelas CSV/JSON/texto genéricas. CEF ou formatos SIEM de vendor ficam fora deste visualizador syslog.

Perguntas frequentes do analisador de syslog

Perguntas comuns antes de colar syslog de produção em ferramenta de navegador.

Qual a diferença entre syslog RFC3164 e RFC5424?

RFC3164 (BSD) costuma ser `<34>Oct 11 22:14:15 host tag: message` sem campo versão nem ano no timestamp. RFC5424 adiciona versão após PRI (`<165>1 …`), timestamps ISO 8601, hostname, app-name, procid, msgid, structured data opcional e mensagem. Este analisador de syslog detecta o formato por linha automaticamente.

Como decodificar PRI, facility e severity syslog?

PRI é o número entre colchetes angulares. Facility = PRI ÷ 8 (inteiro), severity = PRI mod 8. A tabela mostra números e nomes padrão (ex.: `auth` + `crit`). Calculadoras PRI existem para um valor; aqui a divisão ocorre em cada mensagem analisada.

É seguro colar syslog em analisador online?

Sim nesta ferramenta: a análise roda inteiramente na aba com JavaScript. Nenhum syslog é enviado, armazenado ou registrado no servidor. Revise segredos antes de compartilhar exportações.

Por que RFC3164 avisa sobre ano ou fuso horário?

O formato BSD simplesmente não inclui esses campos. Mostrar timestamp completo chutado sem aviso pareceria mais preciso do que o protocolo permite; o timestamp bruto permanece e qualquer ISO preenchida é rotulada como estimativa.

Posso misturar RFC3164 e RFC5424 em um colar?

Sim. Cada linha é classificada independentemente — típico quando equipamentos antigos registram RFC3164 ao lado de encaminhamentos rsyslog ou journald em RFC5424.

Isso substitui servidor syslog ou SIEM?

Não. Ajuda a ler e filtrar texto já exportado. Não coleta, indexa nem alerta sobre tráfego syslog ao vivo.

Linha syslog lida errado por este analisador?

Analise seu colar syslog agora

Cole linhas syslog RFC3164 e RFC5424 e obtenha tabela filtrável em segundos — sem upload nem conta.

Favorite este analisador de syslog gratuito para o próximo trecho de firewall ou journalctl na sua caixa de entrada.

Toda a análise ocorre localmente no navegador.