Ferramentas de logs e observabilidade

Analisador de log de acessopara os formatos reais do Nginx e do Apache

Cole um log de acesso do Nginx ou do Apache, escolha um modelo de formato (ou cole seu próprio log_format/LogFormat) e clique em Analisar log para ver uma tabela filtrável.

Analisador de log de acesso

Exemplo:
Modelo de formato
Filtros

Log de acesso

Roda localmente no seu navegador. O texto do log nunca é enviado.

Linhas analisadas

Analise um log para ver as linhas aqui.

Cole um log de acesso ou carregue o exemplo e clique em Analisar log.

Um grep pontual até resolve para achar algumas linhas, mas para de ser suficiente quando você precisa saber quais IPs estão martelando /api/login, quantas respostas vieram como 5xx no último lote de logs, ou quais linhas nem batem com o formato do seu servidor. Seja chamando isso de analisador de log de acesso ou de log parser, entender a estrutura da linha é mais rápido do que reescrever aquela regex do zero toda vez.

Use esta ferramenta quando você tiver colado um trecho de log de acesso do Nginx ou do Apache — vindo de um servidor, de um chamado de suporte ou de um load balancer — e precisar de campos de verdade (IP, código de status, caminho, bytes, referer) em vez de uma parede de texto. Dá para analisar log de acesso online direto no navegador: tudo roda na aba, nada do que você cola é enviado para lugar nenhum, e é totalmente grátis.

Por que usar este analisador de log de acesso

Feito em cima dos formatos reais de servidor, não de um punhado de placeholders fixos.

Cole seu log_format ou LogFormat de verdade

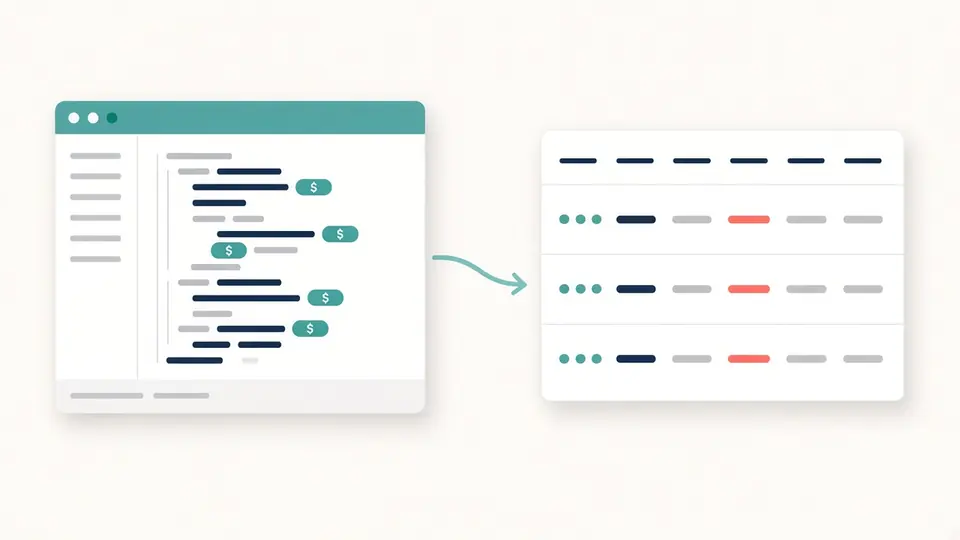
Copie a diretiva log_format exata do nginx.conf ou a linha LogFormat do httpd.conf, incluindo campos personalizados como $upstream_response_time ou %{X-Forwarded-For}i, e este analisador de log de acesso transforma isso direto em colunas da tabela — sem sintaxe nova de placeholder, sem ficar adivinhando qual dos presets prontos chega mais perto.

Uma diretiva log_format real do nginx sendo convertida em colunas de tabela correspondentes

Linhas inválidas aparecem na lista, não somem

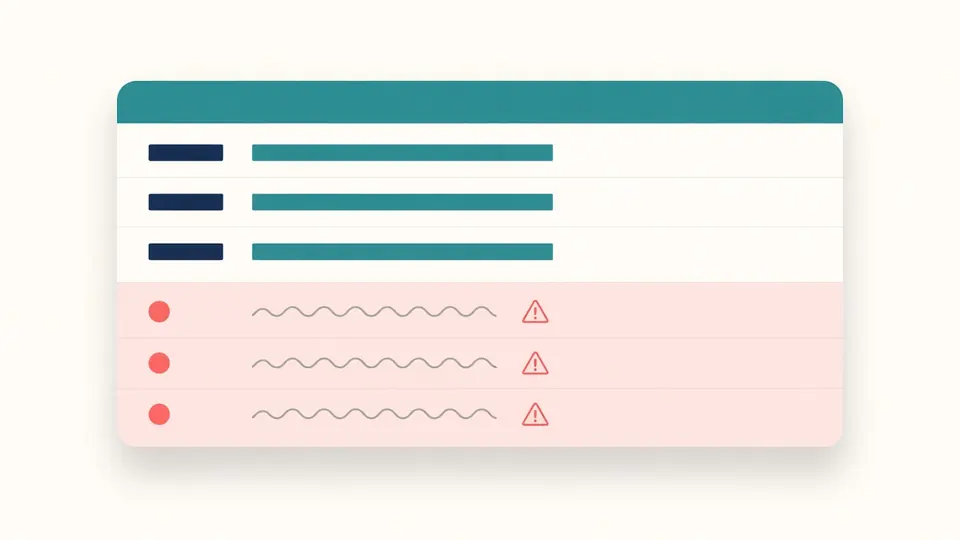
Uma linha que não bate com o formato escolhido não é descartada silenciosamente nem recebe só um aviso genérico. Ela aparece com o número da linha e o texto original, para você ver exatamente por que não bateu, em vez de ficar se perguntando se faltam linhas.

Uma lista de linhas de log não reconhecidas mostradas com o número da linha e o texto bruto

De linhas de log brutas a uma tabela filtrável

Analise um log, filtre e exporte uma tabela limpa em três passos.

01

Cole o log e escolha um formato

Cole linhas brutas de um log de acesso do Nginx ou do Apache. Se não tiver certeza de qual preset bate, carregue primeiro o exemplo embutido — ele inclui de propósito uma linha malformada, para você ver como as incompatibilidades são relatadas.

  • Nginx combined e Apache combined têm a mesma estrutura (IP, hora, requisição, status, bytes, referer, user agent) — escolha qualquer um dos dois, o resultado é idêntico
  • Escolher Personalizado aceita o texto literal do log_format/LogFormat, não uma regex que você mesmo precisa escrever
02

Clique em Analisar log (ou pressione Ctrl/Cmd+Enter)

A análise não roda automaticamente enquanto você digita — logs de acesso costumam ter milhares de linhas, e refazer a comparação inteira a cada tecla seria um desperdício. Clique em Analisar log uma vez, ou use o atalho de teclado, e a tabela é preenchida.

  • Trocar o modelo de formato depois não reanalisa sozinho; a tabela antiga continua visível, mas fica esmaecida até você clicar em Analisar log de novo
03

Filtre e exporte

Os filtros de código de status e de caminho valem instantaneamente sobre as linhas já analisadas — sem precisar clicar em Analisar log de novo. O painel de resumo (top IPs, top caminhos, distribuição de status) acompanha o filtro. Copie ou baixe as linhas visíveis como CSV, JSON ou texto simples.

  • Os filtros de status/caminho só afetam o que é mostrado e exportado, nunca a contagem de linhas analisadas mostrada na barra de status
Ir direto para o analisador

O que esta tabela entrega além do texto bruto

Extração de campos, filtros e contagens agregadas pensados para investigar um log de acesso de verdade.

Quatro presets de formato prontos

Nginx combined, Nginx common, Apache Common Log Format e Apache combined cobrem a grande maioria das configurações padrão de servidor sem nenhuma configuração extra.

Diretivas reais de log_format e LogFormat como modelos personalizados

Qualquer $variável do nginx.conf ou diretiva %letra do httpd.conf — incluindo cabeçalhos nomeados de requisição/resposta como %{Referer}i — vira uma coluna da tabela, casada com o texto literal ao redor dela na sua diretiva.

Filtros de código de status e de caminho

Reduza a tabela a uma faixa de status (2xx–5xx) ou a um código exato, e a requisições cujo caminho contém um trecho de texto ou bate com uma regex, sem reanalisar o log.

Top IPs, top caminhos e distribuição de status

Um painel de resumo conta as requisições por código de status e lista os IPs de cliente e caminhos mais frequentes nas linhas filtradas no momento — a primeira coisa que se confere ao investigar um pico de tráfego ou um ataque.

Linhas inválidas com número da linha

Toda linha que não bate com o formato escolhido é listada com o número da linha (a partir de 1) e o texto original, para que um punhado de linhas estranhas nunca suma silenciosamente da contagem.

Exportação em CSV, JSON ou texto simples

Exporta exatamente as linhas mostradas pelos filtros no momento, com as mesmas colunas da tabela, prontas para colar numa planilha ou levar para outra ferramenta.

O que conta como correspondência, e o que não conta

O comportamento exato para linhas malformadas, formatos personalizados e o que fica fora do escopo por enquanto.

Uma linha ou bate com o formato inteiro, ou é marcada como inválida
Não existe correspondência parcial: se uma linha não encaixa no modelo escolhido do início ao fim, ela entra na lista de linhas inválidas com número e texto, e nenhum dos seus campos vai para a tabela.
Um campo de requisição malformado ainda é analisado, só com método/caminho vazios
Se a parte da requisição de uma linha é "-" ou não segue o formato "MÉTODO caminho PROTOCOLO", a linha ainda conta como correspondida e aparece na tabela — método, caminho e protocolo simplesmente ficam em branco nessa linha, já que o resto (IP, status, bytes) foi analisado corretamente.
Modelos personalizados só reconhecem as $variáveis e %diretivas documentadas
Uma letra % do Apache que não é reconhecida, ou um modelo sem nenhum token $ ou %, é rejeitado com um erro específico, em vez de ser adivinhado e gerar colunas erradas silenciosamente.
Uma colagem tem limite de 300.000 caracteres e 20.000 linhas
Isso mantém a análise rápida e previsível dentro da aba do navegador. Divida uma exportação de log maior em lotes se você bater no limite.
Os filtros de status/caminho nunca mudam a contagem de linhas analisadas ou inválidas
Filtrar só muda quais linhas já analisadas são mostradas, exportadas e resumidas. O status "N linhas analisadas, M não bateram" sempre reflete a última análise completa, não o filtro atual.

Perguntas frequentes sobre o analisador de log de acesso

Respostas para as perguntas que aparecem antes de analisar um log de acesso do Nginx ou do Apache online.

Existe um analisador de log de acesso online e grátis, sem precisar instalar nada?

Sim. Cole seu log de acesso do Nginx ou do Apache aqui em cima, clique em Analisar log, e a tabela aparece na hora — sem conta, sem instalação, sem upload. Tudo roda como JavaScript na aba atual do seu navegador, e é totalmente grátis.

É seguro colar logs de servidor num analisador online desse tipo?

Nada do que você cola é enviado para lugar nenhum. A análise, os filtros e a exportação acontecem inteiramente no seu navegador via JavaScript; não há upload, armazenamento ou registro no servidor do texto que você cola — o que importa, já que logs de acesso costumam trazer IPs e caminhos reais de clientes.

Qual é a diferença entre o Common Log Format e o formato combined?

O Common Log Format do Apache (%h %l %u %t \"%r\" %>s %b) não tem os campos de referer nem de user-agent. O formato combined acrescenta os dois entre aspas no final. O formato padrão do Nginx, também chamado de "combined", tem a mesma estrutura do combined do Apache.

Como faço para analisar um log de acesso do Nginx que usa um log_format personalizado?

Escolha "Personalizado" como modelo de formato e cole a linha exata de log_format do seu nginx.conf, como $remote_addr - $remote_user [$time_local] \"$request\" $status $body_bytes_sent \"$http_referer\" \"$http_user_agent\". Cada $variável vira uma coluna própria, na ordem em que aparece — sem precisar escrever regex.

Por que algumas linhas caem na lista de linhas inválidas em vez de irem para a tabela?

Uma linha é marcada como inválida quando não bate com o modelo de formato escolhido do início ao fim — por exemplo, uma linha de log de erro misturada num log de acesso, uma linha truncada, ou o preset errado para o seu servidor. A lista de linhas inválidas mostra o número da linha e o texto original, para você conferir o formato ou corrigir a origem dos dados.

Dá para filtrar por endereço IP ou user agent, e não só por código de status e caminho?

Os filtros embutidos cobrem código de status e caminho, que são os dois campos que a maioria das pessoas usa para reduzir o log. O endereço IP e o user agent continuam aparecendo como colunas normais na tabela e no resumo de top IPs, e dá para ordenar ou pesquisar neles depois de exportar como CSV ou JSON.

Existe algum limite de tamanho para o log de acesso que eu posso colar?

Uma colagem tem limite de 300.000 caracteres e 20.000 linhas, o que é suficiente para um trecho grande de chamado de suporte ou o final de um log com vários milhares de linhas. Para um arquivo de log completo de servidor, divida em pedaços menores e analise cada um separadamente.

Encontrou uma linha de log real que este analisador interpreta errado?

Use o analisador de log de acesso agora

Cole um log de acesso do Nginx ou do Apache e tenha uma tabela filtrável e exportável em segundos — sem upload, sem conta.

Salve este analisador de log de acesso grátis nos favoritos para a próxima vez que precisar descobrir quem está martelando uma rota ou por que requisições estão falhando.

Toda a análise acontece localmente no seu navegador.