Herramientas de logs y observabilidad

Analizador de logs de accesopara formatos reales de Nginx y Apache

Pega un log de acceso de Nginx o Apache, elige una plantilla de formato (o pega tu propia línea log_format/LogFormat) y haz clic en «Analizar log» para obtener una tabla filtrable.

Analizador de logs de acceso

Ejemplo:
Plantilla de formato
Filtros

Log de acceso

Se ejecuta localmente en tu navegador. El texto del log nunca se sube.

Filas analizadas

Analiza un log para ver filas aquí.

Pega un log de acceso o carga el ejemplo y haz clic en «Analizar log».

Un grep suelto te saca un puñado de líneas coincidentes, pero deja de ser suficiente en cuanto necesitas saber qué IPs están machacando /api/login, cuántas peticiones devolvieron 5xx en el último lote de logs, o qué líneas ni siquiera coinciden con el formato de tu servidor. Ya lo llames analizador de logs de acceso o log parser en línea, entender la forma de cada línea es más rápido que reescribir esa expresión regular desde cero cada vez.

Úsalo cuando tengas pegado un fragmento de log de acceso de Nginx o Apache —de un servidor, un ticket de soporte o un balanceador de carga— y necesites campos reales (IP, código de estado, ruta, bytes, referer) en esos registros de acceso, en lugar de un muro de texto. Todo se ejecuta en tu pestaña del navegador; nada de lo que pegues se sube a ningún sitio.

Por qué usar este analizador de logs de acceso

Construido alrededor de formatos reales de servidor, no de un puñado de marcadores fijos.

Pega tu línea real de log_format o LogFormat

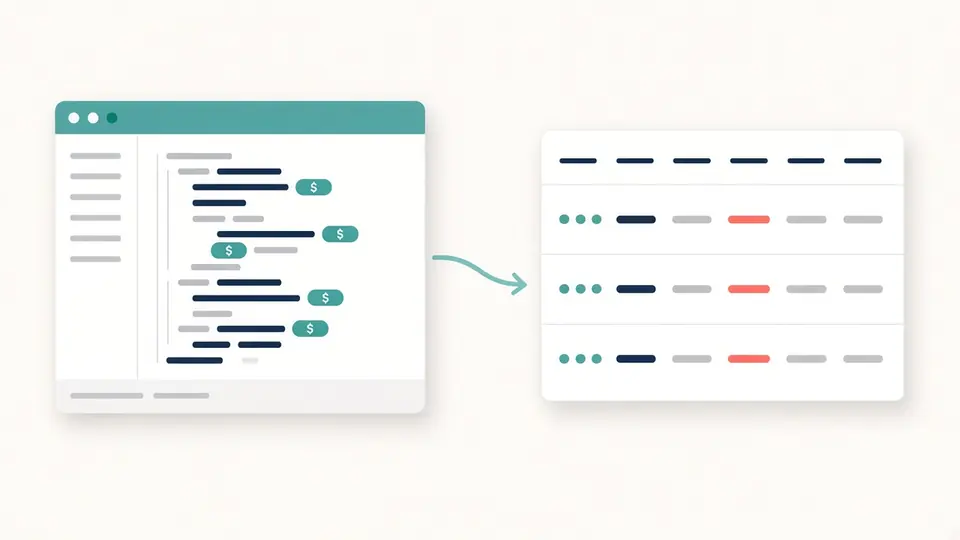
Copia la directiva log_format exacta de nginx.conf o la línea LogFormat de httpd.conf, incluidos campos personalizados como $upstream_response_time o %{X-Forwarded-For}i, y este analizador de logs de acceso los convierte directamente en columnas de la tabla — sin sintaxis nueva que aprender, sin adivinar cuál de un puñado de plantillas predefinidas se parece más.

Una directiva log_format real de nginx convirtiéndose en las columnas correspondientes de la tabla

Las líneas malas se listan, no se ocultan

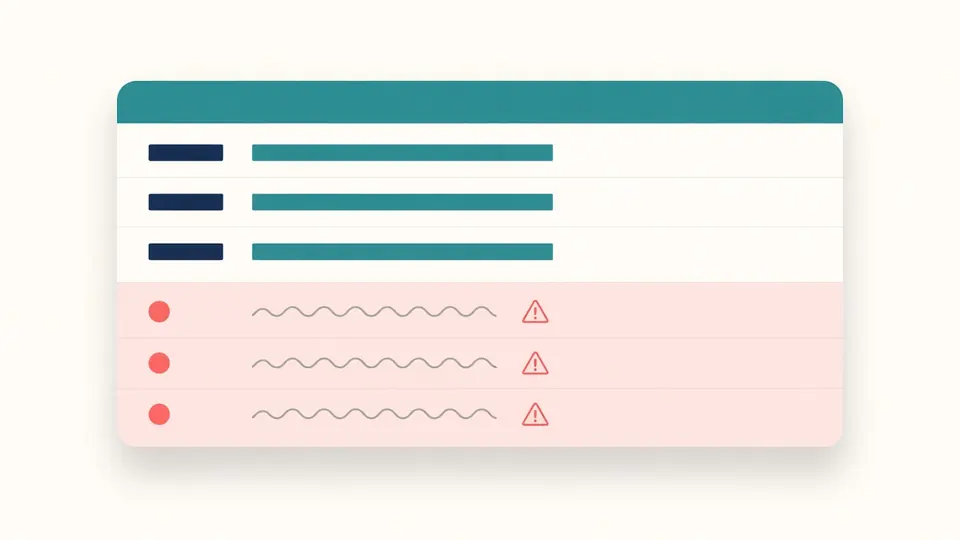
Una línea que no coincide con el formato elegido no se descarta en silencio ni se despacha con una advertencia genérica. Aparece con su número de línea y su texto original, para que veas exactamente por qué no coincidió en lugar de preguntarte si faltan filas.

Una lista de líneas de log sin coincidencia mostradas con su número de línea y el texto original

De líneas de log en bruto a una tabla filtrable

Analiza un log, fíltralo y exporta una tabla limpia en tres pasos.

01

Pega el log y elige un formato

Pega líneas en bruto de un log de acceso de Nginx o Apache. Si no estás seguro de qué plantilla usar, carga primero el ejemplo integrado — incluye una línea deliberadamente mal formada para que veas cómo se reportan las discrepancias.

  • Nginx combined y Apache combined tienen la misma forma (IP, hora, petición, estado, bytes, referer, user agent) — elige cualquiera de los dos, el resultado se analiza igual
  • Elegir «Personalizado» acepta el texto literal de log_format/LogFormat, no una regex que tengas que escribir tú
02

Haz clic en «Analizar log» (o pulsa Ctrl/Cmd+Enter)

El análisis no se ejecuta automáticamente mientras escribes — los logs de acceso suelen tener miles de líneas, y volver a analizar todo con cada pulsación sería un desperdicio. Haz clic una vez en «Analizar log», o usa el atajo de teclado, y la tabla se rellena.

  • Cambiar la plantilla de formato después no vuelve a analizar por sí solo; la tabla anterior sigue visible pero atenuada hasta que hagas clic de nuevo en «Analizar log»
03

Filtra y exporta

Los filtros de código de estado y ruta se aplican al instante sobre las filas ya analizadas — no hace falta volver a hacer clic en «Analizar log» para eso. El panel de resumen (IPs más frecuentes, rutas más frecuentes, desglose de estados) se actualiza con el filtro. Copia o descarga las filas visibles como CSV, JSON o texto plano.

  • Los filtros de estado/ruta solo afectan a lo que se muestra y se exporta, nunca al número de líneas analizadas que se reporta en la línea de estado
Ir al analizador

Qué te da esta tabla más allá del texto en bruto

Extracción de campos, filtros y recuentos agregados pensados para depurar un log de acceso real.

Cuatro plantillas de formato integradas

Nginx combined, Nginx common, Apache Common Log Format y Apache combined cubren la gran mayoría de configuraciones de servidor por defecto sin ninguna configuración adicional.

Directivas reales de log_format y LogFormat como plantillas personalizadas

Cualquier $variable de nginx.conf o directiva %letra de httpd.conf — incluidas cabeceras de petición o respuesta con nombre como %{Referer}i — se convierte en una columna de la tabla, delimitada por el texto literal que la rodea en tu directiva.

Filtros de código de estado y de ruta

Reduce la tabla a un rango de estado (2xx–5xx) o a un código exacto, y a peticiones cuya ruta contenga una subcadena o coincida con una regex, sin volver a analizar el log.

IPs más frecuentes, rutas más frecuentes y desglose de estados

Un panel de resumen cuenta las peticiones por código de estado y lista las IPs de cliente y las rutas más solicitadas dentro de las filas filtradas actualmente — lo primero que se revisa al investigar un pico de tráfico o un atacante.

Líneas malas con número de línea

Cada línea que no coincide con el formato elegido se lista con su número de línea (empezando en 1) y su texto original, así unas pocas líneas raras nunca desaparecen del recuento en silencio.

Exportación en CSV, JSON o texto plano

Exporta exactamente las filas que muestran los filtros en ese momento, con las mismas columnas que la tabla, listas para llevar a una hoja de cálculo u otra herramienta.

Qué cuenta como coincidencia y qué no

El comportamiento exacto ante líneas mal formadas, formatos personalizados y lo que queda fuera de alcance por ahora.

Una línea coincide por completo con el formato o se marca como mala
No hay coincidencia parcial: si una línea no encaja de principio a fin con la plantilla elegida, se lista en las líneas malas con su número y su texto, y ninguno de sus campos se añade a la tabla. Este analizador de logs de acceso no rellena huecos ni adivina valores.
Una petición mal formada igual se analiza, solo con método y ruta vacíos
Si la parte de la petición de una línea es «-» o no tiene la forma «MÉTODO ruta PROTOCOLO», la línea igual cuenta como coincidencia y aparece en la tabla — método, ruta y protocolo simplemente quedan vacíos en esa fila, ya que el resto de la línea (IP, estado, bytes) se analizó correctamente.
Las plantillas personalizadas solo reconocen $variables y directivas % documentadas
Una letra % de Apache no reconocida, o una plantilla sin ningún token $ o %, se rechaza con un error específico, en lugar de adivinar y generar columnas incorrectas en silencio.
Un pegado tiene un límite de 300.000 caracteres y 20.000 líneas
Esto mantiene el análisis rápido y predecible dentro de la pestaña del navegador. Divide un export de log más grande en lotes más pequeños si alcanzas el límite.
Los filtros de estado y ruta nunca cambian el recuento de líneas analizadas o malas
Filtrar solo cambia qué filas ya analizadas se muestran, exportan y resumen. El estado «se analizaron N líneas, M no coincidieron» siempre refleja el último análisis completo, no el filtro actual.

Preguntas frecuentes sobre el analizador de logs de acceso

Respuestas a lo que la gente pregunta antes de analizar un log de acceso de Nginx o Apache en línea.

¿Hay un analizador de logs de acceso gratis que funcione en línea sin instalar nada?

Sí, este analizador de logs de acceso es gratuito. Pega tu log de Nginx o Apache arriba, haz clic en «Analizar log» y la tabla aparece al instante — sin cuenta, instalación ni subida de archivos. Se ejecuta como JavaScript en tu pestaña actual del navegador.

¿Es seguro pegar logs de un servidor en una herramienta en línea como esta?

Nada de lo que pegues se envía a ningún sitio. Analizar, filtrar y exportar ocurre localmente en tu pestaña del navegador con JavaScript; no hay subida, almacenamiento ni registro del texto en un servidor, algo importante porque los logs de acceso suelen contener IPs y rutas reales de clientes.

¿Cuál es la diferencia entre Common Log Format y el formato combined?

El Common Log Format de Apache (%h %l %u %t \"%r\" %>s %b) no incluye referer ni user agent. El formato combined añade ambos entre comillas al final. El formato combined que trae Nginx por defecto tiene la misma forma que el combined de Apache.

¿Cómo analizo un log de acceso de Nginx que usa un log_format personalizado?

Elige «Personalizado» como plantilla de formato y pega la línea log_format exacta de nginx.conf, como $remote_addr - $remote_user [$time_local] \"$request\" $status $body_bytes_sent \"$http_referer\" \"$http_user_agent\". Cada $variable se convierte en su propia columna, en el orden en que aparece.

¿Por qué algunas líneas terminan en la lista de líneas malas en lugar de en la tabla?

Una línea se marca como mala cuando no coincide de principio a fin con la plantilla de formato elegida — por ejemplo, una línea de error mezclada en un log de acceso, una línea truncada, o haber elegido la plantilla equivocada para tu servidor. La lista de líneas malas muestra el número de línea y el texto original para que puedas revisar el formato o corregir el origen.

¿Puedo filtrar por dirección IP o user agent en vez de por código de estado y ruta?

Los filtros integrados cubren código de estado y ruta, que son los dos campos por los que más gente acota los resultados. La IP y el user agent siguen apareciendo como columnas normales de la tabla y en el resumen de IPs más frecuentes, y puedes ordenarlos o buscarlos después de exportar a CSV o JSON.

¿Hay un límite de tamaño para el log de acceso que puedo pegar?

Un solo pegado tiene un límite de 300.000 caracteres y 20.000 líneas, suficiente para un extracto largo de un ticket de soporte o varios miles de líneas de log. Para un archivo de log completo de servidor, divídelo en fragmentos más pequeños y analiza cada uno por separado.

¿Encontraste una línea de log real que este analizador interpreta mal?

Analiza tu log de acceso ahora

Pega un log de acceso de Nginx o Apache y obtén una tabla filtrable y exportable en segundos — sin subir nada, sin cuenta.

Guarda en marcadores este analizador de logs de acceso gratuito para la próxima vez que necesites saber quién está machacando una ruta o por qué fallan las peticiones.

Todo el análisis ocurre localmente en tu navegador.