Herramientas de logs y observabilidad

Analizador de logs de AWSpara logs de acceso de CloudFront y ALB

Pega un log estándar de CloudFront o un log de acceso de ALB, deja que el formato se detecte automáticamente (o elígelo tú) y haz clic en «Analizar log» para obtener una tabla filtrable.

Analizador de logs de AWS

Ejemplo:
Tipo de log
Filtros

Log de acceso

Todo se procesa localmente en tu navegador. El texto del log nunca se sube, y no se necesita cuenta de AWS.

Filas analizadas

Analiza un log para ver filas aquí.

Pega un log de CloudFront o ALB, o carga un ejemplo, y luego haz clic en «Analizar log».

CloudFront y ALB generan dos de los logs de acceso más comunes en AWS, y ninguno es fácil de leer a simple vista: los campos de CloudFront dependen de las columnas que elegiste al activar el registro, y ALB mete más de 30 valores separados por espacios en una sola línea, varios entre comillas. Llámalo analizador de logs de AWS, logs de balanceador de carga AWS o una forma de analizar registros de acceso ALB: existe para el momento en que tienes un fragmento de uno de esos logs —copiado de un ticket de soporte, descargado de S3 o sacado de una exportación de CloudWatch— y necesitas saber qué edge location atendió una solicitud, qué destino devolvió un 502 o qué IP de cliente está machacando una ruta, sin montar una consulta en Athena.

Pensado para revisar rápido unas cientos o unos miles de líneas, no para sustituir un pipeline de análisis permanente. Todo ocurre en la pestaña del navegador; el texto del log nunca se sube, y no hace falta cuenta de AWS ni acceso a S3.

Por qué usar este analizador de logs de AWS

Diseñado según cómo declaran realmente sus campos estos dos formatos de AWS.

La cabecera de CloudFront indica cuáles son las columnas

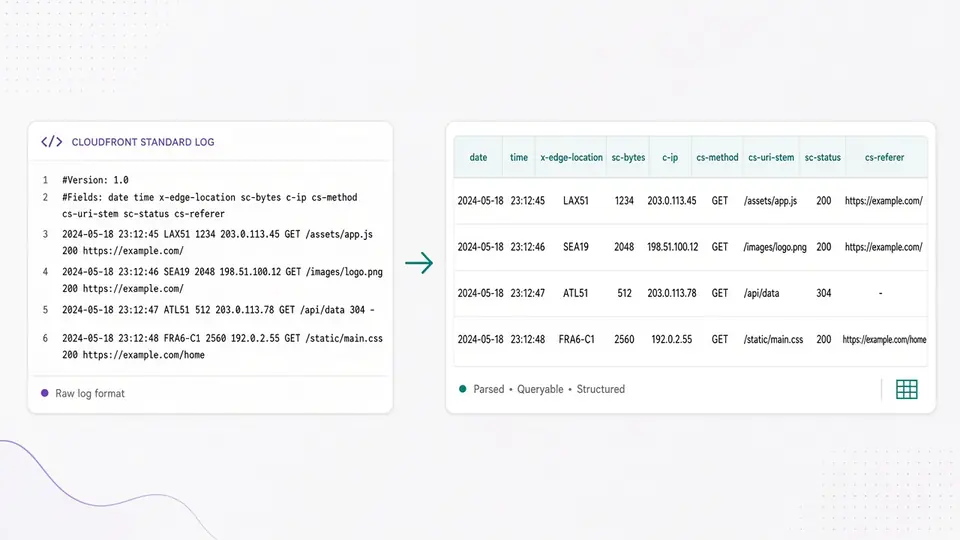
Un log estándar de CloudFront empieza con las líneas #Version y #Fields, que nombran cada columna en orden. Este analizador lee esas dos líneas en lugar de asumir un diseño fijo, así que cuando AWS entrega un log con más campos, la tabla simplemente crece con él, sin necesidad de actualizar esta herramienta ni elegir un número de versión.

Una línea de cabecera #Fields de CloudFront mapeada directamente a columnas de una tabla

Estadísticas propias de cada formato, no un resumen genérico

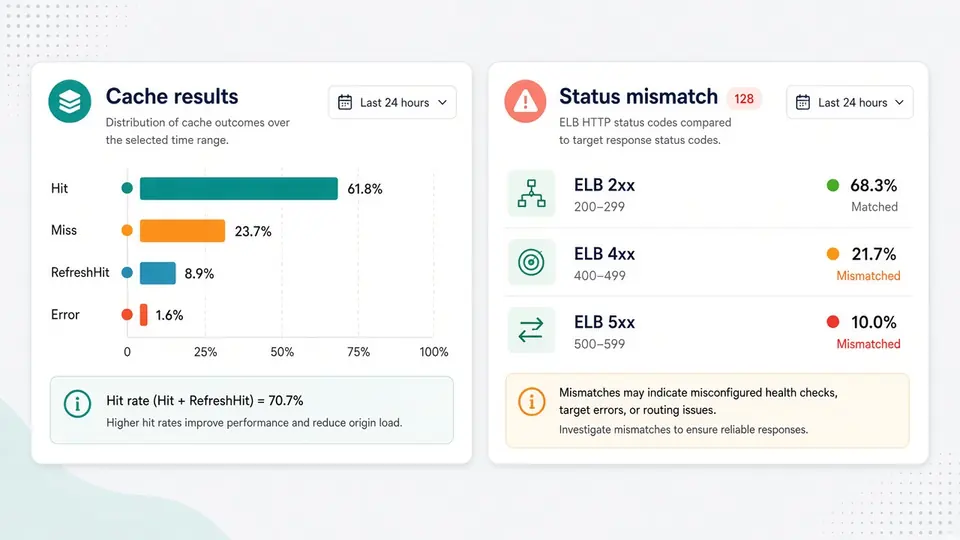
Para CloudFront obtienes un desglose del resultado de caché (Hit, Miss, RefreshHit, Error) y los edge locations más frecuentes, justo lo que se revisa cuando un CDN se comporta de forma extraña. Para ALB obtienes un desglose de las acciones ejecutadas y el número de solicitudes donde el código de estado del balanceador no coincide con el del destino, normalmente la primera señal de un backend con problemas.

Paneles separados para el resultado de caché y la discrepancia de código de estado ELB/destino

De un log de AWS en bruto a una tabla filtrable

Analiza, filtra y exporta en tres pasos.

01

Pega el log y deja que se detecte automáticamente

Pega un log estándar de CloudFront o un log de acceso de ALB. La detección automática solo mira la primera línea no vacía: si empieza con #Version: es CloudFront, y si la primera palabra es http/https/h2/grpcs/ws/wss es ALB. Si ninguna coincide (por ejemplo, si solo pegaste líneas de datos sin cabecera), elige el tipo manualmente en el menú en lugar de adivinar.

  • Elegir CloudFront manualmente en un log sin cabecera #Version/#Fields no falla: se usa la lista de campos predeterminada integrada, que cubre el conjunto de campos actual de AWS
  • Los dos ejemplos integrados se cargan con su formato ya preseleccionado, cada uno con una línea intencionalmente inválida para ver cómo se reporta una discrepancia
02

Haz clic en «Analizar log» (o Ctrl/Cmd+Enter)

El análisis no se ejecuta automáticamente mientras escribes; estos logs suelen tener miles de líneas, algunas con más de 30 campos, y volver a comparar en cada pulsación sería un desperdicio. Haz clic una vez en «Analizar log», o usa el atajo de teclado, y la tabla se completa.

  • Cambiar el tipo de log después no vuelve a analizar automáticamente; la tabla anterior sigue visible pero se atenúa hasta que hagas clic de nuevo en «Analizar log»
03

Filtra y exporta

Los filtros de código de estado, ruta, IP de cliente y (para CloudFront) edge location se aplican al instante sobre las filas ya analizadas, sin necesidad de volver a hacer clic en «Analizar log». El panel de resumen bajo la tabla se actualiza con el filtro, incluyendo el desglose de resultado de caché o de acciones ejecutadas, y el total de bytes y la latencia media/máxima de lo mostrado actualmente. Copia o descarga las filas visibles como CSV, JSON o texto plano.

  • El filtro de edge location solo aparece cuando el tipo de log es CloudFront o Detección automática; los logs de ALB no tienen un campo equivalente, así que ese campo no se muestra en absoluto en lugar de mostrarse deshabilitado
Ir al analizador

Qué te da esta tabla más allá del texto en bruto

Mapeo de campos, cuatro filtros y estadísticas propias de cada formato, pensadas para depurar un log de acceso de AWS real.

Mapeo de campos autodescriptivo para CloudFront

Los nombres de columna vienen directamente de la línea #Fields del propio log, así que la tabla siempre coincide con la versión exacta del log que pegaste, incluido cualquier subconjunto de campos personalizado que hayas elegido al activar el registro.

Un mapa de campos fijo y solo de crecimiento para ALB

ALB no tiene línea de cabecera, pero la documentación oficial de AWS es explícita: los campos nuevos solo se añaden al final. Este analizador mapea los tokens de una línea por posición contra la lista completa de campos conocidos e indica cuántos campos conocidos coincidieron realmente, de modo que un log más antiguo con menos campos finales se sigue analizando limpiamente en lugar de dar error.

Cuatro filtros: estado, ruta, IP de cliente, edge location

Reduce la tabla a un rango de estado o un código exacto, una subcadena de ruta o una regex, una subcadena de IP de cliente y, para CloudFront, una subcadena de edge location, todo sin volver a analizar el log.

Desgloses de resultado de caché y de acciones, más discrepancias de estado

Las filas de CloudFront se resumen por x-edge-result-type (Hit, Miss, RefreshHit, Error y similares); las filas de ALB se resumen por el valor actions_executed separado por comas, más un conteo de solicitudes donde los códigos de ELB y del destino no coinciden.

Líneas inválidas con su número de línea

Una línea cuyo número de columnas no coincide con el formato detectado se lista con su número de línea (base 1) y el texto original, para que unas pocas líneas anómalas nunca desaparezcan del conteo en silencio.

Exportación a CSV, JSON o texto plano

Exporta exactamente las filas mostradas actualmente por los filtros, con las mismas columnas que la tabla, listas para una hoja de cálculo u otra herramienta.

Qué lee este analizador, y qué no

El comportamiento exacto en torno a la detección de campos, las líneas inválidas y los límites del alcance, poco probable que cambie.

CloudFront requiere el mismo número de columnas, ALB al menos 13 tokens
Una línea de datos de CloudFront solo se acepta si su número de columnas separadas por tabulaciones coincide exactamente con la lista de campos activa (de #Fields, o la predeterminada integrada). Una línea de ALB necesita al menos 13 tokens separados por espacios, suficientes para llegar al campo request entre comillas, o se lista como línea inválida en lugar de adivinarse.
Los campos de ALB más allá de los 34 conocidos simplemente no se mapean
Si una futura versión de AWS añade campos después de los que esta herramienta conoce actualmente, esos valores finales no se muestran como columnas adicionales; el aviso de cobertura de campos sigue mostrando el número real de campos conocidos frente al total, para saber cuándo un log es más nuevo que la lista de campos de esta herramienta.
Se analiza el formato de log de texto clásico, no el JSON o Parquet de CloudFront Standard Logging v2
CloudFront Standard Logging v2 también puede entregar archivos JSON o Parquet. Parquet es un formato binario en columnas que un navegador no puede analizar de forma útil como texto pegado, así que esta herramienta solo procesa el formato de texto clásico estilo W3C (el formato legacy, y la opción de salida w3c equivalente en v2).
Sin S3, sin credenciales de AWS, sin logs en tiempo real o en streaming
Esta herramienta nunca pide un nombre de bucket ni una clave de acceso, y nunca hace una petición de red: pegas un texto que ya tienes. Tampoco lee los logs en tiempo real de CloudFront, que se entregan mediante Kinesis Data Streams en lugar de como un archivo que se pueda pegar.
Un pegado está limitado a 300.000 caracteres y 20.000 líneas
Este límite mantiene el análisis rápido y predecible en la pestaña del navegador. Divide una exportación de log más grande en varios lotes si alcanzas el límite.

Preguntas frecuentes sobre el analizador de logs de AWS

Respuestas a lo que la gente pregunta antes de analizar en línea un log de acceso de CloudFront o ALB.

¿Cuál es el significado de los campos del log de acceso de ALB?

Como ALB no tiene línea de cabecera, esta herramienta mapea los tokens separados por espacios de cada línea, por posición, contra el orden de campos documentado por AWS: type, time, elb, client:port, hasta campos más recientes como classification o ip_address. Este mapeo se aplica automáticamente en cuanto se elige ALB o se detecta.

¿Qué significan los campos del log de CloudFront?

Depende de la configuración de registro y de la versión en el momento de activarlo, justo por eso esta herramienta lee los nombres de campo desde la línea #Fields del propio log en lugar de asumir una lista fija. Al pegar el log, los encabezados de columna son los nombres de campo reales de esa versión, desde date y c-ip hasta campos menos habituales como fle-status o sc-range-start.

¿Cómo correlacionar los logs de CloudFront y ALB para la misma solicitud?

Esta herramienta no une los dos logs automáticamente, analiza cada uno por separado. Lo que sí ofrece son los campos necesarios para cruzarlos a mano: x-edge-request-id y x-forwarded-for del lado de CloudFront, y trace_id del lado de ALB, exactamente el valor que AWS documenta para relacionar ambos saltos.

¿Cómo obtener la IP real del cliente detrás de ALB cuando CloudFront está delante?

Cuando CloudFront está delante de un ALB, este último suele ver como cliente la IP del lado edge de CloudFront. Esta herramienta muestra el campo client:port de ALB tal cual en una columna y permite filtrar por IP de cliente sin la parte del puerto, para comprobar directamente si el valor es el esperado.

¿Se puede analizar un archivo de log en el navegador sin subirlo a un servidor?

Sí. El texto pegado no se envía a ningún sitio. El análisis, el filtrado y la exportación ocurren por completo en la pestaña del navegador con JavaScript, sin subida, almacenamiento ni registro en el servidor, y sin pedir en ningún momento una cuenta de AWS o acceso a S3.

¿Qué son los campos nuevos de los logs de ALB como conn_trace_id o classification?

AWS ha añadido varias veces campos al final del formato de log de ALB desde 2016: classification y classification_reason para la mitigación de desync, conn_trace_id y, más recientemente, transformed_host e ip_address. Este analizador mapea tantos de los 34 campos conocidos como realmente tenga una línea y reporta ese número, así que sigue siendo útil tanto en logs de ALB antiguos como en los más nuevos sin que necesites saber qué versión introdujo cada campo.

¿Este analizador admite el formato JSON o Parquet de CloudFront Standard Logging v2?

No: este analizador solo lee el formato de log de texto clásico separado por tabulaciones (el formato legacy y la opción de salida w3c equivalente en Standard Logging v2). Parquet es un archivo binario en columnas que no se puede pegar de forma útil como texto, así que esa opción de salida queda fuera del alcance de una herramienta de análisis de texto basada en el navegador.

¿Encontraste una línea de log real que este analizador procesa mal?

Analiza ahora tu log de CloudFront o ALB

Pega un log estándar de CloudFront o un log de acceso de ALB y obtén en segundos una tabla filtrable y exportable, sin S3, sin credenciales de AWS y sin subir nada.

Guarda este analizador de logs de AWS en marcadores para la próxima vez que necesites revisar una tasa de aciertos de caché, encontrar quién está machacando una ruta o averiguar por qué un grupo de destino devuelve el código de estado equivocado.

Todo el análisis ocurre localmente en tu navegador.