Herramientas de logs y observabilidad

Analizador de syslogpara lotes RFC 3164 y RFC 5424

Pega una o muchas líneas syslog, haz clic en Analizar syslog y obtén una tabla de campos con filtros de facility/severity; puedes mezclar BSD y RFC 5424 en el mismo pegado.

Analizador de syslog

Ejemplo:

Mensajes syslog

Se ejecuta localmente en el navegador. El texto syslog nunca se sube.

Filtros

Mensajes analizados

Analiza syslog para ver filas aquí.

Pega líneas syslog o carga el ejemplo, luego haz clic en Analizar syslog.

Una línea `<165>1 2023-10-11T22:14:15.003Z …` aún se lee a simple vista, pero un export de firewall o un fragmento de journalctl son cientos de líneas mezclando syslog BSD antiguo con reenvíos RFC 5424, cada una con su PRI, hostname y bloque structured-data opcional. Analizador de syslog, visor syslog o parser RFC5424: el trabajo es convertir las prioridades entre corchetes en nombres facility y severity que puedas filtrar.

Úsalo cuando ya copiaste texto syslog de un ticket, un tail de `/var/log/syslog` o un export SIEM y necesitas PRI/facility/severity, marcas de tiempo (con la ambigüedad RFC3164 señalada), hostname, app-name y structured data, no un embellecedor genérico de logs. Todo corre en la pestaña del navegador; nada se sube.

Por qué usar este analizador de syslog

Hecho para pegados mezclados RFC 3164 y RFC 5424, no una demo de una línea.

Muchas líneas en lote con detección de formato por línea

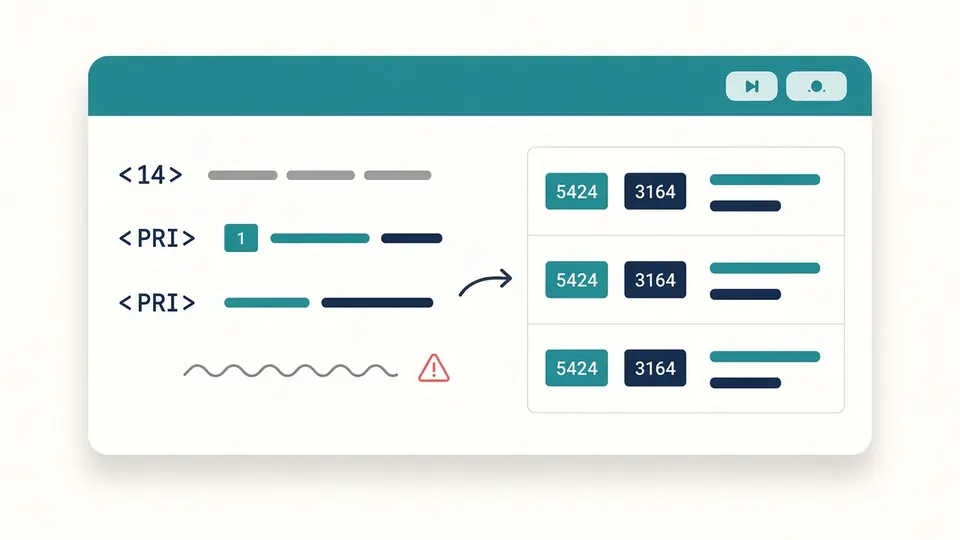
Pega un extracto entero de journalctl, firewall o reenvío rsyslog: líneas RFC5424 (`<165>1 …`) y BSD RFC3164 (`<34>Oct 11 …`) en el mismo cuadro. Cada fila se clasifica sola, sin elegir un formato para todo el pegado.

Tabla syslog con RFC3164 y RFC5424 analizados de un solo pegado

Marcas RFC3164 muestran ambigüedad, no adivinanzas silenciosas

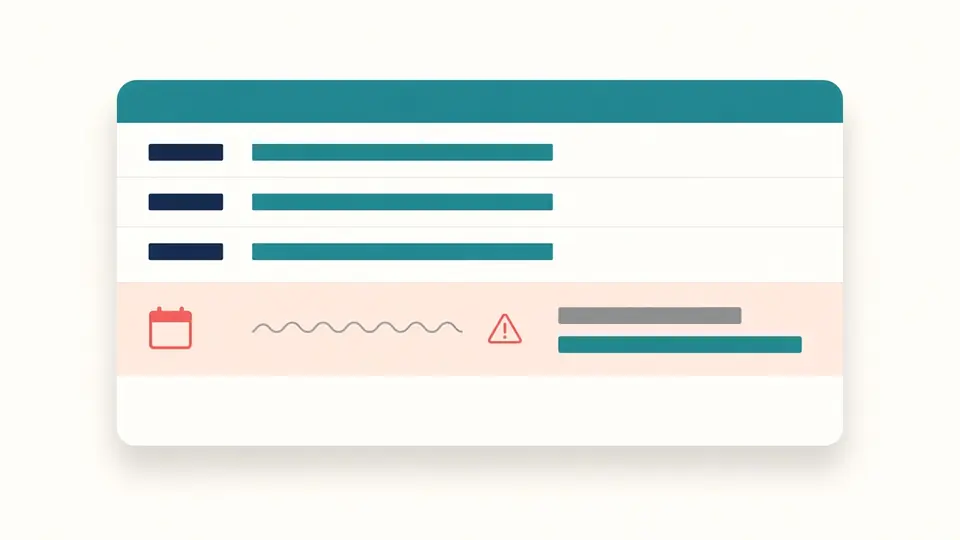
Marcas BSD como `Oct 11 22:14:15` no tienen año ni zona horaria. El analizador de syslog mantiene la cadena cruda, un distintivo claro y cualquier hora ISO estimada en una columna aparte, para no confundir una suposición local con la hora real del mensaje.

Fila RFC3164 con distintivo de año/zona faltantes junto a la marca cruda

Tres cosas que este analizador de syslog hace más allá de visores de una línea

Analiza una vez, filtra sin volver a ejecutar, exporta campos estructurados.

01

Analiza todo el pegado cuando quieras

Los pegados syslog pueden ser miles de líneas; el análisis solo al hacer clic en Analizar syslog (o Ctrl/Cmd+Intro), no en cada tecla. Un Web Worker mantiene la pestaña ágil mientras extrae PRI, facility, severity, marcas de tiempo y structured data línea a línea.

  • Carga el ejemplo mixto integrado para ver RFC3164, RFC5424, structured data y líneas inválidas a propósito
  • Las líneas inválidas se recogen aparte; no impiden que los mensajes válidos aparezcan en la tabla
02

Filtra facility, severity, hostname y app-name al instante

Tras analizar, severity usa la regla habitual «este nivel y más urgentes» (warning mantiene warning hasta emerg). Facility es checklist multiselección. Hostname y app-name son subcadenas simples. Todo refiltra filas ya analizadas, sin segundo pase.

  • Facility vacío = sin filtro facility (todas visibles)
  • Cambiar filtros no invalida copiar/descargar hasta que edites la entrada o analices de nuevo
03

Expande structured data y exporta columnas planas

Los elementos structured-data RFC5424 se abren inline como tablas clave/valor. Copiar/descargar exporta la tabla filtrada en CSV, JSON o texto, aplanando claves structured-data como columnas `sdid.param` si hace falta.

  • Copiar/descargar desactivado mientras los resultados estén obsoletos (entrada cambiada tras el último análisis)
  • Deshacer borrado recupera entrada, filtros y tabla tras un borrado accidental
Ir al analizador

Qué obtienes de cada línea syslog

Campos de protocolo, filtros y exportaciones para triage real.

PRI dividido en nombres facility y severity

Cada fila muestra PRI bruto más facility (0–23) y severity (0–7) numéricos y con nombre estándar RFC5424, como una calculadora PRI en mensajes completos.

Bloques structured-data RFC5424

Varios elementos `[sdid@enterprise key="value" …]` listados por mensaje, expandibles sin salir de la tabla.

Cuatro dimensiones de filtro tras un análisis

Multiselección facility, severity o peor, subcadena hostname, subcadena app-name/tag, combinados como equipos de red y plataforma reducen dumps syslog.

Lista de líneas inválidas con motivos

Líneas que no son syslog (o rompen PRI) en lista aparte con número de línea y motivo breve, en lugar de fallar todo el lote en silencio.

Qué hace y no hace este analizador de syslog

Solo análisis de texto local: sin listeners ni APIs en la nube.

Sin listener syslog UDP/TCP
Solo lee texto que pegas. No abre el puerto 514 ni recibe flujos en vivo.
Las horas RFC3164 son ambiguas por especificación
Si falta año o zona en estilo BSD, se marca; cualquier ISO completada se etiqueta explícitamente como estimación con el calendario local del navegador.
Un pegado limitado a 300 000 caracteres y 20 000 líneas
Exports grandes deben dividirse para caber en el timeout del worker del navegador.
Sin dialecto de exportación CEF/SIEM dedicado
Las exportaciones son tablas CSV/JSON/texto genéricas. CEF o formatos SIEM de vendor quedan fuera de este visor syslog.

Preguntas frecuentes del analizador de syslog

Preguntas habituales antes de pegar syslog de producción en una herramienta del navegador.

¿Diferencia entre syslog RFC3164 y RFC5424?

RFC3164 (BSD) suele verse como `<34>Oct 11 22:14:15 host tag: message` sin campo versión ni año en la marca. RFC5424 añade versión tras PRI (`<165>1 …`), marcas ISO 8601, hostname, app-name, procid, msgid, structured data opcional y mensaje. Este analizador de syslog detecta el formato por línea automáticamente.

¿Cómo decodificar PRI, facility y severity syslog?

PRI es el número entre corchetes angulares. Facility = PRI ÷ 8 (entero), severity = PRI mod 8. La tabla muestra números y nombres estándar (p. ej. `auth` + `crit`). Hay calculadoras PRI para un solo valor; aquí la división ocurre en cada mensaje analizado.

¿Es seguro pegar syslog en un analizador online?

Sí con esta herramienta: el análisis corre enteramente en la pestaña con JavaScript. No se sube, almacena ni registra syslog en servidor. Revisa secretos antes de compartir exportaciones.

¿Por qué RFC3164 avisa de año o zona horaria?

El formato BSD simplemente no incluye esos campos. Mostrar una marca completa adivinada sin aviso parecería más precisa de lo que permite el protocolo; la marca cruda permanece y cualquier ISO rellenada se etiqueta como estimación.

¿Puedo mezclar RFC3164 y RFC5424 en un pegado?

Sí. Cada línea se clasifica por separado, típico cuando equipos antiguos registran RFC3164 junto a reenvíos rsyslog o journald en RFC5424.

¿Sustituye a un servidor syslog o SIEM?

No. Ayuda a leer y filtrar texto ya exportado. No recopila, indexa ni alerta sobre tráfico syslog en vivo.

¿Una línea syslog mal leída por este analizador?

Analiza tu pegado syslog ahora

Pega líneas syslog RFC3164 y RFC5424 y obtén una tabla filtrable en segundos, sin subida ni cuenta.

Guarda en favoritos este analizador de syslog gratuito para el próximo extracto de firewall o journalctl en tu bandeja.

Todo el análisis ocurre localmente en el navegador.