Ferramentas de logs e observabilidade

Visualizador de logspara JSON, logfmt, Kubernetes e Docker

Cole ou abra um arquivo de log, clique em “Formatar” e depois filtre por nível, pesquise e alterne a exibição dos timestamps — tudo isso é aplicado instantaneamente sobre o resultado já formatado.

Visualizador de logs

Exemplo:
Formato predefinidoTimestamp
Nível

Texto do log

Roda localmente no seu navegador. Nada do que você cola ou abre é enviado para algum servidor.

Linhas formatadas

Formate um log para ver as linhas aqui.

Cole um log ou carregue o exemplo e clique em “Formatar”.

Um grep isolado encontra as linhas que batem, mas deixa de ser suficiente assim que um chamado de suporte mistura eventos JSON estruturados, uma linha logfmt solta de algum middleware e o stdout copiado de um container Kubernetes. Reconhecer a olho nu quais linhas são erros, o que um timestamp Unix truncado realmente significa, ou quais requisições pertencem ao mesmo ID de usuário, é lento e fácil de errar.

Este visualizador de logs foi feito para esse momento em que a área de transferência tem uma mistura de formatos: cada linha é reconhecida por conta própria, o nível e a mensagem são extraídos quando possível, e restringir o resultado não exige rodar nada de novo. Ele não substitui um sistema de coleta de verdade que monitora um pipeline de logs ao vivo — ele processa um bloco de texto estático que você cola ou abre de um arquivo local, uma única vez, nesta aba do navegador. Algumas pessoas chamam esse tipo de ferramenta de formatador de logs JSON, outras de analisador de logs estruturados — o objetivo é o mesmo: transformar um texto colado em uma tabela legível.

Por que usar este visualizador de logs

Pensado para uma colagem com vários formatos misturados, não um de cada vez.

Uma única colagem, cinco formatos reconhecidos linha a linha

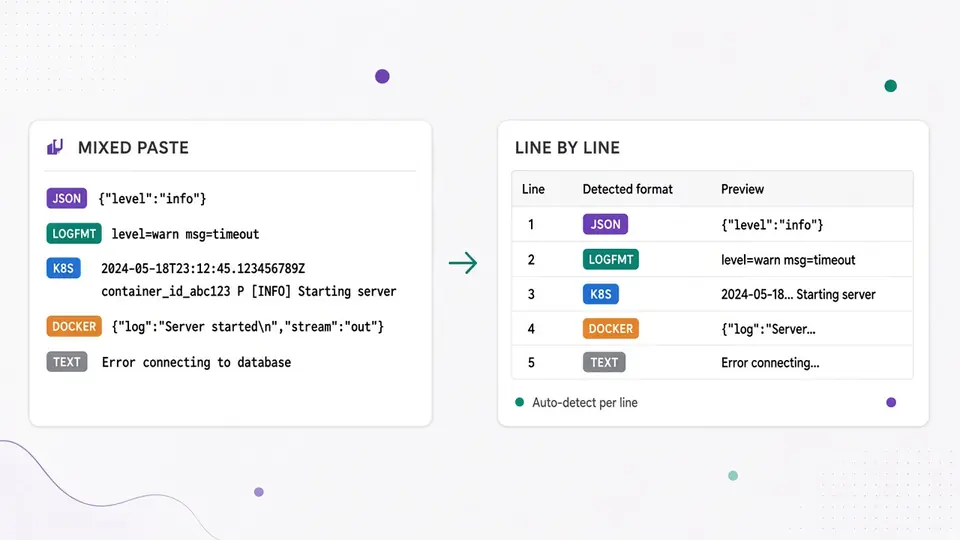
Eventos JSON, pares logfmt, o stdout em formato CRI de um container Kubernetes, uma linha json-file do Docker e texto simples podem conviver na mesma colagem — a “Detecção automática” avalia cada linha de forma independente em vez de forçar todo o bloco a um único formato. Uma linha que não bate com nenhum formato conhecido ainda aparece como texto simples, sem desaparecer.

Um bloco colado misturando linhas de log JSON, logfmt, Kubernetes e Docker, cada linha rotulada com o formato detectado

Filtros, busca e exibição de timestamp instantâneos

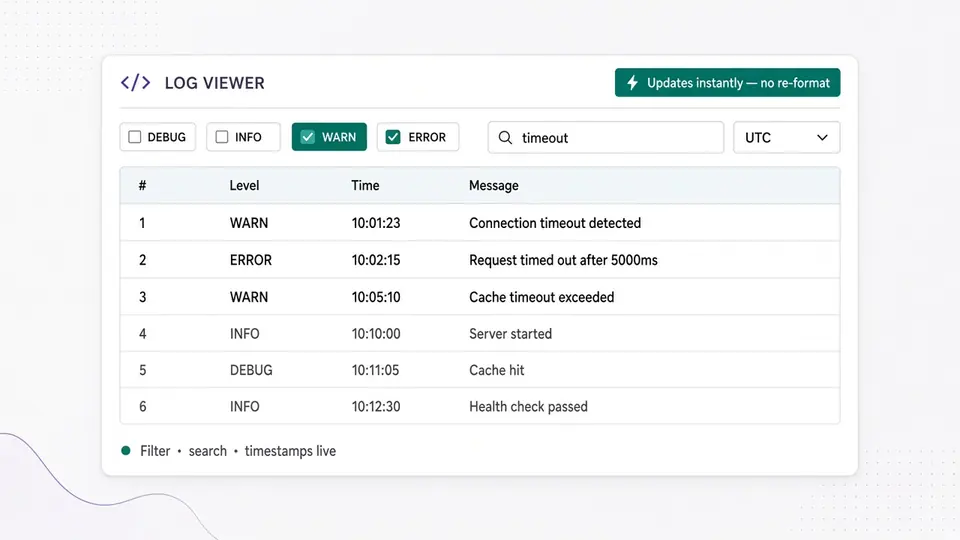
Formatar uma colagem nova exige um clique explícito em “Formatar” (ou Ctrl/Cmd+Enter) — mas depois que a tabela existe, marcar ou desmarcar um nível, digitar um termo de busca, ou alternar a exibição do timestamp entre original, hora local, UTC e relativo é recalculado na hora sobre as linhas já formatadas, sem precisar clicar em “Formatar” de novo.

Uma tabela de resultados em que marcar uma caixa de nível e digitar um termo de busca atualiza as linhas visíveis sem clicar novamente no botão Formatar

De uma colagem mista a uma tabela confiável

Três passos, e o que realmente acontece por trás de cada um.

01

Colar, abrir um arquivo ou carregar o exemplo misto

O texto do log pode ser colado diretamente, ou você pode clicar em “Abrir arquivo” para ler localmente um arquivo .log, .txt ou .json com o leitor de arquivos do navegador — esse arquivo nunca é enviado para lugar nenhum. O formato predefinido é “Detecção automática” por padrão, então na maioria das vezes não é preciso escolher um formato manualmente; mas se você já sabe que tudo é logfmt, forçar esse predefinido pula completamente a detecção linha a linha.

  • Ctrl/Cmd+Enter formata sem tirar as mãos do teclado
02

Clicar em “Formatar” e ler a tabela de resultados

A formatação não roda automaticamente enquanto você digita — detectar de novo o formato de cada linha a cada tecla seria trabalho desperdiçado numa colagem ainda em edição. Um clique em “Formatar” (ou o atalho), e cada linha não vazia vira uma linha da tabela. O botão “Campos” de uma linha mostra exatamente o que foi extraído, incluindo os campos originais de um objeto JSON ou um par logfmt.

  • Uma linha que não bate com nenhum formato conhecido ainda recebe uma linha com formato “text” — ela nunca é descartada silenciosamente nem tratada como erro
03

Filtrar, pesquisar e exportar sem formatar de novo

As caixas de nível começam todas marcadas, então nada fica escondido até você desmarcar alguma — e uma linha cujo nível não pôde ser detectado com segurança permanece sempre visível, não importa o estado das caixas, porque esconder conteúdo não classificável seria um chute arbitrário, não um filtro de verdade. A busca pode mudar para regex, e a coluna de timestamp pode alternar entre original, hora local, UTC e relativo, sem nunca tocar no texto colado. Copiar ou baixar exporta exatamente as linhas filtradas no momento, como texto simples ou como JSON estruturado com um valor epoch já processado.

  • Alternar o filtro de nível, a busca ou a exibição do timestamp nunca deixa a tabela apagada — só a edição da entrada ou do formato predefinido faz isso, porque só eles realmente exigem formatar de novo
Ir para o visualizador de logs

O que esta tabela oferece além do texto bruto

Detecção, filtragem e exportação pensadas para uma colagem sem um parser próprio.

Cinco formatos detectados por linha, não por colagem

JSON, logfmt, Kubernetes CRI, Docker json-file e texto simples são detectados de forma independente em cada linha, então uma colagem mista de várias fontes ainda produz uma única tabela consistente, sem precisar dividi-la antes na mão.

Filtro de nível e busca por palavra-chave ou regex

A tabela pode ser restringida ao mesmo tempo por severidade e por termo de busca, com opção de trocar para regex, tudo recalculado na hora sobre as linhas já formatadas, sem rodar a detecção de novo.

Quatro formas de exibir o timestamp, sempre não destrutivas

A coluna de timestamp pode alternar entre o texto original colado, a hora local, UTC ou uma expressão relativa como “há 3 minutos” — só muda como essa coluna é exibida, o texto original no campo de entrada continua intacto.

Painel de campos por linha e dois formatos de exportação

Expandir qualquer linha mostra todos os campos extraídos pelo detector — as chaves de um objeto JSON, um par logfmt, ou o stream e a tag do Kubernetes — e permite exportar as linhas filtradas no momento como texto simples ou como JSON estruturado com um timestamp epoch já processado.

O que esta ferramenta não faz, de propósito

Limites reais, não uma lista de marketing.

Kubernetes e Docker são formatos predefinidos, nunca uma conexão real
Escolher o predefinido Kubernetes ou Docker só diz ao detector qual formato de linha esperar (stdout em formato CRI, ou uma linha json-file); ele nunca se conecta a um servidor de API Kubernetes real nem a um daemon Docker para buscar logs ao vivo, e a ferramenta não envia absolutamente nenhuma requisição de rede.
Uma linha sem nível detectado nunca fica escondida pelo filtro de nível
Se o detector não conseguir extrair um nível com segurança de uma linha, essa linha permanece sempre visível, não importa quais caixas de nível estejam marcadas ou não — filtrar conteúdo que não dá para classificar seria um chute arbitrário, não um filtro de verdade.
A exibição do timestamp nunca reescreve sua entrada
Alternar entre original, hora local, UTC e relativo só muda como a coluna “Timestamp” renderiza um valor detectado; o texto no campo de entrada não é tocado. Para converter timestamps em lote, fora de um log, use o conversor de timestamp Unix dedicado do site.
Uma colagem é limitada a cerca de 300.000 caracteres e 20.000 linhas; um arquivo, a 2 MB
Esses limites mantêm a formatação rápida e previsível numa aba do navegador. Passar de qualquer um dos dois rejeita o processo inteiro com um erro claro, em vez de truncar o log silenciosamente, então você sempre sabe exatamente o que foi formatado.

Perguntas frequentes sobre o visualizador de logs

Respostas às perguntas que surgem antes de colar logs em uma ferramenta online.

Existe um visualizador de logs JSON gratuito que funciona online?

Sim. Cole ou abra seu log, clique em “Formatar”, e a tabela aparece na hora neste visualizador de logs — sem conta, sem instalação, sem envio de arquivo. Tudo roda como JavaScript na aba do navegador que você já tem aberta.

É seguro colar arquivos de log em uma ferramenta online?

Nada do que você cola ou abre é enviado para lugar nenhum. Formatar, filtrar, pesquisar e exportar acontecem totalmente no seu navegador, localmente; não há envio, armazenamento ou registro do texto em nenhum servidor — algo que importa, porque logs reais costumam ter IDs de usuário, endereços IP e outros dados sensíveis.

Qual é a diferença entre logfmt e o formato de log JSON?

logfmt é um formato plano de pares chave=valor em uma única linha (level=info msg="done" duration=12ms), pensado para ser legível por pessoas e fácil de usar com grep. Logs em JSON têm um objeto JSON por linha, mais estruturados e mais fáceis de processar por um programa, mas mais difíceis de ler a olho nu. Este visualizador de logs detecta e extrai campos dos dois formatos automaticamente, sem que você precise escolher um parser antes.

Como converto um timestamp de log online para uma data legível?

Depois de formatar o log, mude o menu de timestamp para hora local, UTC ou relativo, e o timestamp detectado de cada linha é exibido de novo nesse formato — o texto original no campo de entrada nunca muda. Para converter um timestamp isolado fora de um log, use o conversor de timestamp Unix dedicado do site.

Esta ferramenta se conecta ao meu cluster Kubernetes?

Não. “Log de container Kubernetes” é só um formato predefinido que diz a este visualizador de logs qual formato de linha esperar em um texto que você já copiou — não é uma conexão real, não exige credenciais, e a ferramenta não envia nenhuma requisição de rede. Para acompanhar ao vivo um cluster em execução, é preciso outra ferramenta, essa sim conectada.

Como filtro logs por palavra-chave online?

Digite um termo no campo de busca, e a tabela se restringe na hora às linhas que o contêm, sem rodar “Formatar” de novo. O interruptor “Regex” ao lado ativa a busca por expressão regular em vez de uma simples substring, e pode ser combinado com as caixas de nível para restringir por dois critérios ao mesmo tempo.

Encontrou uma linha de log real que esta ferramenta processa errado?

Usar este visualizador de logs agora

Cole um bloco misto de logs JSON, logfmt, Kubernetes ou Docker e obtenha em segundos uma tabela filtrável e exportável — sem envio de arquivo, sem conta.

Salve este visualizador de logs gratuito nos favoritos para a próxima vez que um chamado de suporte ou um dump de terminal jogar na sua frente uma parede de logs misturados e ilegíveis.

Toda a formatação acontece localmente no seu navegador.