01
Choisissez la cible
Saisissez un domaine sans chemin URL. Le port par défaut est 443 ; les autres ports doivent aussi utiliser TLS dès la connexion.
SSL / TLS Certificates
Après un renouvellement ou un changement de nom, consultez le certificat renvoyé par NetworkCalc pour un hôte public et son port.
Saisissez un domaine public.
Au lancement, le nom d’hôte et le port sont envoyés directement à NetworkCalc, qui voit aussi votre adresse IP. HeyUtils ne reçoit pas cette requête.
Fournisseur de données: NetworkCalc
Saisissez un domaine public.
Après un renouvellement ou un changement de nom, consultez le certificat renvoyé par NetworkCalc pour un hôte public et son port.
Le navigateur analyse le PEM et affiche les dates, les noms DNS et l’empreinte SHA-256. Des dates valides et un nom correspondant ne prouvent pas la confiance du certificat.
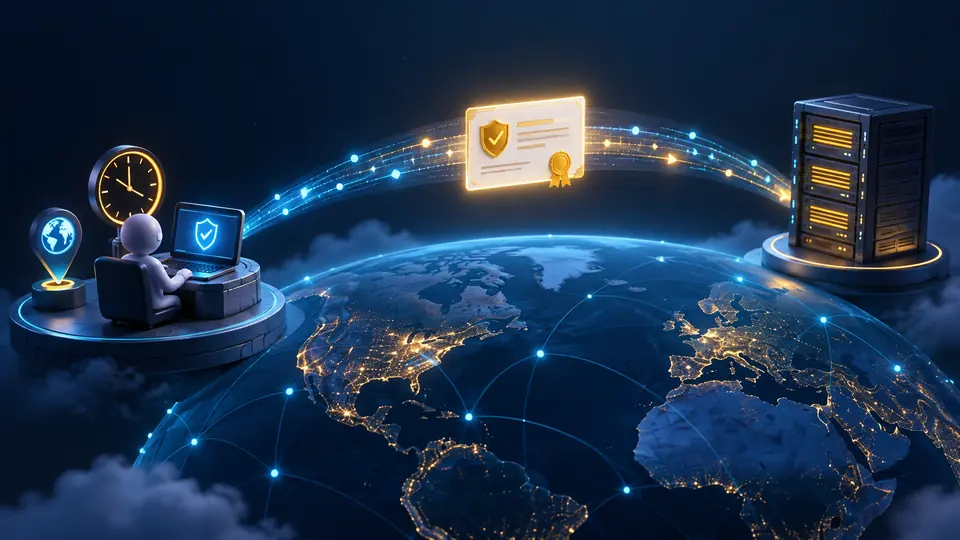
NetworkCalc se connecte à l’hôte public et au port, puis renvoie un certificat. Aucun serveur HeyUtils ni clé API n’est nécessaire.
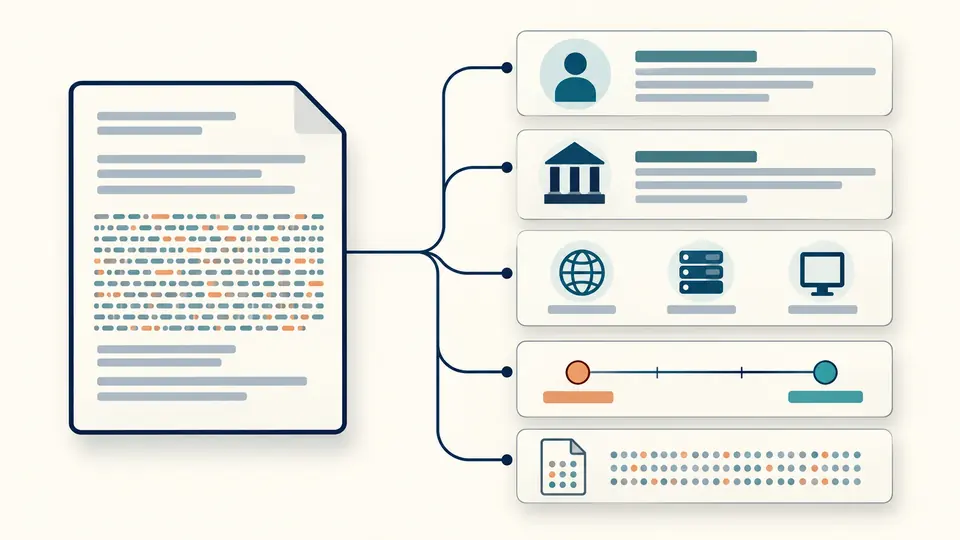
Le navigateur extrait le sujet, l’émetteur, les dates, les SAN et l’empreinte du certificat lui-même. Le PEM reste consultable.
Saisissez un domaine sans chemin URL. Le port par défaut est 443 ; les autres ports doivent aussi utiliser TLS dès la connexion.
Cliquez sur Vérifier ou appuyez sur Ctrl/Cmd + Entrée. La saisie et le chargement de l’exemple ne contactent pas le fournisseur.
Vérifiez les dates et le DNS SAN. Modifier la saisie désactive la copie et le téléchargement jusqu’à un nouveau résultat.
Consultez les dates de début et de fin, les jours restants et les états expiré ou pas encore valide.
Correspondance exacte avec un DNS SAN ou joker sur un seul niveau. Aucun repli sur le nom commun.
Consultez le certificat et son empreinte calculée localement. Téléchargez le résultat en JSON.
Saisissez un hôte public et lancez la requête. Le navigateur lit les dates du PEM renvoyé par NetworkCalc.
Non. La chaîne de signatures, la confiance de l’émetteur et la révocation ne sont pas vérifiées. Utilisez un audit TLS dédié.
Oui, si le fournisseur peut y accéder et si le service utilise immédiatement TLS. STARTTLS n’est pas pris en charge.
Non. Il est envoyé à NetworkCalc au lancement. Pour les fichiers locaux, utilisez le décodeur de certificats.
Non. Différents points peuvent servir des certificats différents. Le rapport décrit celui renvoyé par le fournisseur.
Un résultat vous surprend ?
Saisissez un hôte public et comparez les dates, les noms DNS et l’empreinte.
Au lancement, le nom d’hôte et le port sont envoyés directement à NetworkCalc, qui voit aussi votre adresse IP. HeyUtils ne reçoit pas cette requête.