Diagnostic de certificats

Vérifier une chaîne de certificats

Collez les certificats PEM dans un ordre quelconque. Après une première analyse, choisissez au besoin une cible et une autorité comme ancre.

Vérifier une chaîne de certificats

Certificats PEM

Traitement local, sans envoi de certificats ni requêtes AIA, OCSP ou CRL.

Parcours et rapport

Collez des certificats PEM pour commencer.

Cible et ancre

Lancez une fois pour remplir les listes. Choisissez une CA seulement si elle doit servir d’ancre pour ce lancement, puis relancez.

Au plus 20 certificats PEM, 256 KiB en entrée et 64 parcours.

Collez des certificats PEM pour commencer.

Pour vérifier une chaîne de certificats après une erreur d’émetteur local, commencez par les pièces réellement disponibles. Un nom d’émetteur identique ne suffit pas : sa clé publique doit confirmer la signature du certificat. Cette distinction aide à comprendre un lot avant de remplacer la configuration, sans confondre son ordre avec les règles de confiance du client.

Pourquoi vérifier une chaîne de certificats ici ?

Un nom commun ne prouve pas la signature

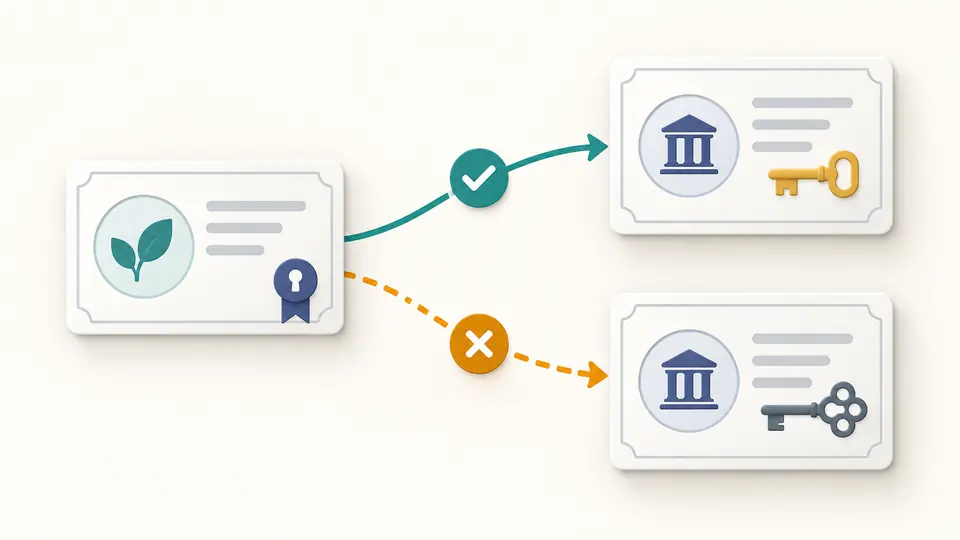
Vérifier une chaîne de certificats permet ici de tester chaque émetteur candidat avec sa clé publique. Deux autorités peuvent présenter le même sujet avec des clés différentes. Le rapport conserve les candidats refusés à côté des liens confirmés, au lieu de dessiner une chaîne sur la seule ressemblance des noms.

Deux cartes d’émetteur semblables, dont une seule rejoint le certificat terminal par un lien confirmé.

Un point d’arrivée n’impose pas la confiance

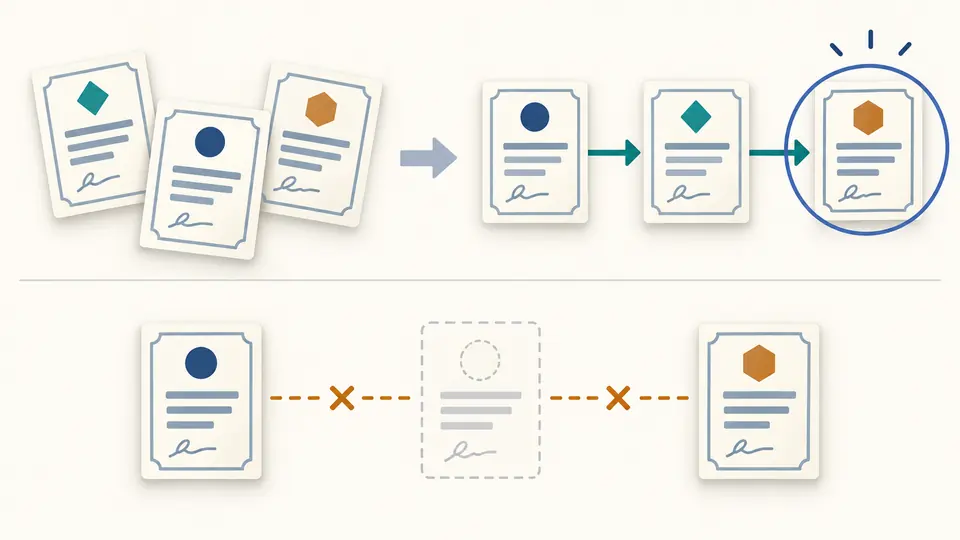
Le parcours va de la cible vers ses émetteurs. Une extrémité autosignée peut fermer ce parcours sans devenir une autorité de confiance. Il faut choisir explicitement une CA du lot pour savoir si une branche rejoint cette ancre ; aucun choix n’est implicite au départ.

Des certificats mélangés sont réordonnés ; une rupture et une ancre choisie apparaissent comme deux informations distinctes.

Lire les ruptures avant de remplacer le lot

01

Conserver les délimiteurs PEM

Copiez chaque bloc depuis BEGIN CERTIFICATE jusqu’à END CERTIFICATE, avec les certificats intermédiaires disponibles. Les clés privées, demandes CSR et commentaires extérieurs sont refusés. Les numéros d’origine restent visibles, même si l’ordre proposé change, pour faciliter la comparaison avec le lot reçu.

02

Choisir après la première analyse

La liste de sélection apparaît une fois les certificats lus. Si plusieurs certificats terminaux sont présents, indiquez celui à suivre puis relancez. Une ancre reste facultative ; elle doit être une CA de la même entrée, choisie en connaissance de cause pour cette vérification locale.

03

Distinguer diagnostic et fichier trié

Un émetteur absent peut être un certificat intermédiaire ou simplement une racine omise. Le JSON garde le diagnostic. Le PEM trié exige un seul parcours complet, utilisant toutes les entrées sans anomalie signalée. Une modification du texte ou d’une option rend le résultat précédent périmé jusqu’au prochain lancement.

Les éléments réellement examinés

Vérification de signature réelle

La clé publique de chaque candidat correspondant au nom est essayée. Le rapport distingue signature confirmée, échec et algorithme non pris en charge. Les autosignatures sont également testées ; l’impossibilité de calculer une vérification ne devient jamais un succès par défaut.

Identité et période de validité

Consultez sujet, émetteur, numéro de série, empreinte SHA-256 et dates UTC de chaque bloc. Les doublons sont reconnus sur l’encodage complet du certificat. Un renouvellement ou une signature croisée peut conserver le même sujet sans produire le même certificat.

Contrôles de parcours élémentaires

Dates expirées ou futures, absence d’émetteur, indicateur CA, usage de clé pour signer et longueur de chemin sont examinés. Les extensions dupliquées ou critiques non traitées sont signalées. Ces contrôles décrivent des anomalies précises, sans prétendre appliquer toute la politique d’un navigateur.

Un rapport qui garde les alternatives

L’ordre des certificats peut être étudié sans réécrire l’entrée. Le JSON contient les candidats, les parcours et toutes les observations. Des indicateurs explicites rappellent que la révocation et les magasins de confiance du système n’ont pas été consultés, afin de préserver le contexte lors d’un partage.

La portée exacte du résultat

Aucune récupération d’émetteur
L’outil ne visite pas les URL AIA, ne contacte pas un serveur et ne télécharge ni OCSP ni CRL. Obtenez les certificats absents auprès de la CA appropriée et ajoutez-les vous-même. Une analyse locale ne révèle pas le lot réellement envoyé par une installation distante.
Pas de racine approuvée par défaut
Un certificat racine autosigné n’établit pas sa propre confiance. Rejoindre l’ancre choisie signifie seulement qu’un parcours de signatures atteint cette CA dans le lot. L’acceptation par un navigateur, un système ou une application exige ses propres conditions.
Pas de validation RFC 5280 complète
Les contraintes de noms, politiques de certification, usages applicatifs, correspondances de nom d’hôte et politiques exhaustives de robustesse algorithmique restent hors périmètre. Le résultat ne constitue donc ni un audit TLS ni un jugement global sur la sécurité d’un site.
Aucune branche choisie en silence
Signatures croisées, doublons, certificats sans rapport, autres anomalies ou extrémité manquante bloquent le PEM trié. Aucun bloc original n’est supprimé. Lorsque l’analyse est terminée, le JSON reste exportable pour expliquer précisément ce qui empêche une proposition sans ambiguïté.
Entrée bornée et exclusivement PEM
Le lot accepte au plus 20 blocs CERTIFICATE et 256 KiB. DER, PFX, PKCS#7, CSR et clés privées sont refusés. L’exploration s’arrête à 64 résultats et signale la limite, sans sélectionner arbitrairement le premier parcours qui semble convenir.

Vérifier une chaîne de certificats : questions

Que veut dire l’erreur d’émetteur local introuvable ?

Le vérificateur n’a généralement pas trouvé d’émetteur utilisable dans ses certificats ou ses sources de confiance. Cette page peut révéler une absence dans votre lot ou un candidat dont la signature échoue. Elle ne consulte toutefois ni la configuration du client ni son magasin de racines.

Pourquoi curl refuse-t-il un certificat accepté par le navigateur ?

Le navigateur et curl peuvent employer des magasins de confiance ou des mécanismes de récupération différents. Comparez leurs sources et le lot présenté par le serveur. La présente analyse porte uniquement sur le PEM collé ; elle ne reproduit pas automatiquement le comportement de ces deux clients.

Faut-il mettre la racine dans fullchain.pem ?

Un serveur envoie normalement le certificat terminal et les intermédiaires, tandis que le client possède déjà la racine de confiance. Pour afficher un parcours local complet, cette page peut nécessiter cette racine. Le PEM exporté conserve toutes les pièces fournies : il faut l’adapter aux exigences du serveur avant déploiement.

Une chaîne correcte est-elle forcément de confiance ?

Non. Sans ancre explicite, même un parcours fermé par une autosignature ne porte aucune hypothèse de confiance. Une CA sélectionnée devient uniquement le point d’arrivée de cette analyse. La confiance du navigateur, la politique applicative et la révocation demandent des vérifications séparées.

Pourquoi une signature peut-elle rester non vérifiée ?

Le navigateur ou le moteur peut ne pas prendre en charge un algorithme ou ses paramètres. Cet état ne prouve ni une signature correcte ni une signature fausse. Conservez le diagnostic et utilisez un vérificateur compatible pour lever cette incertitude, plutôt que de déduire le résultat du seul nom d’émetteur.

Un cas de chaîne de certificats manque ?

Analyser le lot complété

Vous pouvez vérifier une chaîne de certificats à nouveau après avoir ajouté un émetteur ou changé l’ancre. Comparez le nouveau parcours et ses observations avant de remplacer les certificats d’une configuration existante.