SSL / TLS Certificates

décodeur de certificatlire les champs avec leurs limites

Collez un certificat PEM ou Base64, ou ouvrez un fichier DER local. Le décodage ne valide pas la confiance.

décodeur de certificat

Certificat en entrée

Résultat décodé

Confiance non vérifiée : aucune vérification de signature, chaîne, révocation ou nom d’hôte.

Saisissez un certificat.

Les données restent dans ce navigateur, sans envoi ni recherche de certificat.

Options de lecture

Un certificat. Entrée ≤128 Kio ; DER ≤64 Kio. Seuil : 0 à 3650 jours.

Dates UTC calculées avec l’horloge du navigateur. Relancez la lecture pour les actualiser.

Saisissez un certificat.

Le décodeur de certificat permet de distinguer plusieurs fichiers reçus lors d’un renouvellement. Comparez leur numéro de série, leur sujet et leur émetteur avant de choisir celui à déployer.

Ce lecteur de certificat X.509 sépare les dates annoncées de la confiance. Une date encore valide ne prouve ni la signature, ni la chaîne de certification, ni la correspondance du nom du serveur.

Ce que révèle le décodeur de certificat

Garder les extensions inconnues visibles

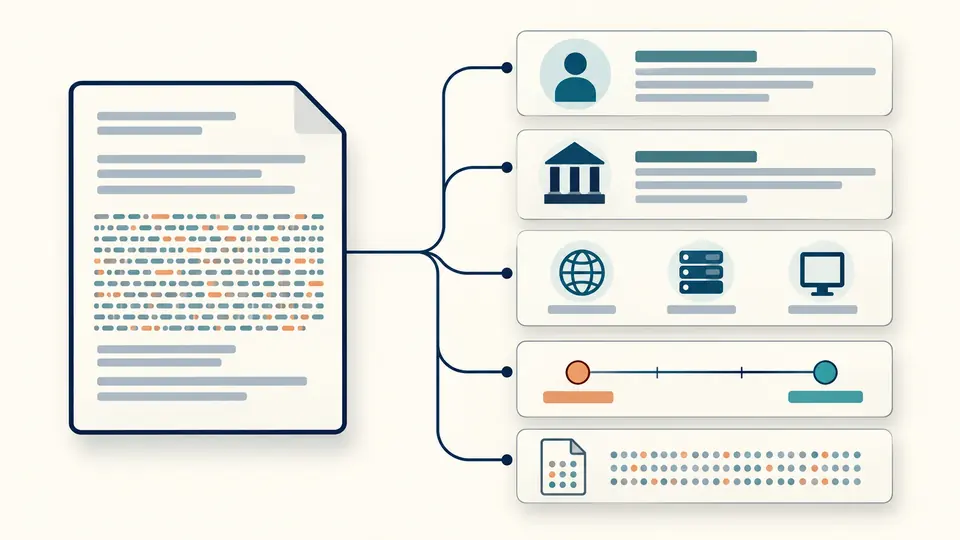
Le décodeur de certificat regroupe sujet, émetteur, SAN et extensions. Même un OID inconnu conserve son indicateur critique et ses octets d’origine. Une absence d’interprétation est signalée, sans supprimer la donnée.

Un certificat encodé se déploie en fiches reliées pour les noms, les SAN et les dates.

Réorganiser le texte sans changer les octets

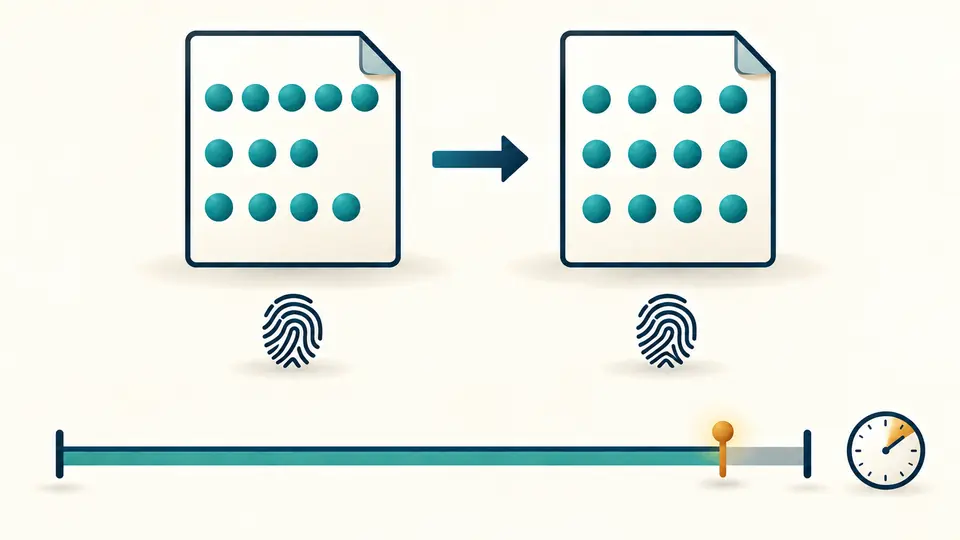
Un certificat PEM enveloppe les mêmes octets qu’un certificat DER. La sortie utilise des lignes de 64 caractères, sans modifier le contenu signé ni l’empreinte SHA-256. Les dates sont comparées séparément à l’heure du navigateur.

Les mêmes octets sont présentés en lignes régulières à côté d’une frise de validité.

Choisir le bon format et le bon instant

01

Se fier au contenu du fichier

DER est lu comme une suite d’octets ; le texte accepte PEM ou Base64 avec remplissage correct. L’ouverture d’un fichier, l’exemple et l’effacement passent par un aperçu indiquant les volumes avant et après remplacement. Une annulation reste possible après application.

02

Régler le moment du calcul

Le mode automatique attend 350 ms après la dernière modification. Désactivez-le pour afficher le bouton de décodage et utiliser Ctrl/Cmd+Entrée. Modifier le seuil de 30 jours invalide immédiatement l’ancien résultat.

03

Exporter la vue utile

La vue des champs produit un rapport JSON comprenant l’heure du calcul et toutes les extensions. La vue PEM produit le texte normalisé. Copie et téléchargement restent bloqués tant que le résultat ne correspond pas à l’entrée actuelle.

Identité, dates et preuves encodées

Détailler les noms et les SAN

Sujet et émetteur se déplient en attributs, y compris les valeurs répétées. Les SAN indiquent leur type : DNS, IP, courriel ou URI. Le lecteur montre ces noms sans tester une correspondance de domaine ou de caractère générique.

Dater chaque observation

Le résultat distingue non encore valide, dans la période indiquée, bientôt expiré et expiré. Les dates sont en UTC, avec un nombre de jours restant éventuellement négatif. Il s’agit de l’horloge du navigateur au moment du calcul, pas d’un suivi continu.

Associer interprétation et valeur brute

Les formes prises en charge de SAN, Basic Constraints, Key Usage, Extended Key Usage et identifiants de clé sont détaillées. Les autres conservent leur OID, leur caractère critique et leur valeur hexadécimale, sans prétendre en évaluer la politique.

Comparer deux empreintes complètes

SHA-256 est prioritaire ; SHA-1 reste disponible pour les inventaires anciens. Les deux portent sur le DER complet, et non sur la seule clé publique ou le texte PEM. Les longues listes sont paginées, mais le JSON reste complet.

Limites de cette lecture

Aucune validation de confiance
Le lecteur ne vérifie ni signature, ni chaîne, ni révocation, ni nom d’hôte. La confiance reste toujours non vérifiée. Des noms Subject et Issuer identiques ne suffisent pas à déclarer une autosignature vérifiée.
Un seul certificat à la fois
La limite est de 128 Kio en entrée et de 64 Kio pour le DER décodé. Plusieurs blocs PEM, clés privées, CSR, PFX/P12 et P7B sont refusés. Séparez une chaîne en certificats individuels au lieu de supposer que seul le premier sera lu.
Pas de requête réseau ou de renouvellement
Les URL AIA et CRL restent des données. Aucun certificat de serveur n’est récupéré, aucun service de révocation n’est contacté. Il n’y a ni surveillance en arrière-plan ni renouvellement automatique.
Les champs signés ne sont pas modifiés
La normalisation PEM change les lignes et l’enveloppe, jamais un SAN ou une date d’expiration. Modifier ces champs demande une nouvelle émission. Reformater des octets endommagés ne répare pas une signature.
Certaines formes restent brutes
Les OID inconnus et les variantes non prises en charge restent accessibles en hexadécimal. Un indicateur critique visible ne signifie pas que ses contraintes ont été appliquées. Un DER tronqué, des longueurs invalides ou des données ajoutées arrêtent la lecture.

Questions sur le décodeur de certificat

En quoi les formats PEM et DER sont-ils différents ?

DER est la représentation binaire ; PEM encode ces mêmes octets en Base64 entre deux marqueurs CERTIFICATE. Réorganiser les lignes PEM conserve le certificat et ses empreintes. Le format du fichier est déterminé par son contenu.

Pourquoi une CSR ne contient-elle pas les mêmes champs qu’un certificat ?

Une CSR est une demande de signature, pas un certificat délivré. Elle ne porte donc pas la même structure ni les mêmes informations d’émission. Cet outil refuse les CSR : utilisez le certificat renvoyé par l’autorité de certification.

Pourquoi regarder le SAN plutôt que le Common Name ?

Le SAN est l’extension qui contient les noms alternatifs déclarés, par exemple plusieurs noms DNS ou des adresses IP. Le Common Name est un attribut du sujet. Consultez ces champs séparément ; ce lecteur ne décide pas si un serveur correspond à l’un de ces noms.

Lire un fichier permet-il de contrôler le certificat présenté par un serveur ?

Non. Le fichier décrit seulement les octets fournis. Un serveur peut présenter une autre version, varier selon SNI ou être derrière plusieurs points de terminaison. Il faut examiner la connexion réelle pour connaître le certificat actuellement déployé.

Comment identifier un fichier de certificat X.509 ?

L’extension du fichier ne suffit pas : CRT et CER peuvent contenir différents encodages. Un PEM de certificat possède des marqueurs CERTIFICATE. Ouvrez le fichier local pour une lecture par contenu ; les clés, demandes et conteneurs incompatibles sont refusés.

Que signifie la révocation d’un certificat ?

La révocation indique qu’un certificat a été invalidé avant sa date de fin par son émetteur. Lire ses champs ne permet pas de connaître cet état. Cet outil ne consulte ni CRL ni OCSP et conserve donc la confiance comme non vérifiée.

Un résultat vous surprend ?

Ouvrir un fichier dans le décodeur de certificat

Utilisez le décodeur de certificat pour comparer les noms, les dates et les empreintes du prochain fichier. Conservez le rapport avec son heure de calcul pour identifier exactement cette observation.