SSL / TLS Certificates

decodificador de certificadoscampos visibles, confianza sin verificar

Pega un certificado PEM o Base64, o abre un archivo DER local. Leer sus campos no demuestra su confianza.

decodificador de certificados

Entrada del certificado

Resultado decodificado

Confianza sin verificar: no se comprueban firma, cadena, revocación ni nombre del servidor.

Introduce un certificado.

Los datos permanecen en este navegador; no se suben ni se consultan certificados en la red.

Opciones de lectura

Un certificado. Entrada ≤128 KiB; DER ≤64 KiB. Umbral: 0–3650 días.

Fechas UTC del reloj del navegador al leer. Ejecuta de nuevo para actualizar.

Introduce un certificado.

El decodificador de certificados ayuda a identificar archivos con nombres parecidos después de una renovación. Comprueba el número de serie, el emisor y el sujeto antes de elegir cuál vas a instalar.

Este visor X.509 distingue las fechas declaradas de una verificación completa. Un certificado X.509 puede estar dentro de su periodo y aun así fallar por firma, cadena de confianza o nombre del servidor.

Qué muestra el decodificador de certificados

No ocultar extensiones desconocidas

El decodificador de certificados organiza identidad, SAN y extensiones. Cada extensión conserva el OID, el indicador crítico y sus bytes originales. Si no se interpreta un valor, se indica expresamente y queda disponible para otra revisión.

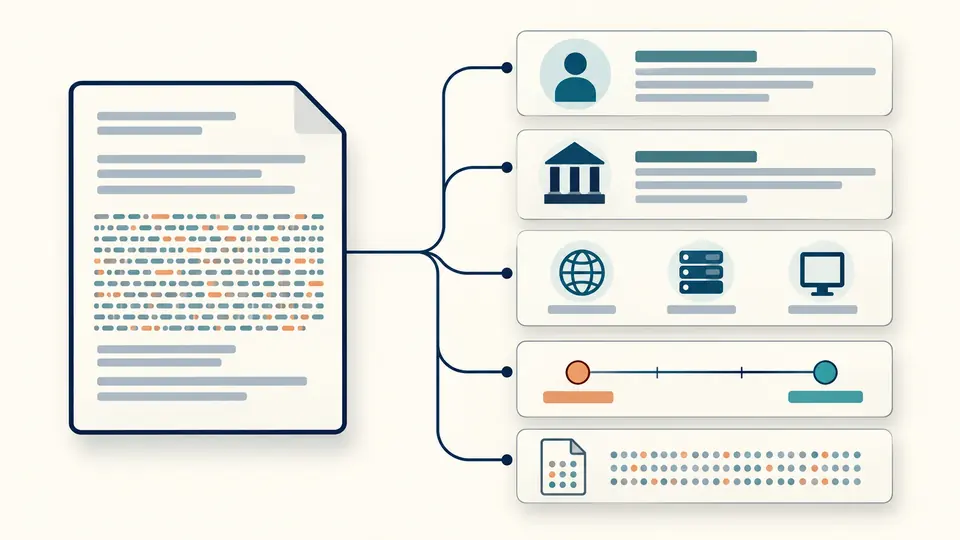
Un certificado codificado se abre en tarjetas conectadas de identidad, nombres alternativos y fechas.

Ordenar PEM sin cambiar el certificado

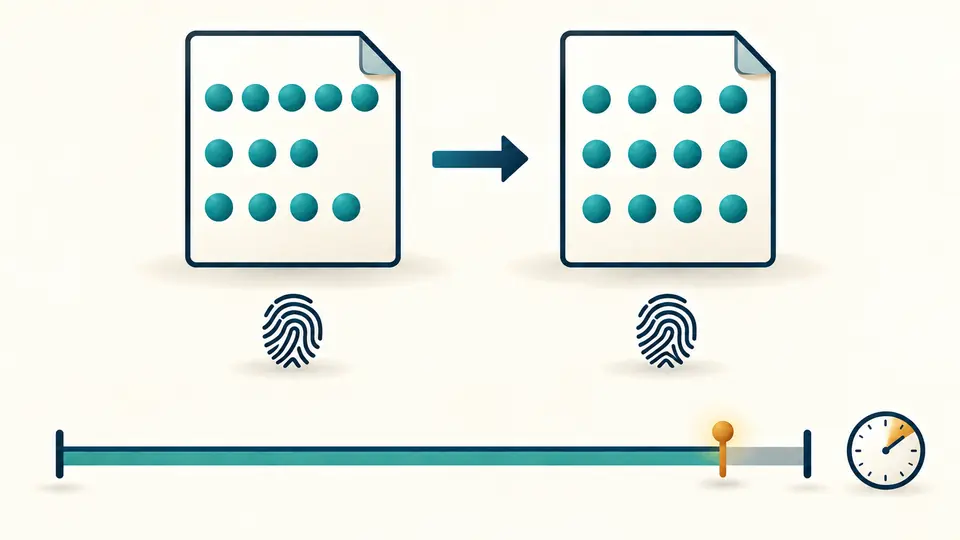
Un certificado PEM contiene los mismos bytes que DER, envueltos en Base64. La salida usa líneas de 64 caracteres y conserva la huella SHA-256. Las fechas se comparan por separado con el reloj del navegador.

El mismo certificado se reorganiza en líneas regulares junto a una línea temporal de validez.

Evita confundir el formato con una validación

01

Identifica el contenido real

DER se lee como bytes. El texto acepta PEM o Base64 estándar con relleno correcto. Antes de sustituir con un archivo, ejemplo o borrado, una vista previa muestra los bytes anteriores y nuevos. Puedes deshacer una sustitución aplicada.

02

Elige cuándo actualizar

El modo automático espera 350 ms tras la última edición. Al desactivarlo aparece el botón principal; también funciona Ctrl/Cmd+Intro. Cambiar el aviso predeterminado de 30 días bloquea la exportación del resultado anterior.

03

Exporta la vista seleccionada

Campos genera un informe JSON con el instante de cálculo y todas las extensiones. PEM genera el envoltorio de texto normalizado. Copiar y descargar se desactivan cuando la entrada cambia, hasta que termine el cálculo correspondiente.

Identidad, plazos y datos originales

Nombres completos y SAN

Despliega Subject e Issuer para ver sus atributos y valores repetidos. Los SAN indican DNS, IP, correo o URI. Los valores se muestran tal como están; no se comprueba si un dominio coincide ni cómo debe interpretarse un comodín.

Cuatro estados temporales

Distingue todavía no vigente, dentro de fechas, próximo a caducar y caducado. Las fechas son UTC y los días restantes pueden ser negativos. Es una instantánea del reloj del navegador: vuelve a ejecutar para consultar un momento posterior.

Extensiones interpretadas y en bruto

SAN, restricciones básicas, usos de clave e identificadores compatibles se muestran de forma estructurada. Las formas desconocidas conservan OID, critical y hexadecimal. Ver una extensión crítica no significa que su política se haya evaluado.

Dos huellas sobre DER completo

SHA-256 aparece primero y SHA-1 se conserva para inventarios antiguos. Se resume el certificado completo, no solo la clave pública ni el texto PEM. Las listas largas se muestran por partes, pero el JSON incluye todas las entradas.

Límites de la lectura

No verifica confianza
No se verifican firma, cadena, revocación ni nombre del servidor. La confianza siempre queda sin verificar. La igualdad entre Subject e Issuer no demuestra una autofirma válida.
Solo un certificado
La entrada admite hasta 128 KiB y el DER decodificado hasta 64 KiB. Se rechazan varios bloques PEM, claves privadas, CSR, PFX/P12 y P7B. Separa una cadena en certificados individuales antes de leerla.
No consulta servidores ni renueva
Las direcciones AIA y CRL son solo texto. No se obtiene el certificado de un servidor ni se contacta un servicio de revocación. Tampoco hay vigilancia en segundo plano o renovación automática.
No modifica campos firmados
El formato PEM solo cambia líneas y marcadores. Para cambiar SAN o caducidad hace falta una nueva emisión. Ordenar el texto no repara una firma dañada ni modifica los bytes firmados.
Hay formas que quedan sin interpretar
Los OID desconocidos y las variantes no compatibles conservan el valor hexadecimal original. El lector no es un validador general de políticas ASN.1. Un DER truncado, con longitudes inválidas o datos al final produce error.

Preguntas sobre el decodificador de certificados

¿Qué tipos de archivo puedo leer?

Puedes abrir archivos locales PEM, CRT, CER o DER, o pegar PEM y Base64 estándar con relleno correcto. El contenido determina el formato. Solo se admite un certificado, con entrada de 128 KiB y DER de 64 KiB como máximo.

¿Dónde veo si el certificado ya caducó?

Consulta el final del periodo en el grupo de validez. Se muestra en UTC junto al instante de cálculo y los días restantes. El estado depende del reloj del navegador; no es una prueba de que la firma o el servidor sean correctos.

¿De qué extensión se obtienen los nombres alternativos?

Los nombres alternativos proceden de la extensión Subject Alternative Name, OID 2.5.29.17. Se muestran con su tipo, como DNS o IP. Si no hay SAN, la lista aparece vacía; no se inventan valores a partir de Common Name.

¿Qué identifica la huella digital del certificado?

La huella identifica todos los bytes del certificado DER mediante un algoritmo de resumen. Este lector muestra SHA-256 y SHA-1. Compara siempre el mismo algoritmo y no confundas la huella del certificado con la de la clave pública.

¿Se pueden leer certificados de curva elíptica?

Sí, se pueden leer certificados de curva elíptica, además de los habituales RSA. La lectura no requiere su clave privada. La información de algoritmo aparece mediante OID, y los bytes de la firma no se verifican criptográficamente.

¿Por qué un dominio correcto en Common Name no basta?

Common Name es un atributo del sujeto, mientras SAN puede declarar varios nombres DNS y direcciones IP. Además, una coincidencia de nombre no prueba la cadena ni la firma. Aquí se muestran los campos sin emitir un resultado de correspondencia o confianza.

¿Un resultado inesperado?

Abre otro archivo en el decodificador de certificados

Usa el decodificador de certificados para comparar nombres, fechas y huellas del siguiente archivo. Guarda un informe con su instante de cálculo para saber a qué lectura corresponde.