01
Identifica el contenido real
La detección automática revisa cada entrada. Los archivos .crt y .cer pueden ser PEM o DER. Añade el binario como archivo; pega solo PEM. Los bloques pegados se colocan antes de los archivos añadidos.
SSL / TLS Certificates
Pega PEM o añade archivos de certificado. PEM permite descargar todo el paquete; DER guarda cada certificado por separado.
Pega bloques CERTIFICATE completos. Añade el DER binario mediante el selector de archivos. El texto pegado va antes de los archivos.
Los certificados permanecen en la memoria de este navegador. No se envían ni se guardan en su almacenamiento.
Máximo total: 2 MiB, 100 archivos y 100 certificados. Todas las entradas deben ser correctas para exportar.
El análisis no verifica firmas, confianza, caducidad ni nombres de host.
Pega un certificado o elige un archivo.
El convertidor de certificados resulta útil cuando una aplicación pide una codificación distinta de la recibida. Cambiar la extensión .cer por .pem no cambia los bytes. Si has recibido una cadena, comprueba también cuántos certificados contiene: una conversión correcta del primero no sustituye a los intermediarios que falten.
El convertidor de certificados conserva los bytes DER originales. Pasar de PEM a DER elimina la envoltura de texto; de DER a PEM añade Base64 y delimitadores. La clave pública, la firma y los campos del certificado siguen iguales.
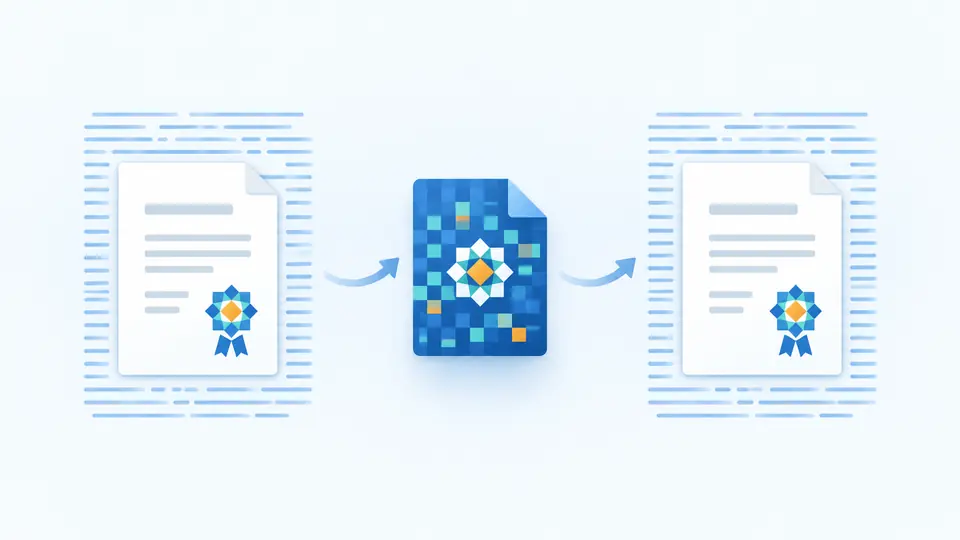
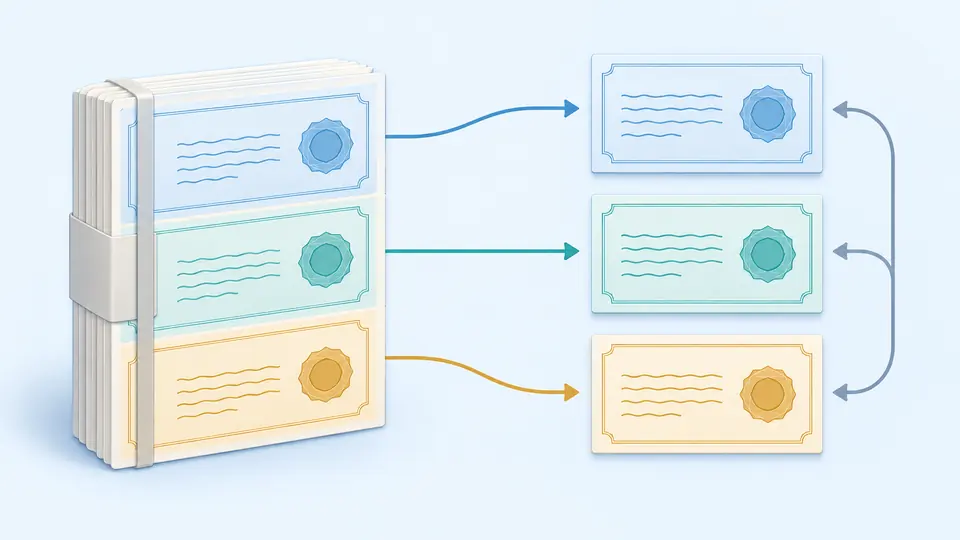
Cada bloque aparece en su posición original, incluidos los duplicados. Selecciona uno para extraerlo o descarga todos en un paquete PEM. No se descartan los certificados que vienen después del primero.
La detección automática revisa cada entrada. Los archivos .crt y .cer pueden ser PEM o DER. Añade el binario como archivo; pega solo PEM. Los bloques pegados se colocan antes de los archivos añadidos.
Contrasta la cantidad, el sujeto y las huellas con lo recibido. El ejemplo incluye dos certificados públicos de prueba. Si uno está dañado, se bloquea el conjunto para no presentar un paquete incompleto como válido.
La descarga PEM global incluye todos los elementos, mientras que la seleccionada guarda uno. Desactiva la conversión automática para usar el botón o Ctrl/Cmd + Enter. Los cambios deshabilitan de inmediato la salida anterior.
Cada DER debe contener un certificado completo. PEM admite varios bloques CERTIFICATE. Una cadena de texto que simplemente se pueda decodificar como Base64 no basta para generar un certificado SSL.
Puedes preparar un paquete CA con certificados públicos ya disponibles. No hay ordenación ni eliminación automática de duplicados. El PEM resultante usa líneas Base64 de 64 caracteres y saltos LF.
Cada entrada muestra su tamaño DER, número de serie hexadecimal y huella SHA-256. Los atributos del sujeto se identifican por su OID. Comparar huellas permite reconocer el mismo certificado después de cambiar de formato.
DER es la codificación binaria del certificado. PEM representa esos mismos bytes en Base64 con delimitadores CERTIFICATE. Cambiar los saltos de línea no altera los bytes DER ni su huella.
Sí. Convertir un certificado público entre PEM y DER no requiere una clave privada. No añadas una para completar la operación: los bloques de clave se rechazan.
La aplicación de destino puede necesitar certificados intermedios junto al del servidor. Aquí puedes reunir los que ya tengas en PEM. La herramienta no busca emisores ausentes ni decide el orden de instalación.
PEM y DER para certificados X.509. Las extensiones .crt y .cer pueden indicar cualquiera de las dos codificaciones. P7B y PFX son contenedores distintos y esta versión no los abre.
Hace falta una herramienta que cree PKCS#12. Para una identidad de servidor con clave privada también se necesita la clave correspondiente y gestionar la contraseña. Aquí puedes preparar los certificados públicos, pero no crear ese contenedor.
¿Falta algún caso de conversión de certificados?
Vuelve al convertidor de certificados, comprueba la cantidad y las huellas, y guarda el paquete PEM o un certificado DER. Conserva los originales hasta confirmar que la aplicación acepta los archivos.