01
Comprueba los límites PEM
Pega un bloque CERTIFICATE REQUEST o elige un archivo .csr local. Un certificado o una clave privada no se tratarán como una solicitud.
Solicitudes de certificado
Revisa primero una solicitud existente; cambia expresamente al generador de prueba solo si necesitas otro par de claves.
Pega un CSR o carga el ejemplo.
El CSR se decodifica en el navegador; la clave de prueba se crea en un marco aislado.
El archivo se lee aquí y solo sustituye la entrada tras confirmarlo. Una solicitud PEM, máximo 256 KiB.
Pega un CSR o carga el ejemplo.
Antes de enviar una solicitud a la CA, el decodificador de CSR ayuda a encontrar un SAN ausente, un CN mal escrito o una firma dañada. El informe separa los nombres solicitados de la comprobación de la firma.
Lee la solicitud y deja las claves nuevas en un contexto separado del navegador.
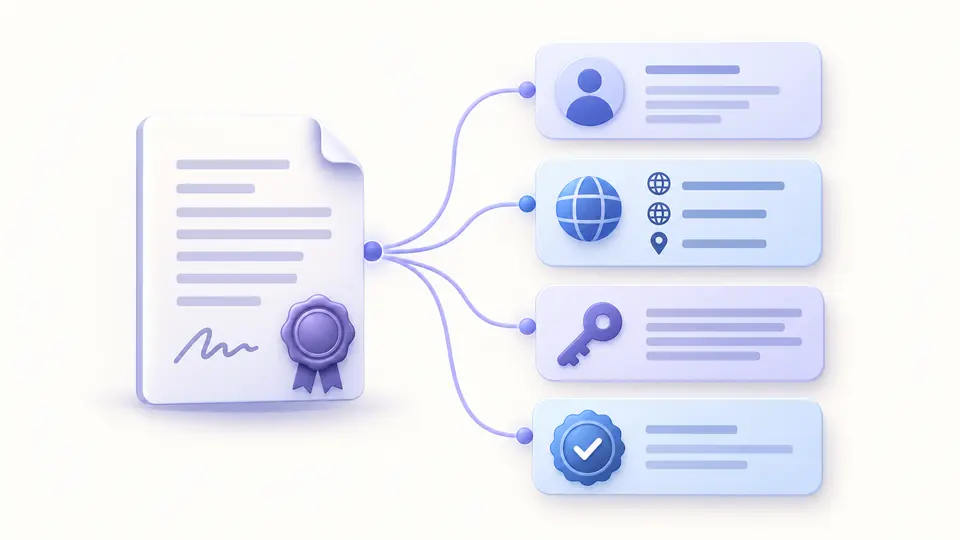
El decodificador de CSR desglosa sujeto, SAN DNS e IP, algoritmo de clave y estado de firma. Comprueba los nombres antes de que la CA emita el certificado.
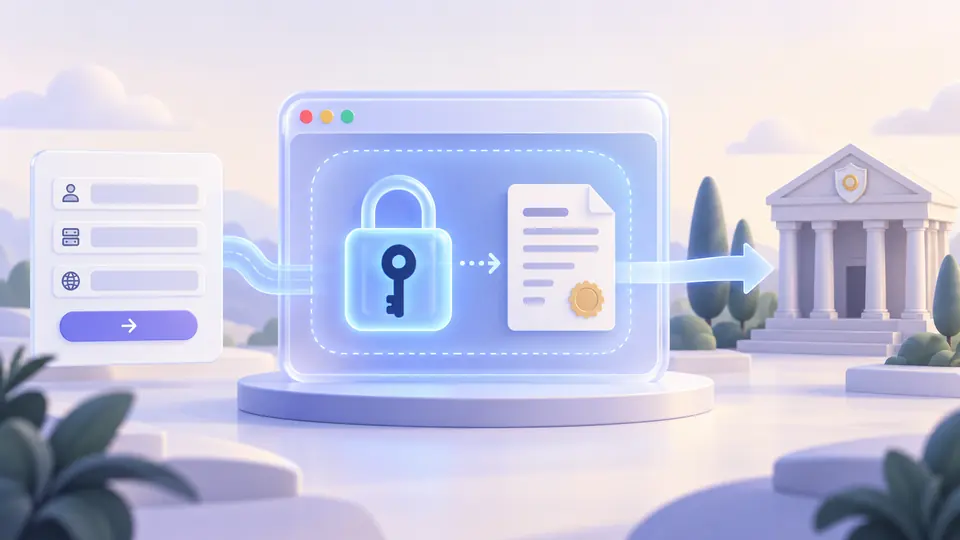
El decodificador de CSR funciona en la página normal; la generación de prueba se ejecuta en un marco aislado. La clave privada solo se descarga dentro de él.
Poder leer un PEM no significa que su firma sea válida.
Pega un bloque CERTIFICATE REQUEST o elige un archivo .csr local. Un certificado o una clave privada no se tratarán como una solicitud.
El decodificador de CSR muestra la autofirma por separado. Si es válida, la solicitud está íntegra; eso no prueba el control del dominio.
El generador añade el CN al SAN DNS automáticamente. Descarga la clave privada antes de salir del modo o recargar: no queda copia recuperable.
Analiza los bytes de la solicitud sin consultar a ninguna autoridad certificadora.
El decodificador de CSR distingue el CN y otros datos del sujeto de los SAN DNS e IP solicitados en extensionRequest.
El decodificador de CSR verifica la firma con la clave pública incorporada y separa fallo de algoritmo no compatible.
El decodificador de CSR comparte página con un generador manual RSA 2048 o EC P-256, ambos con SHA-256.
Contiene la clave pública, la identidad solicitada y una autofirma. Este decodificador de CSR muestra esos datos sin confundirlos con un certificado expedido.
Los navegadores comparan el nombre con los SAN del certificado. Si la solicitud carece de SAN, hay que crear otra con todos los nombres necesarios.
Demuestra que la clave pública incorporada verifica la firma de la solicitud. No demuestra identidad, propiedad del dominio ni aprobación de la CA.
El CSR se analiza en el navegador. La clave privada nueva permanece en el marco aislado hasta que la descargues; no se envía al servidor.
Consulta las reglas de tu CA; al renovar conviene revisar si necesitas una nueva clave. Puedes crear otra solicitud y verificarla antes de enviarla.
¿Hay un caso de CSR que esta herramienta debería tratar mejor?
Revisa los nombres solicitados y la firma; después guarda el informe o genera una clave de prueba en el marco aislado.