01
PEMの境界を確認
CERTIFICATE REQUESTを一つ貼るか、手元の.csrファイルを選びます。証明書や秘密鍵の見出しは受け付けません。
証明書要求の確認
既存の要求を先に調べ、鍵を作る必要がある場合だけテスト生成に切り替えます。
CSRを貼るか例を読み込んでください。
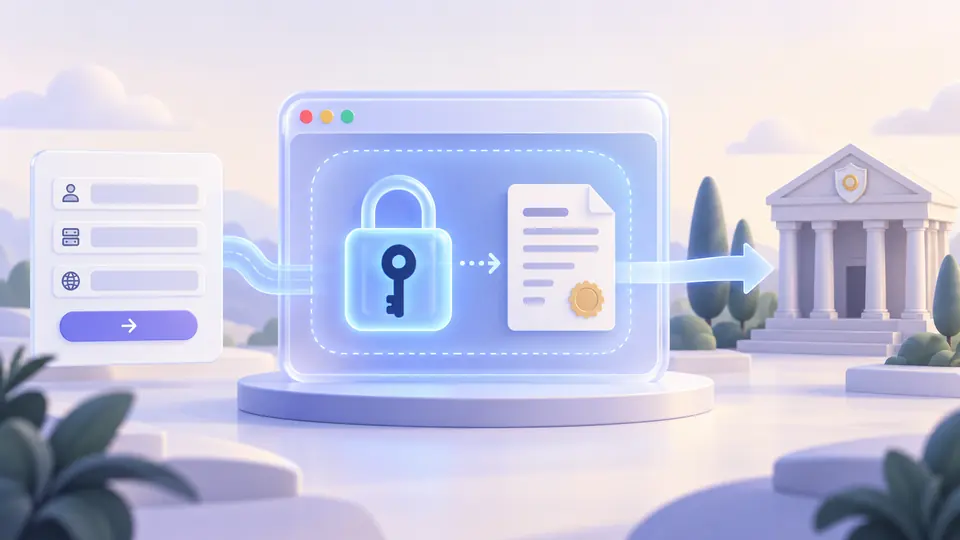
CSRの確認はブラウザー内で行い、テスト用秘密鍵は隔離枠内で生成します。
ファイルは端末内で読み込み、置き換える前に確認します。 PEM要求一件、最大256 KiB。
CSRを貼るか例を読み込んでください。
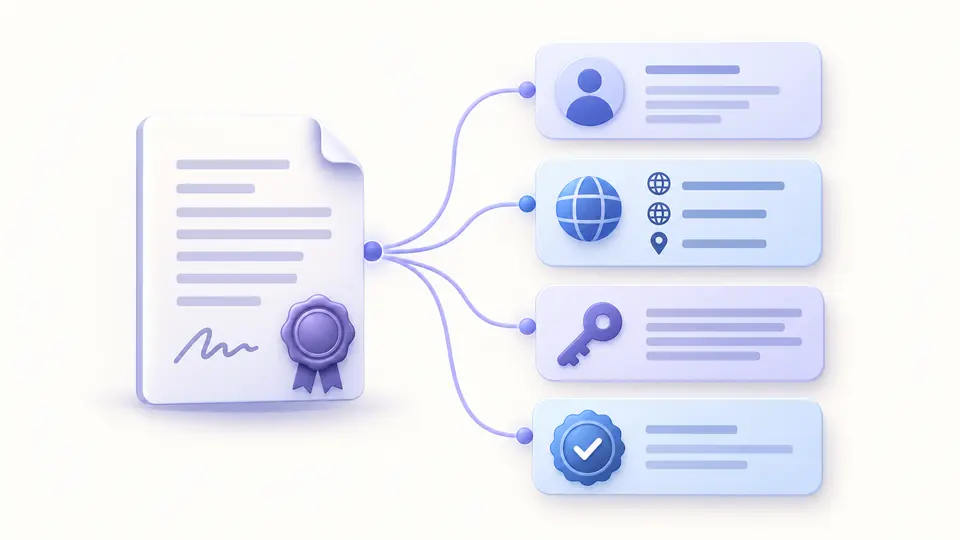
認証局に提出する前のCSR内容確認なら、SANの欠落、CNの誤字、署名の破損を見つけられます。表示できたフィールドと、埋め込まれた公開鍵で検証した自己署名を別々に示します。CSRデコーダーとして、証明書署名要求の構造を読み取れます。
要求された名前を読み取り、生成した秘密鍵は隔離領域に残します。
CSR内容確認は通常のページで動きますが、テスト生成はサンドボックス内です。秘密鍵はその枠内でダウンロードし、外側のページには渡しません。
PEMが読めても、署名が正しいとは限りません。
CERTIFICATE REQUESTを一つ貼るか、手元の.csrファイルを選びます。証明書や秘密鍵の見出しは受け付けません。
CSR内容確認の署名判定はフィールド一覧とは別です。成功は改変されていないことを示しますが、ドメイン所有権は証明しません。SAN確認では申請した名前とCNを比較します。
テスト生成ではCNをDNS SANに自動で追加します。画面を離れる前に秘密鍵を保存してください。再読み込み後には復元できません。
認証局への問い合わせなしで、要求のバイト列を確認します。
CSR内容確認はCNなどの主体と、extensionRequestで要求されたDNS・IPのSANを区別します。
CSR内容確認は要求内の公開鍵で署名を検証し、失敗と未検証を分けます。
CSR内容確認と同じページで、RSA 2048またはEC P-256のテスト要求を手動生成できます。CSR生成はテスト専用です。
主体のCNや組織名、SAN一覧を見ます。このCSR内容確認では公開鍵と署名の状態も表示します。
SAN拡張を要求に入れずに生成した可能性があります。必要な名前を指定して、新しい鍵と要求を生成してください。
更新時はCAの規則を確認してください。新しい鍵を作るならCSRも作り直し、この画面でSANと署名を再確認できます。
はい。CSR内容確認は要求内の公開鍵で自己署名を検証します。未対応アルゴリズムは「未検証」と表示します。
いいえ。CSRは発行前の申請であり、証明書の発行者や有効期限はまだありません。
このツールで改善したいCSRの例がありますか?