01
Проверьте границы PEM
Вставьте один блок CERTIFICATE REQUEST или выберите локальный файл .csr. Сертификат и закрытый ключ имеют другие заголовки и будут отклонены.
Запросы на сертификат
Сначала проверьте готовый запрос. Для нового тестового ключа отдельно переключитесь в режим генерации.
Вставьте CSR или загрузите пример.
Разбор CSR выполняется в браузере; тестовый ключ создаётся в изолированной рамке.
Файл читается локально; замена текста требует подтверждения. Один PEM-запрос, максимум 256 КиБ.
Вставьте CSR или загрузите пример.
Перед отправкой в УЦ декодер CSR помогает найти отсутствующие SAN, опечатку в CN или повреждённую подпись. Отчёт отдельно показывает запрошенные имена и результат криптографической проверки. Расшифровка CSR здесь выполняется без передачи данных на сервер.
Проверяйте поля запроса, оставляя созданный закрытый ключ в отдельной среде.
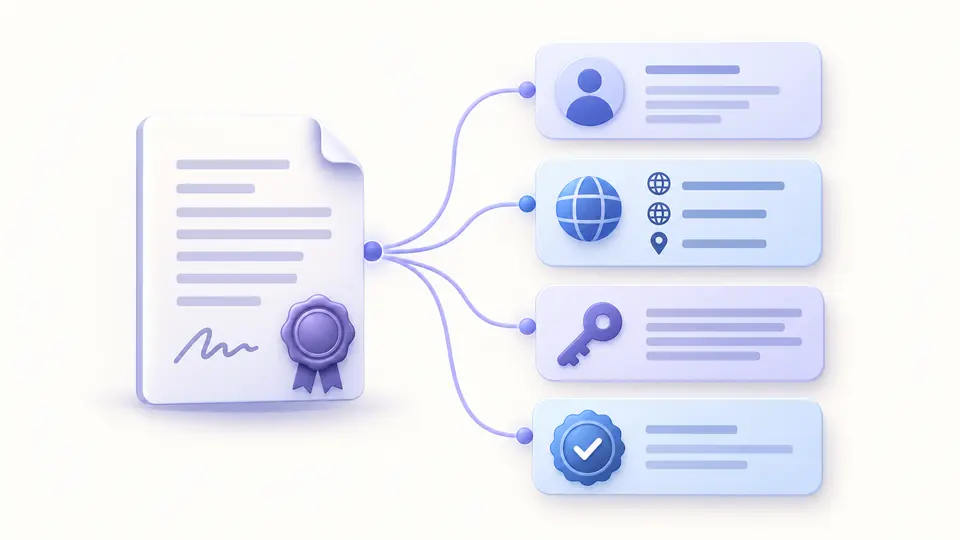
Декодер CSR выводит субъект, DNS- и IP-записи SAN, алгоритм ключа и состояние подписи. Имена можно сверить до выдачи сертификата.
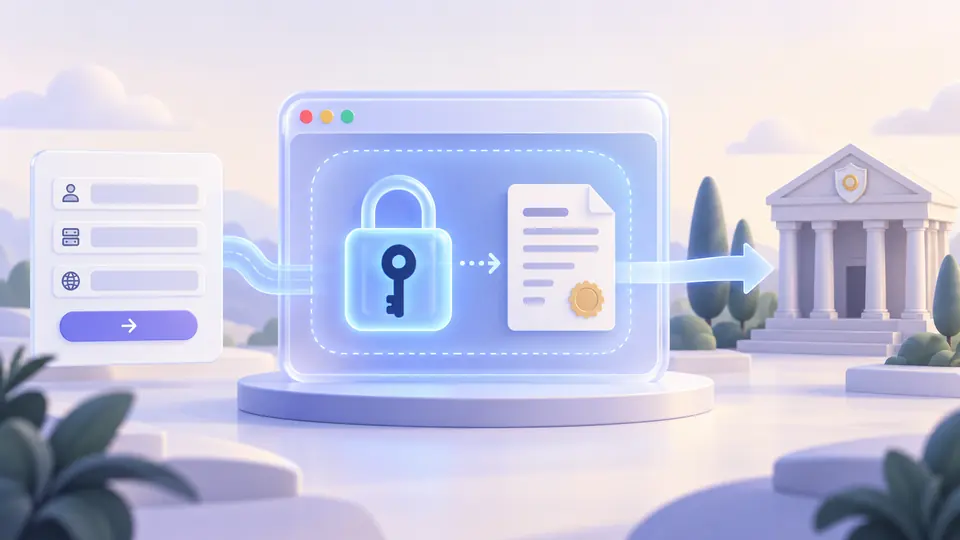
Декодер CSR работает на обычной странице, а тестовая генерация выполняется в песочнице. Закрытый ключ скачивается только из неё.
Читаемый PEM ещё не означает правильную подпись.
Вставьте один блок CERTIFICATE REQUEST или выберите локальный файл .csr. Сертификат и закрытый ключ имеют другие заголовки и будут отклонены.
Декодер CSR показывает самоподпись отдельно от полей. Успех подтверждает целостность запроса, но не владение доменом.
Тестовый генератор автоматически добавляет CN в DNS SAN. Скачайте закрытый ключ до смены режима или обновления страницы: копия не сохраняется.
Анализируются только байты запроса, без обращения к центру сертификации.
Декодер CSR отделяет CN и прочие поля субъекта от DNS- и IP-записей SAN в extensionRequest.
Декодер CSR сверяет подпись со встроенным открытым ключом и различает ошибку и неподдерживаемый алгоритм.
Декодер CSR и ручной генератор RSA 2048 или EC P-256 с SHA-256 находятся на одном URL.
Запрос содержит открытый ключ, поля субъекта, запрошенные SAN и самоподпись. Декодер CSR показывает их по отдельности.
Если при создании не добавили extensionRequest с SAN, подготовьте новый запрос с нужными именами. Правка старого текста нарушит подпись.
Да. Декодер CSR проверяет самоподпись открытым ключом из запроса, а неподдерживаемый алгоритм помечает как непроверенный.
Закрытый ключ не содержится в CSR и не восстанавливается из него. Создайте новую пару ключей и новый запрос.
Нет. Любая правка полей меняет подписанные байты. Нужно сформировать и подписать другой CSR.
Есть пример CSR, который этому инструменту стоит обрабатывать лучше?
Проверьте запрошенные имена и подпись, затем сохраните отчёт или создайте тестовый ключ в изолированной области.