SSL / TLS / Сертификаты

проверка имени хостас объяснением каждого результата

Сравните список SAN или один сертификат PEM с именами хостов и IP-адресами: одна цель на строку.

проверка имени хоста

Список SAN или сертификат PEM

Целевые имена хостов и IP-адреса

Отчёт о покрытии имён

Ввод обрабатывается в этом браузере. Сертификат не отправляется, соединения с целями не выполняются.

Источник и параметры отчёта

SAN: DNS:имя, IP:адрес или IP Address:адрес. Цели: одно имя или IP без дополнений на строку.

До 100 SAN и 100 целей; 65 536 символов в поле. Результаты выводятся по 50 строк.

Только покрытие имён. Без CN, доверия, срока действия, отзыва и проверки публичных суффиксов.

Ввод изменён. Повторите сравнение перед экспортом.

Проверка имени хоста помогает понять, почему имя хоста не совпадает: нужного SAN нет, wildcard охватывает другой уровень или цель введена неверно. Знакомое имя в поле Subject ещё не означает, что сертификат подходит для запрошенной идентичности.

В примере есть совпадения, непокрытые имена и некорректная строка. Поэтому случайно вставленный URL не выглядит как обычный поддомен, отсутствующий в сертификате.

Зачем нужна проверка имени хоста

Увидеть границу wildcard

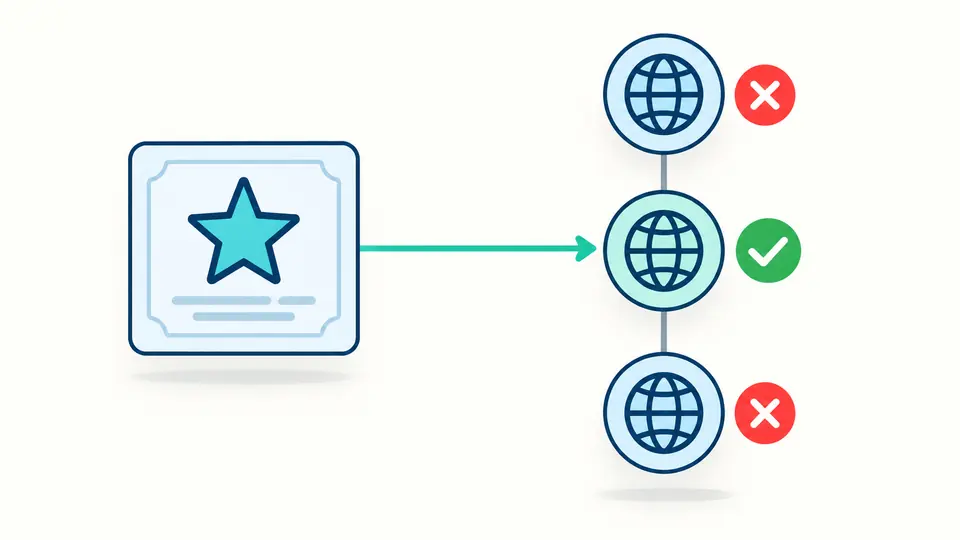
Проверка имени хоста трактует *.example.com как ровно одну дополнительную метку. api.example.com совпадает, а example.com и deep.api.example.com не подходят под этот шаблон. Отдельная запись SAN может покрыть их явно.

Шаблон охватывает один дочерний уровень с галочкой; корневое имя и более глубокий уровень отмечены крестиками

Разделить DNS и IP

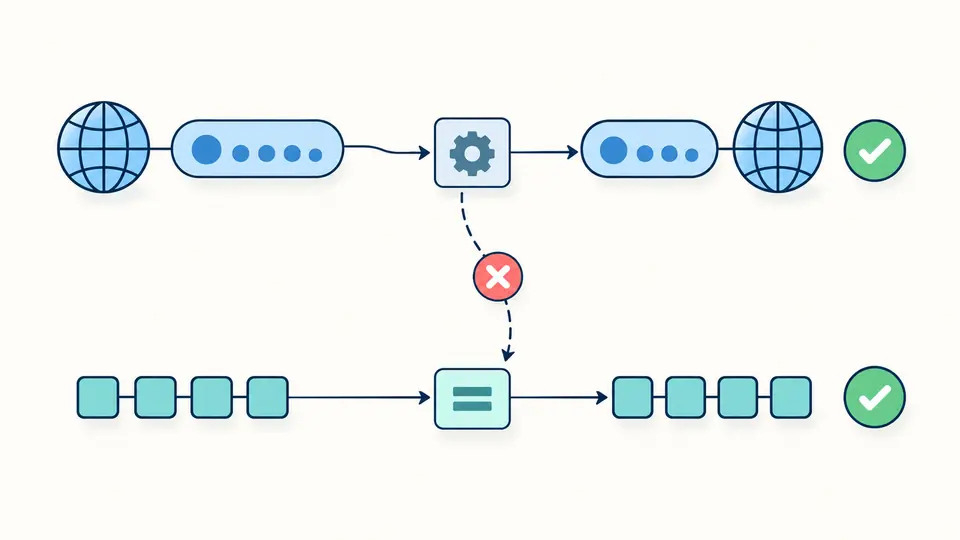
DNS:192.0.2.1 не заменяет IP:192.0.2.1. IP-адрес сравнивается только с IP-записью. Международное доменное имя сначала переводится в ASCII; в отчёте видно нормализованное значение, использованное для сравнения.

Домен проходит нормализацию, IP сравнивается по отдельному пути; переход между типами отклоняется

Сначала уточните тип идентификатора

01

Выбрать источник

Список SAN требует префиксов DNS:, IP: или IP Address:. Записи разделяются запятыми либо переводами строк. Режим PEM принимает ровно один полный блок сертификата.

  • При смене режима содержимое обоих источников сохраняется; сертификат из цепочки автоматически не выбирается.
02

Прочитать нормализованную цель

Введите только имя или IP, без схемы, порта, пути, скобок и идентификатора зоны IPv6. Одна завершающая точка DNS удаляется перед сравнением.

  • Unicode-цели обрабатываются по UTS #46 без переходного преобразования. DNS-записи SAN должны уже содержать ASCII A-label.
03

Сохранить актуальный отчёт

Автоматический запуск ждёт 350 мс после правки. Отключите его для появления кнопки либо нажмите Ctrl/Cmd + Enter. Изменение ввода сразу блокирует экспорт старого результата.

  • На экране по 50 строк; JSON и CSV включают все цели, в том числе некорректные.

Основание для каждого результата

Исходная строка и совпавший SAN

Для каждой цели сохраняются исходный текст, физический номер строки, нормализованное имя, статус и код причины. При совпадении указан конкретный SAN. Повторяющиеся цели остаются отдельными строками для сверки с исходником.

IPv6 сравнивается по значению

Сокращённая и полная запись одной IPv6 могут совпадать. IPv6 со встроенным IPv4 остаётся IPv6 и не совпадает с четырёхбайтовым IPv4 SAN. Маски IP и сетевые префиксы не поддерживаются.

Результат для дальнейшего анализа

JSON включает извлечённые SAN и число пропущенных типов. CSV содержит строки целей с постоянными именами полей и кодами причин. Кавычки экранируются; перед похожими на формулу ячейками добавляется защитный апостроф.

Границы проверки и правила ввода

Совпадение имени не доказывает доверие
Подпись, цепочка доверия, срок действия, отзыв, настройки TLS и доступность сайта не проверяются. Самоподписанный или просроченный сертификат может содержать подходящее имя. Отчёт не объявляет его безопасным.
Только DNS и IP в SAN
Возврата к Common Name нет. URI, почта, SRV и прочие формы учитываются как пропущенные. При отсутствии пригодного DNS/IP SAN даже одинаковый CN не обеспечивает покрытия.
Без автоматического исправления SAN
DNS SAN допускает ASCII без завершающей точки. Единственная звёздочка должна занимать всю крайнюю левую метку. Unicode SAN, частичная маска и неверный IP останавливают пакет: это строже, чем пропуск ошибочной записи некоторыми клиентами.
Ограничения и явные ошибки
Каждое активное поле допускает 65 536 кодовых единиц UTF-16. Максимум 100 SAN и 100 непустых целей. Пустые строки пропускаются, неверные цели отражаются отдельно; неверный источник блокирует экспорт.
Без политики публичных суффиксов
*.com оценивается только по описанному правилу имён. Совпадение не означает, что центр сертификации вправе выдать такой сертификат. Нет списка публичных суффиксов, эмуляции браузеров или запросов DNS.
Один сертификат за раз
Цепочки, CSR, файлы DER, закрытые ключи и загрузка по URL не принимаются. Пример и очистка сначала показывают объём замены и предпросмотр. Однократная отмена восстанавливает вместе ввод и результат.

Проверка имени хоста: вопросы

Как проверить wildcard-сертификат для конкретного поддомена?

Добавьте шаблон DNS:*.example.com либо сам PEM-сертификат, затем укажите точный поддомен отдельной строкой. Смотрите не только статус, но и совпавший SAN: имя может покрываться другой, точной записью.

Какие ограничения есть у wildcard в SAN?

Разрешена одна звёздочка на месте всей крайней левой метки. Она заменяет ровно одну непустую метку. www*.example.com и *.*.example.com считаются ошибками источника, а не допустимыми glob-шаблонами.

Покрывает ли wildcard корневой домен?

Сам по себе нет. *.example.com не покрывает example.com. Для корня нужна отдельная запись DNS:example.com. Проверьте корень и поддомен как две разные цели.

Можно ли указать wildcard для IP в SAN?

Нет. IP SAN задаёт один точный IPv4 или IPv6. IP:192.0.2.* недопустим; числовая строка типа DNS также не заменяет запись типа IP.

Что означает «No subject alternative names present»?

В сертификате нет SAN, необходимого для такой проверки. Common Name здесь не используется вместо него. Нужен сертификат с соответствующим DNS- или IP-SAN, а не отключение проверки имени.

Остался вопрос?

Проверьте имена перед изменением настроек

Проверка имени хоста должна использовать точное имя, запрошенное клиентом. Сверьте совпавший SAN и причину, затем сохраните отчёт перед заменой сертификата или настройкой сервиса.