01
입력 출처를 고르세요
SAN 목록은 DNS:, IP:, IP Address: 접두사를 사용하고 줄바꿈이나 쉼표로 구분합니다. PEM 모드는 완전한 인증서 블록 하나만 받습니다.
- 모드를 바꿔도 각 출처의 입력 내용은 유지됩니다.
SSL / TLS / 인증서
SAN 목록이나 PEM 인증서 한 장을 넣고, 대상 호스트 이름 또는 IP를 한 줄에 하나씩 입력하세요.
입력은 이 브라우저에서 처리됩니다. 인증서를 전송하거나 대상에 연결하지 않습니다.
SAN은 DNS:이름, IP:주소 또는 IP Address:주소 형식입니다. 대상은 한 줄에 호스트 이름 또는 IP 하나씩 입력하세요.
SAN과 대상은 각각 100개, 입력란은 각각 65,536자까지입니다. 결과는 50행씩 표시합니다.
이름만 비교합니다. CN 대체, 신뢰, 만료, 폐기, 공개 접미사는 검사하지 않습니다.
입력이 바뀌었습니다. 다시 비교한 뒤 내보내세요.
호스트 이름 검증은 인증서 불일치가 SAN 누락 때문인지, 와일드카드 계층 때문인지 구분하는 데 도움이 됩니다. 인증서 주체에 익숙한 도메인이 보여도 실제 요청한 이름이 포함된 것은 아닐 수 있습니다.
기본 예제에는 일치하는 이름, 포함되지 않는 이름, 잘못된 입력이 함께 있습니다. 깊은 하위 도메인과 URL 입력을 서로 다른 결과로 보여 주므로 무엇을 고쳐야 할지 구분할 수 있습니다.
호스트 이름 검증에서는 *.example.com의 별표가 비어 있지 않은 맨 왼쪽 레이블 하나만 대신합니다. api.example.com은 일치하지만 example.com과 deep.api.example.com은 이 패턴만으로 일치하지 않습니다. 별도 SAN으로는 포함할 수 있습니다.
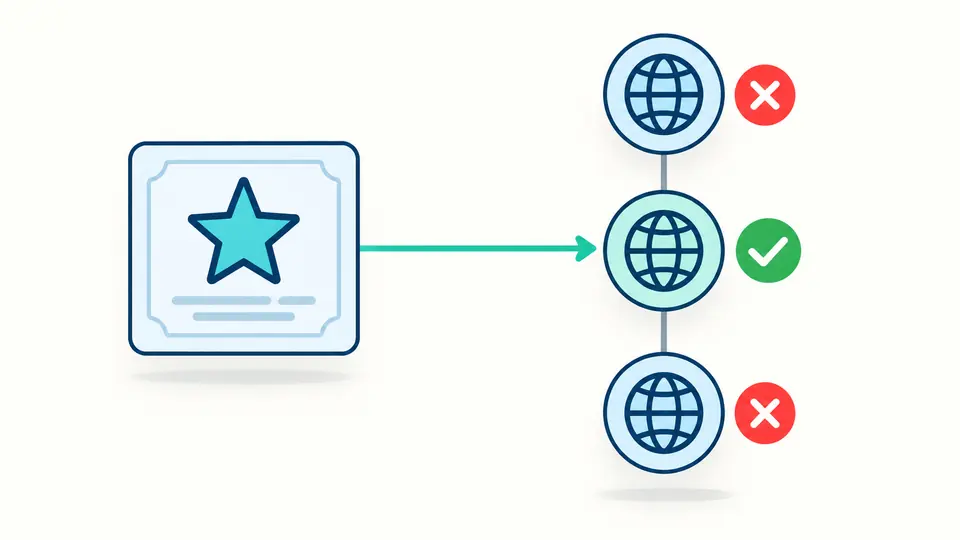
DNS:192.0.2.1은 IP:192.0.2.1을 대신할 수 없습니다. IP 주소는 IP 유형의 주체 대체 이름과 비교하고, 국제화 도메인은 ASCII로 변환한 값을 결과에 표시합니다.
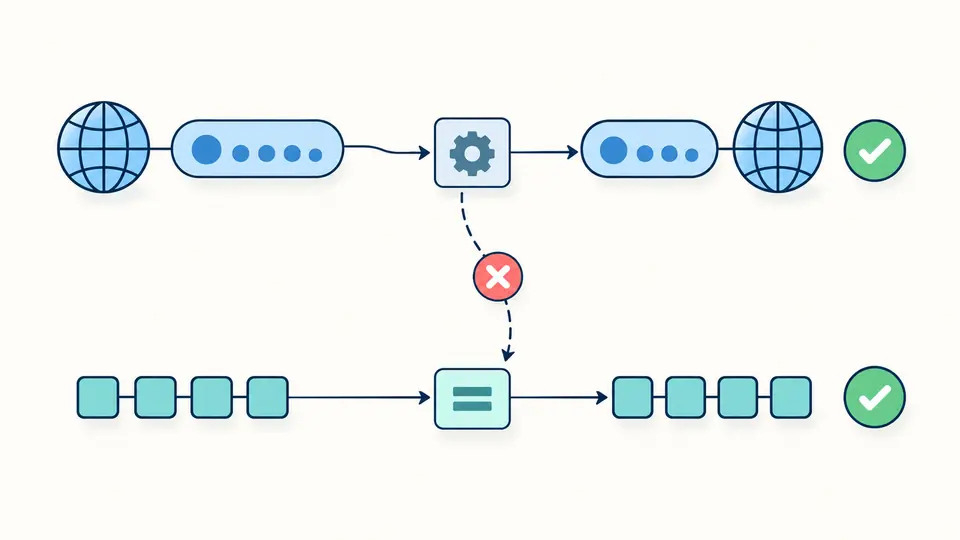
SAN 목록은 DNS:, IP:, IP Address: 접두사를 사용하고 줄바꿈이나 쉼표로 구분합니다. PEM 모드는 완전한 인증서 블록 하나만 받습니다.
대상에는 호스트 이름이나 IP만 입력하세요. 프로토콜, 포트, 경로, 대괄호, IPv6 zone ID는 허용하지 않습니다. DNS 이름 끝의 점 하나는 비교할 때 제거합니다.
자동 비교는 마지막 편집 뒤 350ms를 기다립니다. 끄면 실행 버튼이 나타나며 Ctrl/Cmd + Enter도 사용할 수 있습니다. 입력이 바뀌면 내보내기가 즉시 잠깁니다.
각 대상의 원래 입력, 실제 행 번호, 정규화된 이름, 상태와 이유 코드를 기록합니다. 일치하면 해당 SAN도 보여 줍니다. 중복 대상을 지우지 않아 원본 목록과 대조할 수 있습니다.
압축된 IPv6와 펼친 IPv6가 같은 주소면 일치합니다. IPv4 매핑 IPv6는 IPv6 유형을 유지하므로 4바이트 IPv4 SAN과 같게 취급하지 않습니다. IP 와일드카드나 네트워크 범위 비교는 지원하지 않습니다.
JSON에는 추출한 SAN과 무시한 유형 수까지 포함됩니다. CSV는 고정된 필드명과 이유 코드를 사용하고 따옴표를 이스케이프합니다. 수식처럼 보이는 셀에는 보호용 작은따옴표를 붙입니다.
SAN 확장에 여러 식별 이름을 담은 인증서입니다. 정확한 DNS 이름, 와일드카드 DNS 이름, IP 항목을 함께 넣을 수 있습니다. 이 도구는 각 대상에 필요한 유형만 비교합니다.
*.example.com의 별표가 맨 왼쪽 레이블 하나를 대신합니다. www.example.com은 포함하지만 a.b.example.com은 포함하지 않습니다. 부분 별표나 여러 별표는 잘못된 SAN으로 처리합니다.
별표만으로는 포함하지 않습니다. *.example.com 외에 DNS:example.com이 따로 필요합니다. 루트와 하위 도메인을 각각 대상에 넣어 누락 여부를 확인하세요.
아니요. IP SAN은 정확한 주소 하나를 나타냅니다. IP:192.0.2.*는 유효하지 않으며, 숫자로 된 DNS 항목도 올바른 IP 유형을 대신하지 못합니다.
검증에 필요한 SAN이 인증서에 없다는 뜻입니다. 이 도구는 CN으로 보완하지 않습니다. 호스트 이름 검증을 끄는 대신 필요한 DNS 또는 IP SAN이 들어 있는 인증서를 사용해야 합니다.
더 궁금한 점이 있나요?
호스트 이름 검증에 클라이언트가 요청하는 정확한 이름을 넣고, 일치한 SAN과 이유를 확인한 뒤 인증서나 서비스 설정을 변경하세요.