01
인증서 경계까지 함께 넣기
BEGIN CERTIFICATE부터 END CERTIFICATE까지 중간 인증서를 포함해 붙여 넣으세요. 개인 키나 CSR로 대체할 수 없으며, 블록 밖의 설명 문구도 거부합니다. 결과에는 원래 입력 번호가 남아 순서를 다시 확인할 수 있습니다.
인증서 진단
PEM 인증서를 순서에 상관없이 붙여 넣으세요. 먼저 검사한 뒤 필요한 대상 인증서와 CA 신뢰 앵커를 선택할 수 있습니다.
로컬에서 처리하며 인증서 업로드나 AIA, OCSP, CRL 요청을 보내지 않습니다.
PEM 인증서를 붙여 넣으세요.
한 번 실행하면 목록이 채워집니다. 이번 검사의 앵커로 사용할 CA만 선택하고 다시 검사하세요.
PEM 인증서 20개, 입력 256 KiB, 경로 결과 64개까지.
PEM 인증서를 붙여 넣으세요.
브라우저에서는 접속되지만 curl에서 발급자 오류가 발생한다면, 인증서 체인 검증으로 제공된 묶음부터 살펴볼 수 있습니다. 발급자 이름이 같아도 공개 키가 다를 수 있습니다. 이름으로 찾은 후보와 실제 서명이 확인된 연결을 구분하고, 클라이언트의 신뢰 설정은 별도로 확인하세요.
인증서 체인 검증은 이름이 일치하는 각 발급자의 공개 키로 실제 서명을 확인합니다. 같은 주체 이름을 쓰는 다른 인증서가 있다면 실패한 후보와 검증된 연결을 함께 보여 줍니다. 이름만 비교해서 올바른 체인으로 단정하지 않습니다.
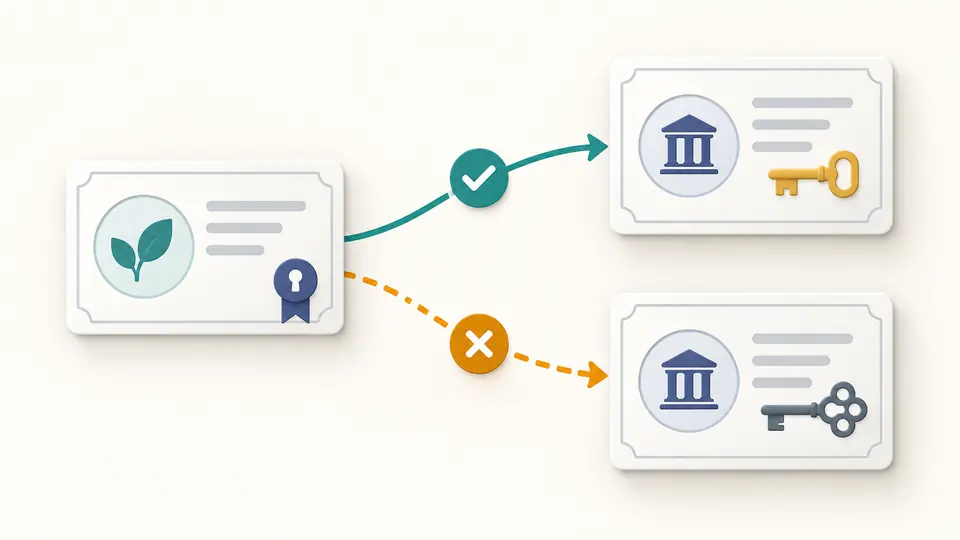
선택한 인증서에서 발급자 방향으로 경로를 따라갑니다. 자체 서명 인증서에 도달해도 자동으로 신뢰하지 않습니다. 입력에 포함된 CA를 직접 선택한 경우에만 그 앵커에 도달하는지를 별도로 표시합니다.
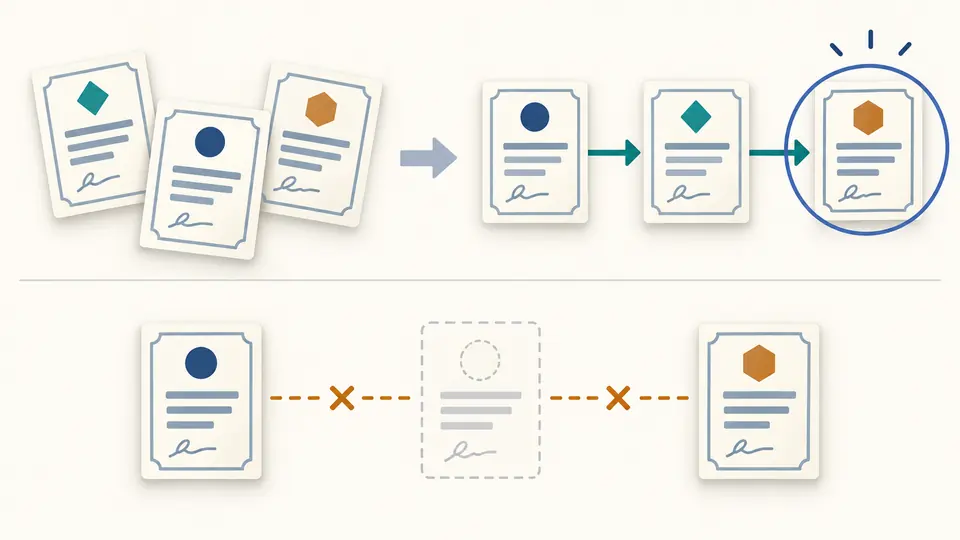
BEGIN CERTIFICATE부터 END CERTIFICATE까지 중간 인증서를 포함해 붙여 넣으세요. 개인 키나 CSR로 대체할 수 없으며, 블록 밖의 설명 문구도 거부합니다. 결과에는 원래 입력 번호가 남아 순서를 다시 확인할 수 있습니다.
첫 검사 후 입력한 인증서가 선택 목록에 나타납니다. 말단 인증서가 여러 개라면 추적할 대상을 지정하고 다시 실행하세요. 신뢰 앵커는 선택하지 않아도 되며, 선택할 때는 같은 입력의 CA 인증서만 사용할 수 있습니다.
발급자 누락은 중간 인증서뿐 아니라 생략한 루트일 수도 있습니다. JSON에는 진단을 저장할 수 있습니다. 정렬된 PEM은 모든 입력이 문제없는 하나의 완전한 경로를 이룰 때만 제공하며, 입력이나 옵션을 바꾸면 다시 검사해야 합니다.
이름이 맞는 후보마다 공개 키를 사용해 검사하고, 성공과 실패, 지원하지 않는 알고리즘을 구분합니다. 자체 서명도 실제로 검증합니다. 브라우저가 계산하지 못한 서명을 성공으로 표시하지 않습니다.
주체, 발급자, 일련번호, SHA-256 지문과 UTC 유효 기간을 펼쳐 볼 수 있습니다. 중복은 인증서 전체의 인코딩을 기준으로 판단하므로 이름이 같은 인증서가 곧 중복이라는 뜻은 아닙니다.
만료, 아직 유효하지 않은 날짜, 발급자 누락, CA가 아닌 서명자, 인증서 서명용 키 용도와 경로 길이를 검사합니다. 중복 확장이나 처리하지 않는 중요 확장도 숨기지 않고 진단에 남깁니다.
인증서 순서를 확인해도 입력은 그대로 유지합니다. JSON에는 모든 인증서와 후보 연결, 경로 끝, 진단을 담습니다. 시스템 신뢰와 폐기를 검사하지 않았다는 플래그도 함께 기록해 결과의 범위를 전달합니다.
클라이언트마다 신뢰 저장소와 중간 인증서 확보 방식이 다를 수 있습니다. 입력한 체인에서 발급자가 빠졌는지 먼저 확인하세요. 이 페이지는 브라우저나 curl의 실제 설정을 읽지 않으므로 양쪽에서 쓰는 인증서와 신뢰 설정을 따로 비교해야 합니다.
소비자가 말단 인증서와 그 발급자 순서를 요구한다면 잘못된 순서가 원인일 수 있습니다. 이 도구는 뒤섞인 입력도 분석하지만 서버 설정이나 개인 키 일치까지 확인하지 않습니다. 경로가 완성되어도 배포 성공을 보장하는 것은 아닙니다.
서버는 보통 말단과 중간 인증서를 보내고, 클라이언트가 이미 가진 루트는 생략합니다. 이 도구에서 완전한 로컬 경로를 보려면 루트가 필요할 수 있습니다. 내보낸 PEM에는 입력한 루트도 포함되므로 서버용 파일로 그대로 쓰기 전에 요구 사항을 확인하세요.
아닙니다. 앵커를 지정하지 않은 상태에서는 완전한 경로도 신뢰 판단이 없습니다. 직접 선택한 CA까지 연결되어도 브라우저 신뢰 저장소, 사용 목적, 폐기 상태는 별도 확인 대상입니다.
폐기 여부는 확인하지 않습니다. 서명이 올바른 인증서도 나중에 폐기될 수 있습니다. JSON에 미확인 상태를 남기며, 현재 폐기 여부가 필요하면 적절한 OCSP나 CRL 확인 절차를 사용해야 합니다.
확인하고 싶은 인증서 체인 사례가 있나요?
누락된 발급자를 추가하거나 앵커를 바꾼 뒤 인증서 체인 검증을 다시 실행하세요. 새 경로와 진단을 비교한 다음 구성 파일의 인증서 묶음을 교체할지 결정할 수 있습니다.