Zertifikatsdiagnose

Zertifikatskette prüfen

PEM-Zertifikate in beliebiger Reihenfolge einfügen. Nach der ersten Prüfung können Sie Zielzertifikat und CA-Vertrauensanker auswählen.

Zertifikatskette prüfen

PEM-Zertifikate

Lokale Verarbeitung. Kein Upload und keine AIA-, OCSP- oder CRL-Anfragen.

Kette und Bericht

Fügen Sie PEM-Zertifikate ein.

Ziel und Anker

Ein erster Lauf füllt die Listen. Wählen Sie eine CA nur bewusst als Anker dieses Laufs und prüfen Sie erneut.

Bis zu 20 PEM-Zertifikate, 256 KiB Eingabe und 64 Pfadergebnisse.

Fügen Sie PEM-Zertifikate ein.

Zertifikatskette prüfen hilft, wenn ein Import trotz scheinbar vollständigem Bündel scheitert. Ein passender Ausstellername ist zunächst nur ein Kandidat. Erst die Signaturprüfung zeigt, ob der zugehörige öffentliche Schlüssel das Zertifikat bestätigt. Prüfen Sie diese Verbindungen, bevor Sie eine Konfiguration ersetzen; die Vertrauenseinstellungen des Empfängers bleiben eine eigene Frage.

Warum mit diesem Werkzeug die Zertifikatskette prüfen?

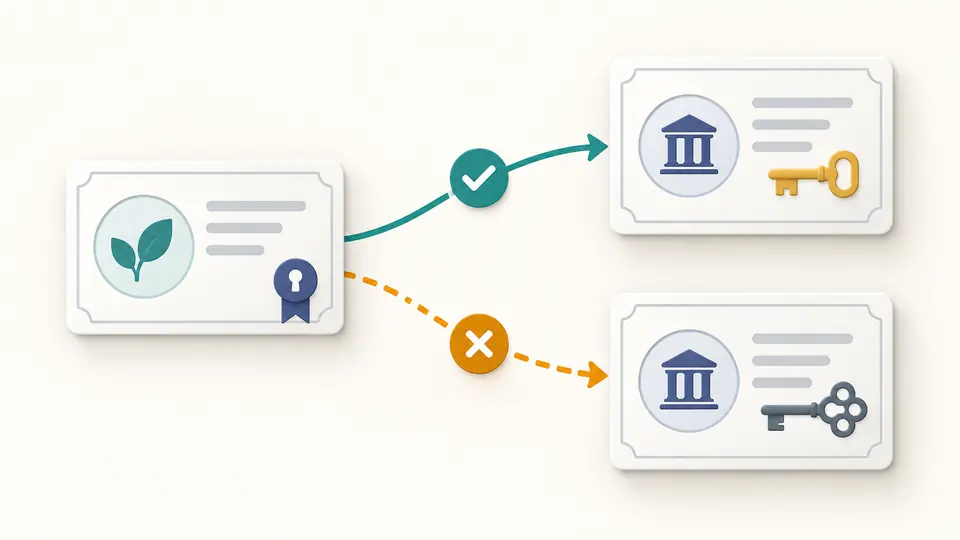
Gleicher Name, möglicherweise anderer Schlüssel

Zertifikatskette prüfen bedeutet hier, jeden passenden Aussteller mit einer echten Signaturprüfung zu testen. Zwei Zertifikate können denselben Namen und unterschiedliche Schlüssel besitzen. Der Bericht trennt gescheiterte Kandidaten von bestätigten Verbindungen, statt allein aus Namen eine plausibel aussehende Kette zu zeichnen.

Zwei ähnlich aussehende Ausstellerkarten, von denen nur eine über eine bestätigte Verbindung mit dem Endzertifikat verbunden ist.

Eine geschlossene Kette ist noch kein Vertrauen

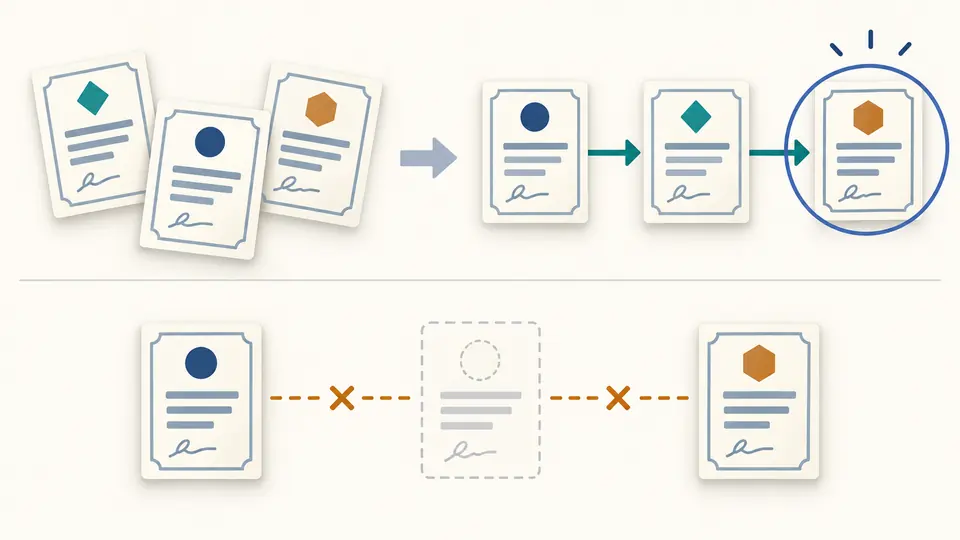
Der Pfad führt vom gewählten Ziel zum Aussteller. Eine gültige Selbstsignatur schließt die Struktur, macht deren Ende aber nicht automatisch vertrauenswürdig. Nur eine ausdrücklich ausgewählte CA dient für diesen Lauf als Vertrauensanker; anfangs ist keiner gesetzt.

Unsortierte Zertifikatskarten werden zu einem Pfad angeordnet; eine Lücke und ein ausgewählter Anker sind getrennt markiert.

Lücken vor dem Austausch erkennen

01

Vollständige Blöcke übernehmen

Übernehmen Sie jeweils BEGIN CERTIFICATE bis END CERTIFICATE und vorhandene Zwischenzertifikate. Private Schlüssel, CSRs und Text außerhalb der Blöcke werden abgelehnt. Die ursprünglichen Nummern bleiben erhalten, sodass die vorgeschlagene Reihenfolge mit dem Eingabebündel vergleichbar ist.

02

Nach dem ersten Lauf das Ziel wählen

Die Auswahl wird aus den eingelesenen Zertifikaten aufgebaut. Sind mehrere Endzertifikate vorhanden, wählen Sie das gewünschte Ziel und starten erneut. Ein Anker ist optional und kann nur eine CA aus derselben Eingabe sein; die Auswahl verändert die Vertrauensannahme dieses Laufs.

03

Das Pfadende erklärt den Export

Ein fehlender Aussteller kann ein Zwischenzertifikat oder eine bewusst weggelassene Wurzel sein. JSON speichert die Diagnose. Ein sortiertes PEM-Bündel gibt es nur für einen vollständigen, eindeutigen Pfad mit allen Eingabezertifikaten und ohne gemeldete Mängel. Jede Änderung erfordert eine neue Prüfung.

Was der Bericht untersucht

Drei Signaturzustände

Für jeden namensgleichen Kandidaten wird dessen öffentlicher Schlüssel verwendet. Bestätigt, fehlgeschlagen und nicht unterstützt bleiben unterschiedliche Ergebnisse. Das gilt auch für Selbstsignaturen; ein unbekannter Algorithmus wird niemals durch einen bloßen Namensvergleich als erfolgreich behandelt.

Identität jedes Zertifikats

Der Bericht enthält Subjekt, Aussteller, Seriennummer, SHA-256-Fingerabdruck und Gültigkeitsintervall in UTC. Dubletten werden anhand der gesamten kodierten Zertifikate erkannt. Ein gleicher Subjektname reicht dafür nicht, etwa bei erneuerten oder kreuzsignierten CA-Zertifikaten.

Grundlegende Pfadregeln

Geprüft werden abgelaufene und noch nicht gültige Zertifikate, fehlende Aussteller, CA-Kennzeichnung, Schlüsselverwendung zum Signieren und Pfadlängen. Doppelte Erweiterungen und nicht verarbeitete kritische Erweiterungen erscheinen als Diagnose, ohne eine vollständige PKIX-Prüfung vorzutäuschen.

Ausgabe mit nachvollziehbarem Umfang

Die Eingabe bleibt unverändert. JSON enthält alle Zertifikate, Kandidatenverbindungen, Pfadenden und Hinweise sowie ausdrückliche Angaben zu nicht geprüfter Sperrung und Systemvertrauen. Der Zertifikatsketten-Validator liefert dadurch eine nachvollziehbare lokale Diagnose für die weitere Fehlersuche.

Grenzen der lokalen Diagnose

Keine Beschaffung fehlender Aussteller
Das Werkzeug ruft weder AIA-Adressen noch Server, OCSP-Dienste oder CRLs ab. Fehlende Materialien müssen Sie von der passenden CA beziehen und selbst ergänzen. Eine lokale Lücke sagt deshalb nicht, welche Kette ein Server tatsächlich ausliefert.
Kein voreingestellter Wurzelspeicher
Eine Selbstsignatur begründet kein Vertrauen. Das Erreichen Ihres Ankers beschreibt eine Signaturverbindung zur ausgewählten CA. Es ersetzt weder den Zertifikatsspeicher des Betriebssystems noch die Vertrauensregeln eines Browsers oder einer anderen Anwendung.
Keine vollständige RFC-5280-Validierung
Namensbeschränkungen, Zertifikatsrichtlinien, Anwendungszweck, Hostnamenabgleich und eine umfassende Richtlinie zur Algorithmenstärke sind nicht enthalten. Ein erfolgreicher lokaler Pfad ist daher weder ein allgemeines Sicherheitsurteil noch der Nachweis, dass ein bestimmter Client ihn akzeptiert.
Keine stille Auswahl oder Löschung
Kreuzsignierte Alternativen, Dubletten, fremde Zertifikate, Diagnoseprobleme oder ein fehlendes Ende sperren den sortierten PEM-Export. Die Originaldaten bleiben bestehen. Nach abgeschlossener Analyse kann der JSON-Bericht weiterhin erklären, warum keine eindeutige Ausgabe möglich ist.
Begrenztes PEM-Bündel
Maximal 20 CERTIFICATE-Blöcke und 256 KiB Eingabe. DER, PFX, PKCS#7, CSRs und private Schlüssel werden abgewiesen. Die Pfadsuche endet bei 64 Ergebnissen und meldet diese Grenze, statt einen zufälligen Zweig als Lösung auszuwählen.

Zertifikatskette prüfen: häufige Fragen

Müssen Zertifikate vor dem Einfügen sortiert sein?

Nein. Die Analyse akzeptiert eine beliebige Eingabereihenfolge und behält die Originalnummern bei. Eine Exportreihenfolge wird nur angeboten, wenn genau ein vollständiger, mängelfreier Pfad sämtliche Zertifikate verwendet. Das PEM enthält auch eine mitgelieferte Wurzel; prüfen Sie vor der Bereitstellung, was Ihr Zielsystem erwartet.

Welche Prüfungen gehören zur Kettenvalidierung?

Hier gehören Namenszuordnung, tatsächliche Signaturen, Zeitintervalle und die genannten grundlegenden CA-Regeln dazu. Eine vollständige Validierung umfasst zusätzliche Regeln, etwa Richtlinien und Namensbeschränkungen. Diese Seite bezeichnet ihr Ergebnis daher ausdrücklich als Struktur- und Signaturdiagnose.

Heißt gültig auch im Browser vertrauenswürdig?

Nein. Ohne gewählten Anker wird selbst einer vollständigen selbstsignierten Kette kein Vertrauen zugewiesen. Auch das Erreichen einer ausgewählten CA sagt nichts darüber aus, ob diese CA im Browser vorhanden ist oder ob dessen übrige Anforderungen erfüllt sind.

Wird geprüft, ob ein Zertifikat gesperrt wurde?

Nein. Sperrungen werden über aktuelle OCSP- oder CRL-Informationen beurteilt und können sich nach Ausstellung ändern. Der Bericht hält ausdrücklich fest, dass dieser Schritt nicht durchgeführt wurde. Eine weiterhin passende Signatur widerlegt keine Sperrung.

Werden meine Zertifikatsdaten irgendwohin hochgeladen?

Die eingegebenen Zertifikate werden lokal im Browser verarbeitet. Es gibt keinen Zertifikatsupload und keine automatische Anfrage an Ausstellerdienste. Zum Prüfen einer Serverinstallation müssen Sie das Material selbst beschaffen; das Werkzeug stellt keine Verbindung zum angegebenen Zertifikatshost her.

Fehlt ein Fall für die Zertifikatskette?

Das ergänzte Bündel erneut prüfen

Zertifikatskette prüfen können Sie erneut, sobald die fehlenden Aussteller ergänzt oder die Ankereinstellungen geändert sind. Vergleichen Sie den neuen Pfad mit dem Bericht, bevor Sie eine vorhandene Konfiguration ersetzen.