SSL / TLS / Zertifikate

Hostname prüfenmit nachvollziehbarem Ergebnis

Vergleichen Sie eine SAN-Liste oder ein PEM-Zertifikat mit Hostnamen und IP-Adressen, jeweils einem Ziel pro Zeile.

Hostname prüfen

SAN-Liste oder PEM-Zertifikat

Zielhostnamen und IP-Adressen

Bericht zur Namensabdeckung

Die Eingaben bleiben im Browser. Weder Zertifikat noch Ziele werden an einen Server gesendet.

Quelle und Berichtsoptionen

SAN: DNS:Name, IP:Adresse oder IP Address:Adresse. Ziele: ein reiner Hostname oder eine IP pro Zeile.

Je 100 SANs und Ziele; 65.536 Zeichen pro Feld. Anzeige in Schritten von 50 Zeilen.

Nur Namensabdeckung. Kein CN-Rückfall, keine Vertrauens-, Ablauf-, Widerrufs- oder Suffixprüfung.

Eingabe geändert. Vor dem Export erneut abgleichen.

„Hostname prüfen“ ist sinnvoll, wenn eine Anwendung meldet: Zertifikat stimmt nicht überein. Ein bekannter Name im Zertifikatsbetreff reicht als Beleg nicht aus. Entscheidend ist, ob ein SAN des richtigen Typs den angefragten Namen abdeckt.

Das Beispiel trennt fehlende Namen, unpassende Wildcard-Tiefe und ungültige Ziele. So wird eine versehentlich eingefügte URL nicht als bloß fehlender Domainname behandelt.

Hostname prüfen: Warum die SAN-Art zählt

Die genaue Reichweite eines Sterns sehen

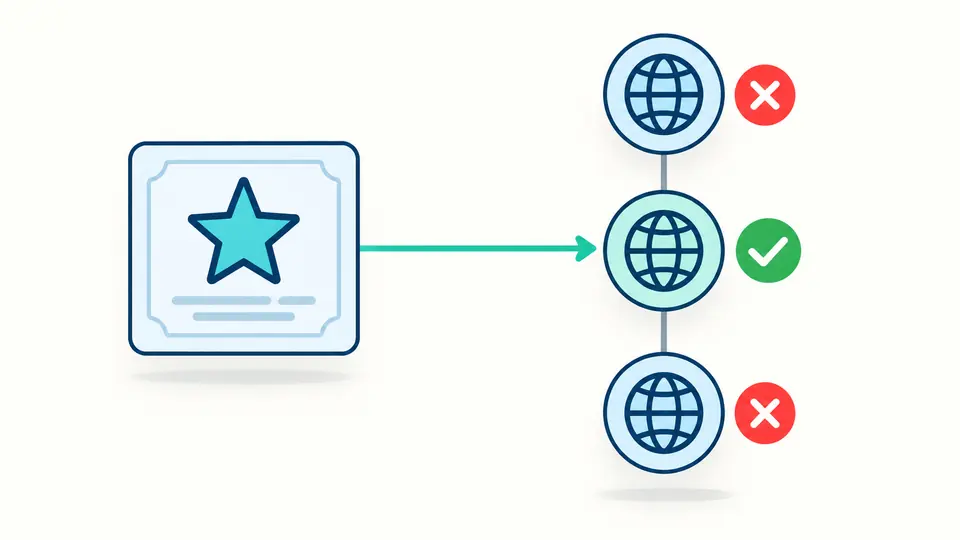
Mit „Hostname prüfen“ wird sichtbar, dass *.example.com genau ein zusätzliches Label abdeckt. api.example.com passt; example.com und deep.api.example.com passen nicht zu diesem Muster. Ein eigener SAN kann sie dennoch abdecken.

Ein Wildcard-Zweig erreicht genau eine Unterebene; Stamm und tiefere Ebene sind durchgestrichen

DNS-Namen nicht mit IP-Adressen verwechseln

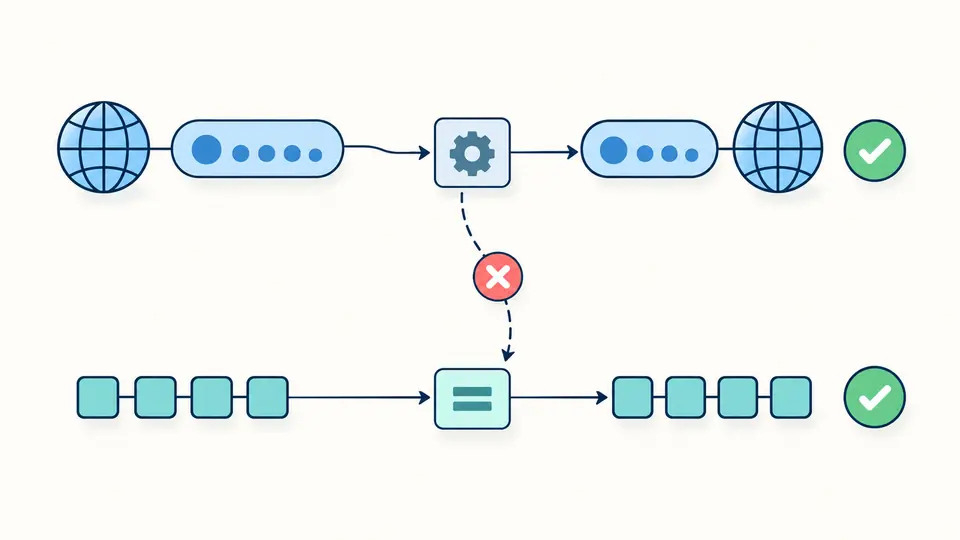
DNS:192.0.2.1 ersetzt keinen IP-SAN. Eine IP-Adresse wird nur mit dem IP-Typ verglichen. Internationale Domainnamen werden vor dem Vergleich in ASCII umgewandelt; der Bericht zeigt den tatsächlich verwendeten Namen.

Eine Domain wird normalisiert, eine IP auf einem getrennten Pfad verglichen; ein Wechsel zwischen den Typen wird abgewiesen

Vor dem Urteil die Eingabe kontrollieren

01

Die passende Quelle auswählen

Eine SAN-Liste braucht DNS:, IP: oder IP Address: vor jedem Wert. Trennen Sie Einträge mit Kommas oder Zeilenumbrüchen. Im PEM-Modus ist genau ein vollständiger Zertifikatsblock erlaubt.

  • Beim Moduswechsel bleiben beide Quellen erhalten. Eine Zertifikatskette wird nicht automatisch gekürzt.
02

Die normalisierte Identität lesen

Ziele sind reine Hostnamen oder IP-Adressen ohne Protokoll, Port, Pfad, Klammern oder IPv6-Zonenkennung. Ein abschließender DNS-Punkt wird entfernt.

  • Unicode-Ziele werden nach UTS #46 nichttransitional verarbeitet. DNS-SANs müssen bereits ASCII-A-Labels sein.
03

Nur den aktuellen Bericht exportieren

Automatik wartet nach einer Änderung 350 ms. Ohne Automatik erscheint die Schaltfläche; Ctrl/Cmd + Enter führt den Vergleich ebenfalls aus. Änderungen sperren sofort den Export.

  • Jeweils 50 Zeilen sind sichtbar. JSON und CSV enthalten stets alle Ziele, auch ungültige.

Ein Beleg für jedes Ziel

Ausgangszeile und Trefferbeleg

Der Bericht erhält Originaleingabe, physische Zeilennummer, normalisierten Wert, Status und Grundcode. Bei einem Treffer wird der passende SAN genannt. Doppelte Ziele bleiben als getrennte Zeilen nachvollziehbar.

IPv6 nach dem Adresswert vergleichen

Komprimierte und ausgeschriebene IPv6-Adressen können denselben Wert haben. IPv4-gemappte IPv6-Adressen bleiben IPv6 und passen nicht zu einem vier Byte langen IPv4-SAN. IP-Wildcards und Netzpräfixe werden nicht verglichen.

Berichte weiterverarbeiten

JSON enthält auch die ausgelesenen SANs und die Anzahl ignorierter Typen. CSV liefert Zielzeilen mit festen Feldnamen und Grundcodes. Anführungszeichen werden maskiert; formelähnliche Zellen erhalten ein schützendes Apostroph.

Grenzen des Namensvergleichs

Keine Aussage über Vertrauen
Signatur, Zertifikatskette, Ablaufdatum, Widerruf, TLS-Konfiguration und Erreichbarkeit werden nicht geprüft. Selbst signierte oder abgelaufene Zertifikate können passende Namen enthalten. Ein Treffer bedeutet nicht, dass das Zertifikat sicher ist.
Nur DNS- und IP-SANs
Es gibt keinen Rückfall auf den Common Name. URI, E-Mail, SRV und andere SAN-Formen zählen als ignoriert. Fehlt ein DNS/IP-SAN, hilft auch ein gleichlautender CN nicht.
Fehlerhafte SANs werden nicht repariert
DNS-SANs müssen ASCII sein und dürfen keinen Schlusspunkt enthalten. Der Stern muss das ganze äußerste linke Label belegen. Unicode-SANs, Teilwildcards und ungültige IPs stoppen den gesamten Vergleich; diese Eingabepolitik ist strenger als das Überspringen eines ungültigen Namens.
Begrenzte Listen, sichtbare Fehler
Jedes aktive Feld erlaubt 65.536 UTF-16-Codeeinheiten. SANs und nicht leere Ziele sind jeweils auf 100 begrenzt. Leerzeilen werden ignoriert. Ungültige Ziele bleiben im Bericht; eine fehlerhafte Quelle verhindert den Export.
Keine Prüfung öffentlicher Suffixe
Auch *.com wird nur nach der angegebenen Namensregel ausgewertet. Ein Treffer sagt nichts über eine zulässige CA-Ausstellung aus. Public Suffix List, Browser-Simulation und DNS-Abfragen sind nicht enthalten.
Ein Zertifikat pro Vergleich
Zertifikatsketten, CSR, DER-Dateien, private Schlüssel und Abruf per URL sind nicht vorgesehen. Beispiel und Leeren zeigen zunächst Umfang und Vorschau. Ein Rückgängig stellt Eingabe und Ergebnis gemeinsam wieder her.

Hostname prüfen: Häufige Fragen

Ist www automatisch im SSL-Zertifikat enthalten?

Nur wenn ein passender SAN vorhanden ist, etwa DNS:www.example.com oder DNS:*.example.com. Ein alleiniger Eintrag DNS:example.com umfasst www nicht. Prüfen Sie beide Ziele getrennt.

Was unterscheidet ein Wildcard-Zertifikat von einer SAN-Liste?

SAN ist die Erweiterung für mehrere Identitäten. Ein Wildcard-Zertifikat enthält darin ein DNS-Muster mit Stern. Exakte DNS-Namen, Wildcard-Namen und IP-SANs können gemeinsam in einem Zertifikat vorkommen.

Welche Wildcard-Muster sind in SANs zulässig?

Hier wird genau ein Stern als vollständiges linkes Label akzeptiert. *.example.com deckt eine Unterebene ab, weder den Stamm noch a.b.example.com. www*.example.com und *.*.example.com sind Eingabefehler.

Kann ein IP-SAN eine Wildcard enthalten?

Nein. Ein IP-SAN bezeichnet genau eine IPv4- oder IPv6-Adresse. IP:192.0.2.* ist ungültig. Ein DNS-Eintrag mit Ziffern ersetzt den richtigen IP-Typ ebenfalls nicht.

Was bedeutet „No subject alternative names present“?

Dem Zertifikat fehlt der für diesen Vergleich benötigte SAN. Der Common Name wird hier nicht ersatzweise verwendet. Benötigt wird ein Zertifikat mit dem richtigen DNS- oder IP-SAN, nicht eine ausgeschaltete Namensprüfung.

Noch eine Frage?

Namen vor der Umstellung kontrollieren

Mit „Hostname prüfen“ können Sie den tatsächlich vom Client angefragten Namen untersuchen, Treffer und Grund kontrollieren und den Bericht vor einer Zertifikatsänderung sichern.