01
入力元を選び分ける
SAN一覧はDNS:、IP:、IP Address:付きの値を改行またはカンマで区切ります。PEMモードは完全な証明書ブロックを1つだけ受け付けます。
- モードを切り替えても各入力元の内容は保持されます。
SSL・TLS・証明書
SAN一覧か1枚のPEM証明書を入力し、接続先のホスト名またはIPを1行ずつ指定します。
入力はこのブラウザ内で処理します。証明書の送信や接続先へのアクセスはありません。
SANはDNS:名前、IP:アドレス、IP Address:アドレス。接続先は1行に1つのホスト名またはIPです。
SANと接続先は各100件、各欄65,536文字まで。結果は50行ずつ表示します。
名前だけを比較します。CN補完、信頼、有効期限、失効、公開サフィックスは検証しません。
入力が変わりました。再照合すると出力できます。
ホスト名検証は、証明書のホスト名エラーがSANの不足なのか、ワイルドカードの階層違いなのかを切り分けるためのものです。サブジェクトに見覚えのある名前があっても、その接続先を証明書がカバーしているとは限りません。
初期例には一致、不一致、不正な入力を混在させています。深いサブドメインとURL形式の入力は別の理由で失敗するため、証明書を再発行する前に原因を確認できます。
ホスト名検証では*.example.comを1つの空でないラベルとして扱います。api.example.comは一致しますが、example.comやdeep.api.example.comはその星号だけでは一致しません。別の完全一致SANがあれば対象にできます。
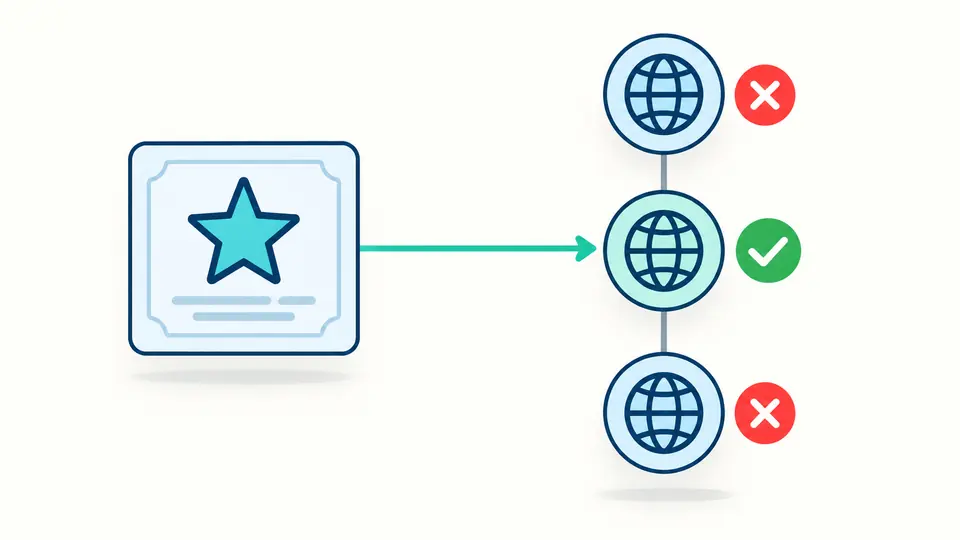
DNS:192.0.2.1はIP:192.0.2.1の代わりになりません。IPアドレスはIP型のSANと比較し、国際化ドメインの接続先はASCIIに変換してからDNS名として照合します。
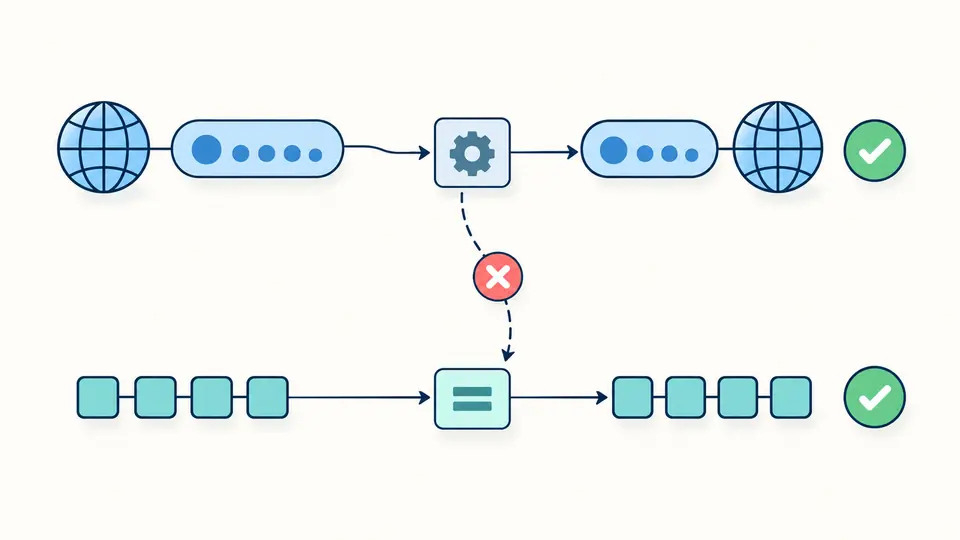
SAN一覧はDNS:、IP:、IP Address:付きの値を改行またはカンマで区切ります。PEMモードは完全な証明書ブロックを1つだけ受け付けます。
接続先はホスト名または裸のIPだけです。URL、ポート、パス、角括弧、IPv6のzone IDは含めません。DNS名末尾のドット1つは照合時に除きます。
自動照合は編集後350ms待ちます。無効にすると実行ボタンが現れ、Ctrl/Cmd + Enterでも実行できます。入力が変わると出力操作は無効になります。
各行には元の入力、行番号、正規化した名前、状態、理由コードを記録します。一致した場合は根拠となるSANも表示します。重複した接続先も別の行として残ります。
省略形と展開形が同じIPv6アドレスを表す場合は一致します。IPv4マップドIPv6はIPv6のままで、4バイトのIPv4 SANとは一致しません。アドレスの星号やネットワーク範囲には対応しません。
JSONには解析したSANと無視した種類の件数も含みます。CSVは固定のフィールド名と理由コードを出力し、引用符をエスケープします。表計算で数式と解釈され得るセルには先頭にアポストロフィを付けます。
SAN拡張に複数の識別名を持つ証明書です。完全一致のDNS名、ワイルドカードDNS名、IPを同じ証明書に含めることができます。本ツールでは接続先ごとに該当する型を比較します。
*.example.comの星号が最左の1ラベルだけを置き換えます。www.example.comは対象ですが、a.b.example.comは対象外です。部分的な星号や複数の星号は入力エラーになります。
星号だけではできません。*.example.comとは別にDNS:example.comが必要です。ルートとサブドメインをそれぞれ接続先に入力して確認してください。
使えません。IP SANは1つの正確なアドレスを表します。IP:192.0.2.*は無効であり、DNS型の数字列でIP型を代用することもできません。
照合に必要なSANが証明書にないという意味です。本ツールはCNで補完しません。ホスト名確認を無効化する代わりに、必要なDNSまたはIP SANを持つ証明書を用意してください。
解決しませんでしたか?