01
拡張子より内容を確認する
DERはバイナリとして読み取ります。テキストはPEMか正しくパディングされたBase64に対応。ファイルやサンプルで置き換える前に、新旧のバイト数をプレビューし、適用後は一度取り消せます。
SSL / TLS Certificates
単一のPEMまたはBase64証明書を貼り付けるか、ローカルのDERファイルを開きます。
信頼未検証:署名、チェーン、失効、ホスト名は確認していません。
証明書を入力してください。
証明書の処理はブラウザー内で完結し、送信やネットワーク検索を行いません。
一枚のみ。入力128 KiB、DER64 KiBまで。警告しきい値は0~3650日。
日時はブラウザー時計を使った解析時点のUTC値です。再解析で更新します。
証明書を入力してください。
更新で届いたファイルが複数あるときは、名前だけで選ばず中身を比べたいものです。証明書デコーダーでシリアル番号と発行者を確認すると、手元のどのファイルを調べているかが明確になります。
この証明書ビューアは、有効期限内という表示を信頼の判定として使いません。SSL証明書解析で読める情報と、接続先の署名やチェーンを検証する作業は別々に考えてください。
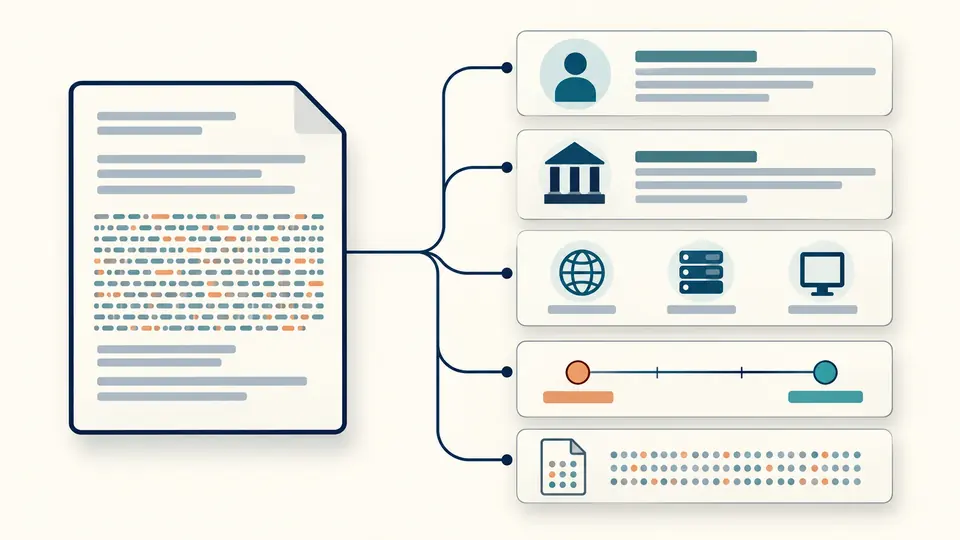
証明書デコーダーは名前、SAN、日時、拡張をグループに分けます。未知のOIDもcriticalフラグと元の16進データを残すため、解釈できない項目を見落とさずに確認できます。
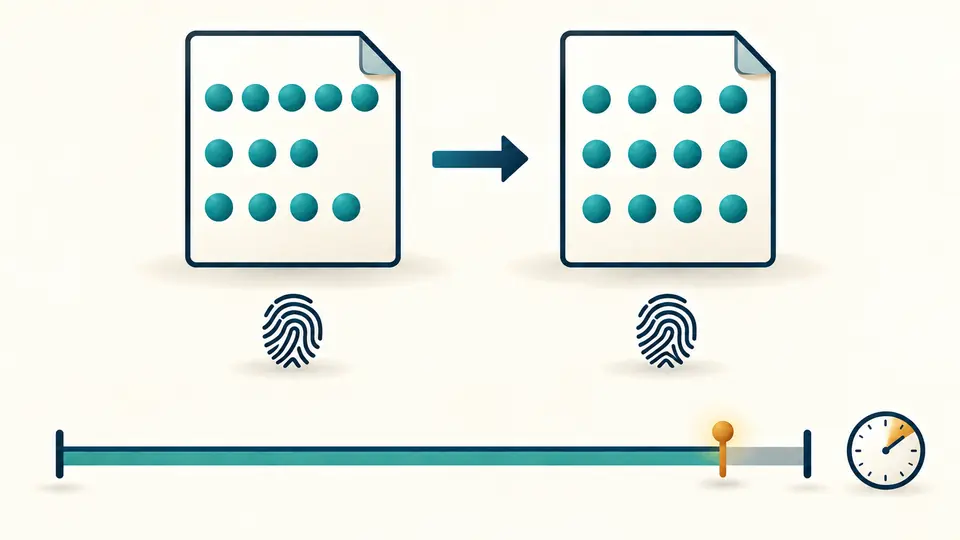
PEM形式の出力は元のDERを64文字ごとに折り返したものです。署名された内容を編集しないため指紋は変わりません。有効期間の表示は、それとは別に現在の日時と比較します。
DERはバイナリとして読み取ります。テキストはPEMか正しくパディングされたBase64に対応。ファイルやサンプルで置き換える前に、新旧のバイト数をプレビューし、適用後は一度取り消せます。
自動解析は編集が止まって350ミリ秒後に実行します。オフにすると解析ボタンが現れ、Ctrl/Cmd+Enterも使えます。既定の30日という通知しきい値を変えると、古い結果の書き出しは止まります。
フィールド表示では計算時刻を含むJSONを、PEM表示では整えた証明書テキストをコピー・保存します。新しい入力の計算が終わるまで、以前の結果を誤って持ち出すことはできません。
SubjectとIssuerは属性ごとに展開でき、繰り返しも保持します。SANはDNS、IP、メール、URIなどの種類付きで表示します。ホスト名の一致判定やワイルドカードの検証は行いません。
未発効、期間内、まもなく期限切れ、期限切れを区別します。残り日数が負になる場合もあります。ブラウザー時計を使った解析時点の値なので、時間が経ったら再実行してください。
SAN、基本制約、鍵用途、拡張鍵用途、鍵識別子の対応形式は構造化して表示します。未対応の拡張形式は未デコードと明示し、OIDとcriticalフラグ、元データを確認できるようにします。
SHA-256と、既存システムとの照合用SHA-1を表示します。対象は完全なDERであり、公開鍵だけでもPEM文字列でもありません。長い一覧は分割表示しますが、JSONには全項目を含めます。
PEM、CRT、CER、DERのローカルファイル、またはPEMとパディング付きBase64の貼り付けに対応します。拡張子ではなく内容を判定します。一枚のX.509証明書だけを入力してください。
有効期間グループのNot afterに相当する終了日時を見ます。UTCで表示し、解析時点のブラウザー時計との残り日数も出します。時計がずれていれば結果もずれるため、必要に応じて時刻を確認してください。
PEMのヘッダー欠落、Base64の欠損、複数証明書の貼り付け、証明書でないデータ、サイズ超過などが考えられます。入力128 KiB、DER64 KiBが上限です。CSRや秘密鍵を混ぜないでください。
読み取りません。秘密鍵は証明書とは別の形式であり、内容確認には不要です。認証局から返された公開証明書を使ってください。秘密鍵やCSRを与えるとエラーになります。
こちらは手元のファイルの中身を読みます。サイトへ接続して取得するチェッカーは、実際の接続先が提示した証明書を調べます。保存ファイルが現在のサーバー証明書と同じかどうかは本ページでは分かりません。
証明書の読み取りと指紋計算はブラウザー内で行います。証明書をサーバーに送信・保存せず、拡張に含まれる発行者や失効確認のURLにもアクセスしません。
結果について気になる点はありますか?
証明書デコーダーで実際の名前、番号、期限と指紋を比べ、計算時刻の付いたレポートを保存しましょう。ファイル名だけでは分からない違いを確認できます。