SSL / TLS Certificates

decodificador de certificadoleia os campos e preserve os dados

Cole um certificado PEM ou Base64, ou abra um arquivo DER local. A leitura não comprova confiança.

decodificador de certificado

Entrada do certificado

Resultado decodificado

Confiança não verificada: assinatura, cadeia, revogação e nome do servidor não são conferidos.

Insira um certificado.

Os dados ficam neste navegador, sem envio nem consulta de certificados na rede.

Opções de leitura

Um certificado. Entrada ≤128 KiB; DER ≤64 KiB. Limite do aviso: 0–3650 dias.

Datas UTC do relógio do navegador no instante da leitura. Execute novamente para atualizar.

Insira um certificado.

O decodificador de certificado ajuda quando a renovação entrega vários arquivos com nomes parecidos. Confira número de série, emissor e titular antes de escolher qual certificado SSL vai instalar.

Estar dentro da validade não significa que a conexão é confiável. A assinatura, a cadeia, a revogação e o nome do servidor precisam de verificações próprias, separadas da leitura do arquivo.

O que o decodificador de certificado deixa visível

Manter extensões desconhecidas no relatório

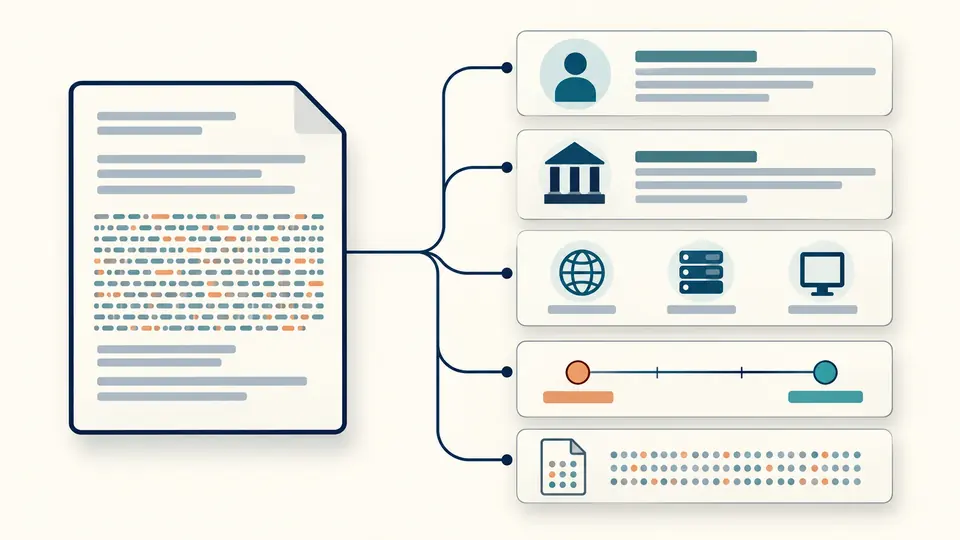
O decodificador de certificado organiza titular, emissor, SAN e extensões. Cada extensão mantém o OID, a marca crítica e os bytes originais. Quando a forma não é interpretada, o relatório informa isso sem descartar o conteúdo.

Um certificado codificado se expande em cartões conectados de identidade, nomes alternativos e datas.

Reorganizar o PEM sem alterar a identidade

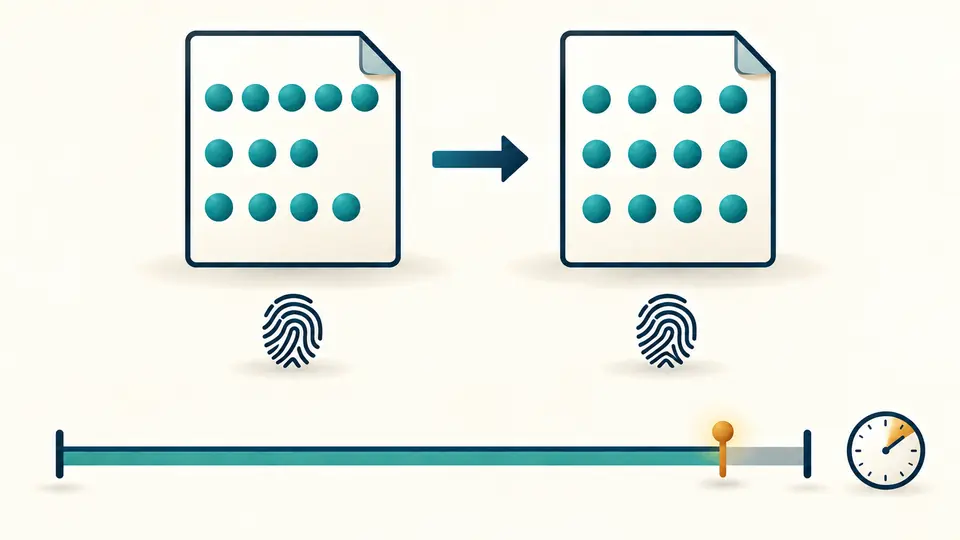
Um certificado PEM envolve em Base64 os mesmos bytes de um certificado DER. A saída usa linhas de 64 caracteres e mantém a impressão digital. A comparação de datas é uma observação separada, baseada no relógio do navegador.

Os mesmos dados são reorganizados em linhas uniformes ao lado de uma linha do tempo de validade.

Confira o formato e o momento da leitura

01

Deixe o conteúdo definir o formato

DER é lido como bytes. O texto aceita PEM completo ou Base64 padrão com preenchimento correto. Arquivo, exemplo e limpeza mostram uma prévia com a contagem de bytes antes e depois da substituição. É possível desfazer uma alteração aplicada.

02

Escolha quando atualizar

O modo automático espera 350 ms após a última edição. Ao desligá-lo, aparece o botão principal; Ctrl/Cmd+Enter também funciona. Alterar o aviso padrão de 30 dias torna o resultado anterior desatualizado e bloqueia a exportação.

03

Selecione a saída que vai usar

A visualização de campos exporta JSON com a hora do cálculo e todas as extensões. A de PEM exporta o texto normalizado dos mesmos bytes. Copiar e baixar ficam indisponíveis até o resultado corresponder à entrada atual.

Identidade, validade e bytes originais

Nomes completos e SAN separados

Expanda Subject e Issuer para conferir atributos e valores repetidos. Os SANs mostram tipos como DNS, IP, e-mail e URI. O conteúdo é exibido sem testar correspondência de domínio ou interpretar curingas como autorização.

Quatro situações de validade

A leitura distingue ainda não válido, dentro das datas, perto do vencimento e vencido. As datas usam UTC e os dias restantes podem ser negativos. É um retrato do relógio do navegador no instante do cálculo, sem atualização contínua.

Interpretação com dados brutos preservados

SAN, restrições básicas, usos de chave e formas compatíveis de identificadores recebem campos estruturados. Extensões desconhecidas continuam disponíveis com OID, critical e hexadecimal. Isso não significa que suas regras tenham sido avaliadas.

Duas impressões digitais completas

SHA-256 vem primeiro; SHA-1 serve para comparar inventários antigos. O cálculo cobre o DER completo, não apenas a chave pública nem o texto PEM. Listas longas aparecem em partes, mas o relatório JSON contém todas as entradas.

Limites desta análise

Não é uma validação de confiança
Assinatura, cadeia, revogação e nome do servidor não são verificados. A confiança sempre aparece como não verificada. Subject e Issuer iguais não comprovam uma assinatura própria válida.
Um certificado por vez
A entrada aceita até 128 KiB e o DER decodificado até 64 KiB. Vários blocos PEM, chaves privadas, CSR, PFX/P12 e P7B são recusados. Separe uma cadeia em certificados individuais antes de usar a ferramenta.
Sem consultas ou renovação
Endereços AIA e CRL permanecem texto. Não há busca do certificado do servidor, consulta a serviços de revogação, monitoramento em segundo plano ou renovação automática. O arquivo salvo não comprova o que está em produção.
Campos assinados não são editados
Formatar PEM altera linhas e delimitadores, não SAN ou vencimento. Para modificar esses campos é necessária uma nova emissão. Reorganizar bytes danificados não corrige a assinatura.
Algumas formas ficam sem decodificação
OIDs desconhecidos e variantes sem suporte mantêm o hexadecimal original. Esta ferramenta não avalia políticas ASN.1 de modo geral. DER truncado, comprimentos inválidos ou bytes adicionais ao final causam erro.

Dúvidas sobre o decodificador de certificado

Por que o arquivo de certificado não é reconhecido?

Confira se é realmente um certificado X.509, e não uma chave privada, CSR ou contêiner. Um PEM incompleto, Base64 danificado, vários certificados juntos ou limites excedidos impedem a leitura. O máximo é 128 KiB de entrada e 64 KiB de DER.

O que muda entre PEM, DER e PFX?

DER é binário; PEM representa esses bytes em Base64 com delimitadores. PFX é um contêiner que também pode guardar chaves privadas e vários objetos. Esta página aceita um certificado PEM ou DER e recusa PFX/P12.

Como exportar um certificado em outro formato?

Depois de abrir um DER, selecione a visualização PEM e baixe o resultado. Os bytes do certificado são preservados. A página também exporta JSON dos campos, mas não cria PFX, não exporta uma chave privada e não reúne cadeias.

O resultado confirma que o certificado é confiável?

Não. A decodificação mostra informações do arquivo. Ela não verifica assinatura, cadeia com uma loja de confiança, revogação ou nome do servidor. Mesmo um resultado dentro da validade mantém a confiança não verificada.

Por que o Common Name não corresponde ao site?

Common Name é um atributo do titular; os SANs podem listar outros nomes DNS e endereços IP. O servidor também pode estar apresentando um certificado diferente do arquivo analisado. Confira esses dados separadamente: este leitor não testa a conexão real nem a correspondência do nome.

Por que a ferramenta recusa uma chave privada?

A chave privada é um objeto diferente e não é necessária para ler o certificado público. A recusa evita tratá-la como um certificado. Use o arquivo emitido pela autoridade certificadora; solicitações CSR também não são aceitas.

Encontrou um resultado inesperado?

Abra outro arquivo no decodificador de certificado

Use o decodificador de certificado para comparar nomes, datas e impressões digitais do próximo arquivo. Salve o relatório com a hora do cálculo para identificar exatamente a leitura realizada.