01
按内容识别,不靠后缀猜格式
文件选择器的后缀只是提示。DER 按二进制读取,文本接受完整 PEM 或带正确填充的 Base64。读取文件、载入示例和清空都会先展示替换前后的字节数,应用后还能撤销一次。
SSL / TLS / 证书
粘贴一张 PEM 或 Base64 证书,也可读取本地 DER 文件;字段可读不代表证书受信任。
信任未验证:未执行签名、证书链、吊销或主机名检查。
输入一张证书后开始。
证书仅在当前浏览器中处理,不上传,也不发起证书查询。
仅一张证书;输入 ≤128 KiB,DER ≤64 KiB;提醒阈值为 0–3650 天。
日期为本次解析时的 UTC 快照,依赖浏览器时钟;重新解析可刷新。
输入一张证书后开始。
续签后收到多个文件,部署前却分不清哪张才是新证书?证书解析可以先对照序列号、颁发者和主体,再判断要替换的文件,而不是只看文件名或后缀。
这里的 SSL 证书解码器将日期状态与信任状态分别展示。X.509 证书即使处于声明的有效期内,也可能存在签名错误、颁发链不受信任或主机名不匹配。
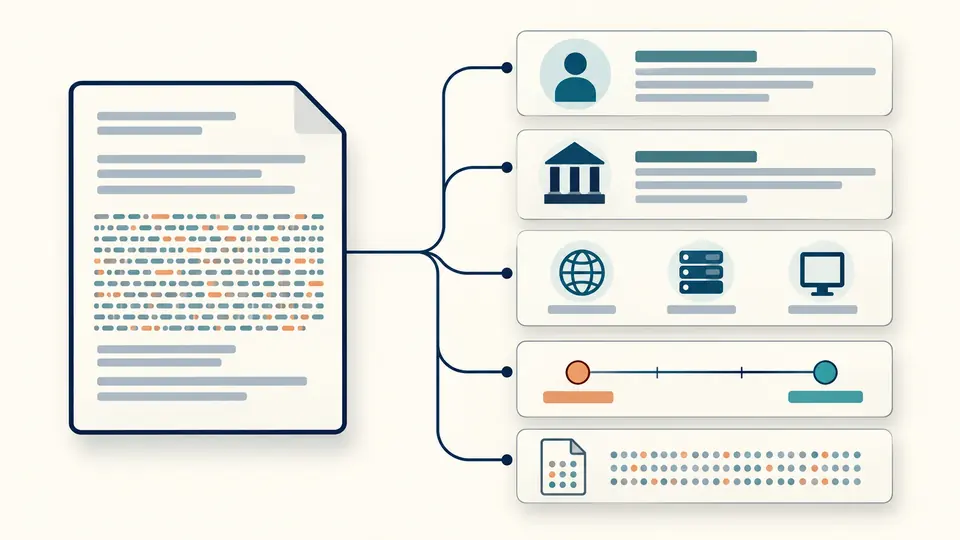
证书解析将主体、颁发者、备用名称和扩展分组展开。每条扩展都保留 OID、关键标记及原始十六进制值,未识别的内容不会从报告中消失。
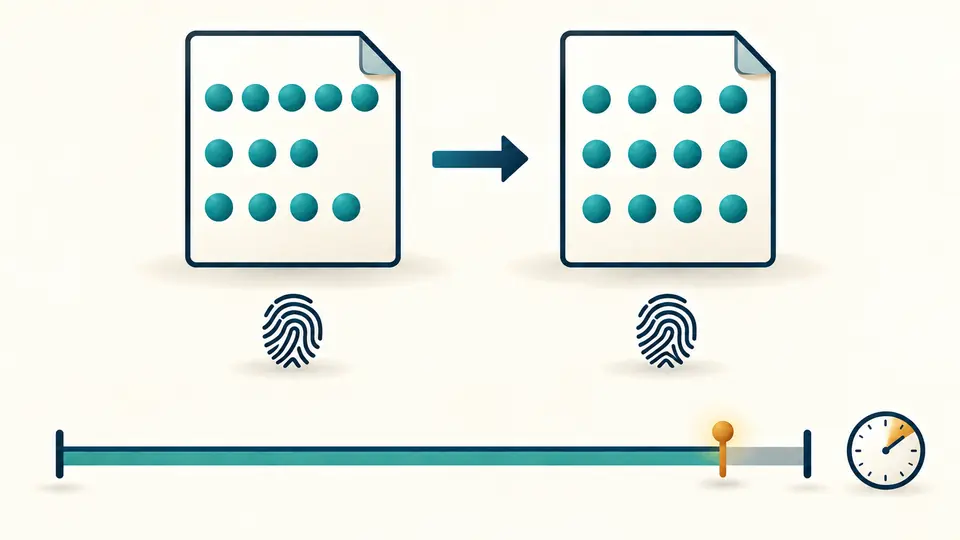
PEM DER 是同一组证书字节的两种表示方式。规范输出只把 Base64 重排为每行 64 个字符,不修改已签名字段,因此证书指纹保持一致;日期时间轴则单独说明当前期限。
文件选择器的后缀只是提示。DER 按二进制读取,文本接受完整 PEM 或带正确填充的 Base64。读取文件、载入示例和清空都会先展示替换前后的字节数,应用后还能撤销一次。
自动解析会在停止编辑 350 毫秒后运行。关闭开关后才显示解析按钮,也可用 Ctrl/Cmd+Enter。到期提醒默认 30 天,修改阈值会立即使旧结果过期,需要重新计算后才能导出。
字段视图复制和下载完整 JSON 报告,包含计算时间、扩展与指纹;PEM 视图导出规范文本。输入有新改动、替换预览未确认或计算尚未结束时,复制和下载均不可用。
主体和颁发者可展开查看名称属性;重复属性会保留。SAN 按 DNS、IP、邮箱和 URI 类型显示原值,便于发现少签了哪个名称,但不会给出域名是否匹配的判定。
结果区分尚未生效、处于声明期限、即将到期和已经过期。时间统一为 UTC,剩余天数可能是负数;计算基于本次解析时的浏览器时钟,并不是持续更新的监控任务。
支持解释 SAN、基本约束、密钥用途、扩展密钥用途及常见密钥标识形式。任何未支持的形式仍显示原始值和未解码提示,不会因为关键扩展看得见就声称已经执行其策略。
优先展示 SHA-256,并保留 SHA-1 供旧系统核对。摘要覆盖完整 DER 字节,不是只算公钥,也不是把 PEM 文本直接做哈希。长列表分批展示,报告导出仍包含全部条目。
支持本地 PEM、CRT、CER、DER 文件,也支持粘贴完整 PEM 或带正确填充的标准 Base64。实际格式按内容判断,一次只接受一张 X.509 证书;输入上限为 128 KiB,DER 上限为 64 KiB。
不会。证书在当前浏览器内读取和计算,文件入口是本地读取。工具不会发送证书内容,也不会自动访问扩展中的吊销或颁发者地址。
不能。字段可解析只说明能够读取其结构,不证明签名、颁发链或信任根正确。需要结合目标环境的信任库、链验证和吊销检查另行判断;日期处于期限内也不能替代这些步骤。
两种指纹都用于标识整张证书,输入是完整 DER 字节。优先用 SHA-256;SHA-1 保留给旧系统比对,不作为签名安全性推荐。比较时必须使用相同算法,不能把公钥摘要与证书摘要混用。
本页展示的是你提供的文件,网站可能已经部署另一张证书,或不同入口使用不同配置。也应检查设备时钟。要判断线上实际证书,需要检查真实连接;本工具不会连接站点核实。
不能,也不需要。私钥和证书是不同对象,CSR 也只是签发请求;本页会拒绝这些输入。请使用颁发机构返回的公开证书文件,查看字段无需提供签名私钥。
报告有意外结果?