01
不要靠扩展名猜编码
自动模式逐项识别内容,.crt 与 .cer 都可能是 PEM 或 DER。文本框只接收 PEM;二进制文件从文件入口添加。混合输入时,粘贴的证书排在文件之前。
SSL / TLS / 证书
粘贴 PEM 证书块或添加证书文件。选择 PEM 可合并导出,选择 DER 可逐张下载二进制文件。
请粘贴完整的 CERTIFICATE 块;二进制 DER 通过文件入口读取。粘贴内容排在文件之前。
证书仅保留在当前浏览器内存中,不上传,也不写入浏览器存储。
总输入不超过 2 MiB,最多 100 个文件、100 张证书。全部通过后才允许导出。
解析和转换不验证签名、信任链、有效期或主机名。
粘贴证书或选择文件。
证书格式转换常用于“证书已经拿到,但目标系统不接受文件”的场景。先确认接收方要求的是文本编码还是二进制编码,再处理文件;把 .cer 改名为 .pem 并不会改变内容。若收到的是证书链,还需要核对张数,避免只转出第一张而漏掉中间证书。
证书格式转换直接保留解析成功的原始 DER 字节。PEM 转 DER 只移除文本封装,DER 转 PEM 则添加 Base64 编码和证书边界行,不修改公钥、签名或有效期。
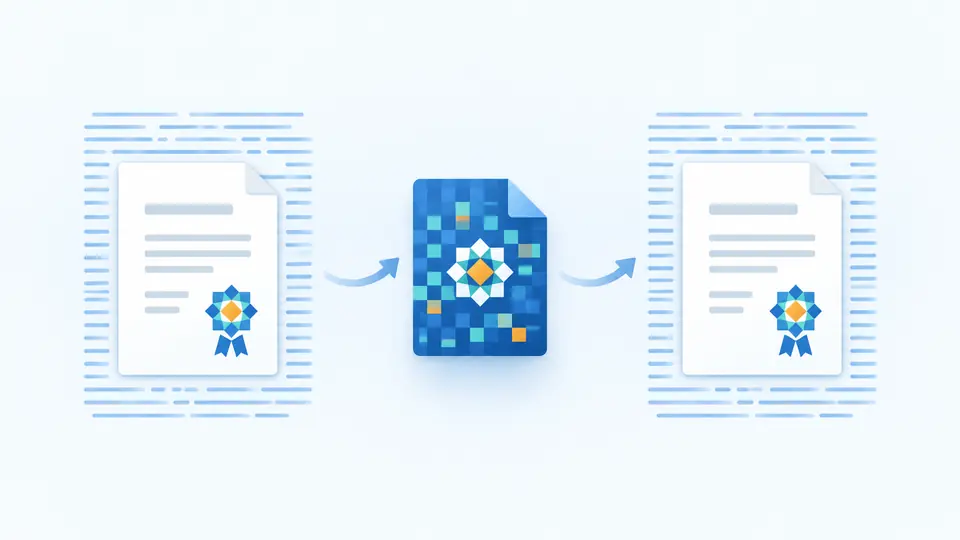
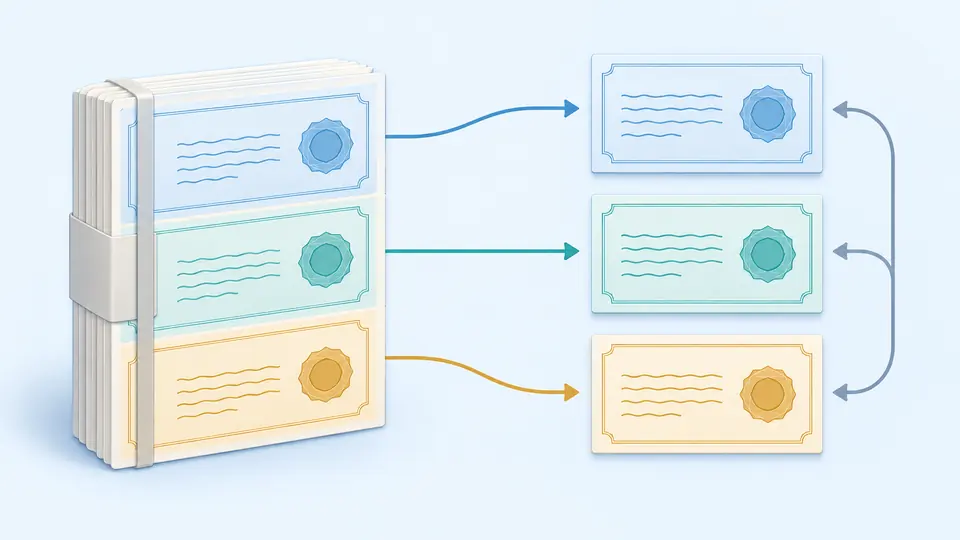
证书合并不会自动去重或排序。每张证书都有独立条目,既能选择其中一张下载,也能把全部证书导出到一个 PEM 文件;重复证书同样保留,便于发现来源文件的问题。
自动模式逐项识别内容,.crt 与 .cer 都可能是 PEM 或 DER。文本框只接收 PEM;二进制文件从文件入口添加。混合输入时,粘贴的证书排在文件之前。
先对照数量、主体和指纹,再决定是否导出。示例包含两张公开测试证书,可用来熟悉拆分操作。第二张损坏会阻止整批导出,不会悄悄只留下第一张。
PEM 证书束包含全部已解析证书;“下载所选证书”只导出选中的一张。关闭自动转换后可点击转换或按 Ctrl/Cmd + Enter。输入或格式一变,旧的复制和下载入口立即禁用。
DER 文件必须包含一个完整的 X.509 对象,PEM 可以包含多段 CERTIFICATE 块。解析器检查证书结构,不会把普通 Base64 字符串随便包上证书标签。
支持同时添加多个本地文件,按文件加入顺序与块顺序组成结果。输出 PEM 使用每行 64 字符的 Base64 和 LF 换行;源文件内容不会被改写。
显示 DER 字节数、十六进制序列号与 SHA-256 指纹。主体保留属性 OID,避免把不熟悉的属性误标成常用名称。指纹相同可用于比对证书字节是否一致。
如果源文件是 DER,添加文件后选择 PEM 即可得到带 CERTIFICATE 边界的文本。若文件原本已是 PEM,结果会统一换行和 Base64 行宽。PFX、P7B 需要先用支持相应容器的本地工具提取证书。
本工具保留每张证书的原始 DER 字节,因此公钥、签名和证书字段不因转换改变。PEM 的空白和换行会规范化,不属于被签名的证书内容。多张证书应逐张导出 DER。
此工具不提供私钥或密码入口,也不会处理包含私钥的 PEM 块。PEM 与 DER 之间转换公开证书不需要密钥,请只提供证书部分;不要为了完成转换额外粘贴敏感材料。
PFX 是带有独立容器结构的 PKCS#12 文件,不是给 DER 文件换个扩展名。本版本不读取它。请在本机用支持该容器和其加密算法的工具提取公开证书,再导入这里。
需要专门的 PKCS#12 打包能力;用于服务器身份时通常还要配对的私钥及密码设置。这里可先整理公开证书的 PEM 证书束,但不会合成 PFX,也不会检查证书与私钥是否匹配。
还有未覆盖的证书转换场景?