01
保留完整证书块
每张证书都要包含 BEGIN CERTIFICATE 和 END CERTIFICATE 边界。把中间证书一并粘贴,不能用私钥或 CSR 代替。解析器拒绝证书块以外的文本,报告保留原始编号,便于回到输入核对。
证书诊断
粘贴任意顺序的 PEM 证书集合。先检查,再按需选择目标证书和 CA 信任锚。
在本地处理,不上传证书,不请求 AIA、OCSP 或 CRL。
粘贴 PEM 证书后开始检查。
先运行一次以填充列表。仅在确实要将输入中的 CA 作为本次信任锚时选择它,然后重新检查。
最多 20 张 PEM 证书、256 KiB 输入和 64 个路径结果。
粘贴 PEM 证书后开始检查。
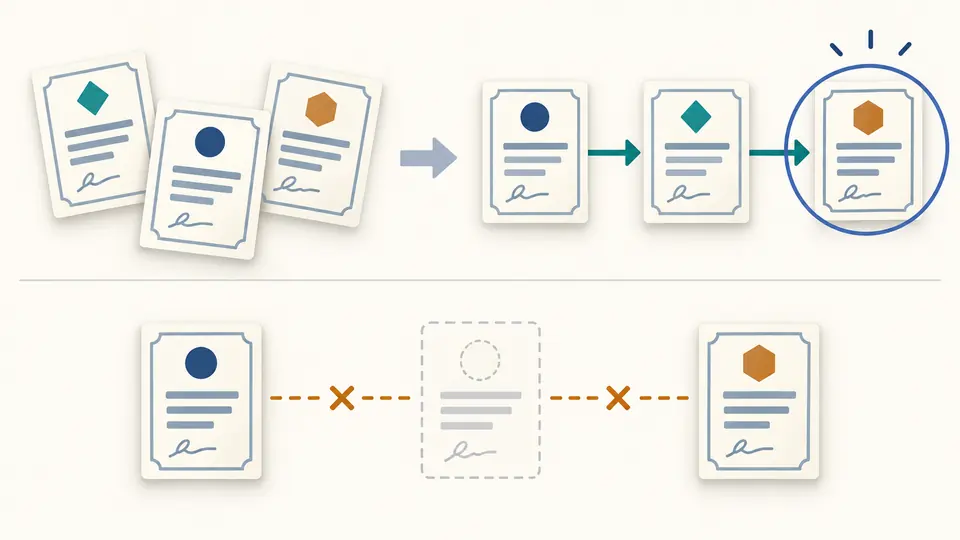
部署材料看起来齐全,客户端却仍然报颁发者错误时,证书链检查可以帮助定位问题。颁发者名称相同只表示存在候选关系,还需要用对应公钥验证签名。先看实际链接和路径终点,再决定是否调整证书包;顺序正确与客户端信任是两件不同的事。
证书链检查会对名称匹配的颁发者逐个执行密码学验签。两张证书可能主体同名但公钥不同,报告会同时保留错误候选与正确链接,避免仅凭名称把本来不相连的证书画成一条链。
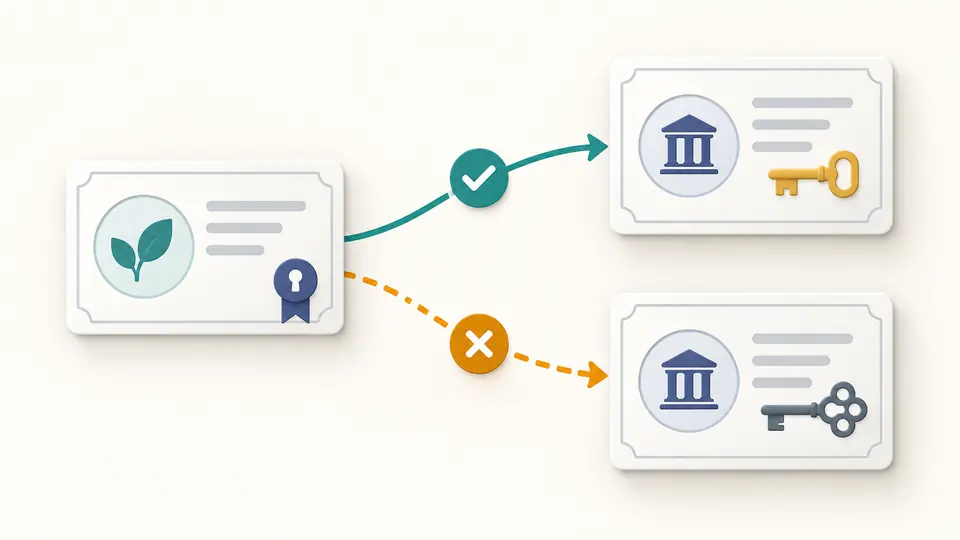
路径从目标证书朝颁发者延伸。自签名终点可以说明结构闭合,却不会自动成为受信任的根。只有主动选择输入中的 CA,才会报告路径是否到达该信任锚;默认不作信任假设。
每张证书都要包含 BEGIN CERTIFICATE 和 END CERTIFICATE 边界。把中间证书一并粘贴,不能用私钥或 CSR 代替。解析器拒绝证书块以外的文本,报告保留原始编号,便于回到输入核对。
第一次检查后,选项区会列出输入中的证书。若存在多个末端证书,需要手动选择本次要追踪的目标并重新检查。信任锚可不选;要选时只能从当前输入的 CA 证书中明确指定。
缺少颁发者不必然等于中间证书缺失,也可能只是没有提供根。JSON 可保存诊断;排序 PEM 则要求所有输入组成完整且无歧义的单一路径,并且没有报告问题。输入或参数变化后必须重新检查。
名称匹配后才尝试使用候选颁发者的公钥验签,并区分通过、失败和当前环境不支持。自签名也需要实际验证,算法不受支持时不会用名称匹配冒充成功。
报告显示主体、颁发者、序列号、SHA-256 指纹及 UTC 有效期。重复项按整张编码证书识别,主体同名不等于同一张证书,也不自动意味着重复。
检查过期、尚未生效、缺少颁发者、非 CA 签发者、证书签发用途及路径长度约束。重复扩展和未处理的关键扩展会被明确报告,不会悄悄忽略后给出全面有效的结论。
可以核对证书链顺序而不改写原输入。JSON 同时包含所有证书、候选链接、路径终点和诊断,并明确记录未执行系统根证书信任检查与吊销检查,方便交接时说明范围。
有效期只是一个条件。缺少颁发者、签名不符、CA 标志或证书签发用途不正确,以及客户端没有相应信任锚,都可能使验证失败。本页显示能检查到的具体问题,不会仅凭未过期就标为可信。
不检查。吊销状态可能随时变化,而证书本身的签名不会随之变化。报告明确记录未执行 OCSP 或 CRL 检查;本地签名通过不能证明证书尚未吊销。
可以粘贴从本地服务器导出的 PEM 材料进行分析,但工具不会连接内网或目标端口。你看到的是输入集合的关系,而不是当前服务器实际发送的链;部署状态还需要另外验收。
会显示输入集合中找不到颁发者的证书及路径断点。不过缺失的可能是中间证书,也可能是本来无需随服务器发送的根。仅靠给定材料无法确定是哪一张,工具不会自动下载或猜测。
成功完成分析后可以下载完整 JSON 报告,诊断有问题也可导出。排序 PEM 有更严格的条件:全部输入必须组成完整、单一且无问题的路径。两种导出在输入或参数改变后都会暂时禁用。
还有需要核对的证书链情况?