Diagnóstico de certificados

Validar a cadeia de certificados

Cole os certificados PEM em qualquer ordem. Após a primeira análise, escolha o certificado de destino e uma CA como âncora, se necessário.

Validar a cadeia de certificados

Certificados PEM

Processamento local, sem envio de certificados ou consultas AIA, OCSP e CRL.

Cadeia e relatório

Cole certificados PEM para começar.

Destino e âncora

Execute uma vez para preencher as listas. Escolha uma CA somente se quiser usá-la como âncora desta execução e verifique novamente.

Até 20 certificados PEM, entrada de 256 KiB e 64 caminhos.

Cole certificados PEM para começar.

Validar a cadeia de certificados ajuda quando o cliente acusa um emissor ausente, mas o arquivo parece completo. A coincidência do nome identifica apenas um candidato: a chave pública dele também precisa verificar a assinatura. Examine essas conexões antes de substituir a configuração e trate a confiança do cliente como uma decisão separada.

Por que validar a cadeia de certificados aqui

Nomes iguais podem ter chaves diferentes

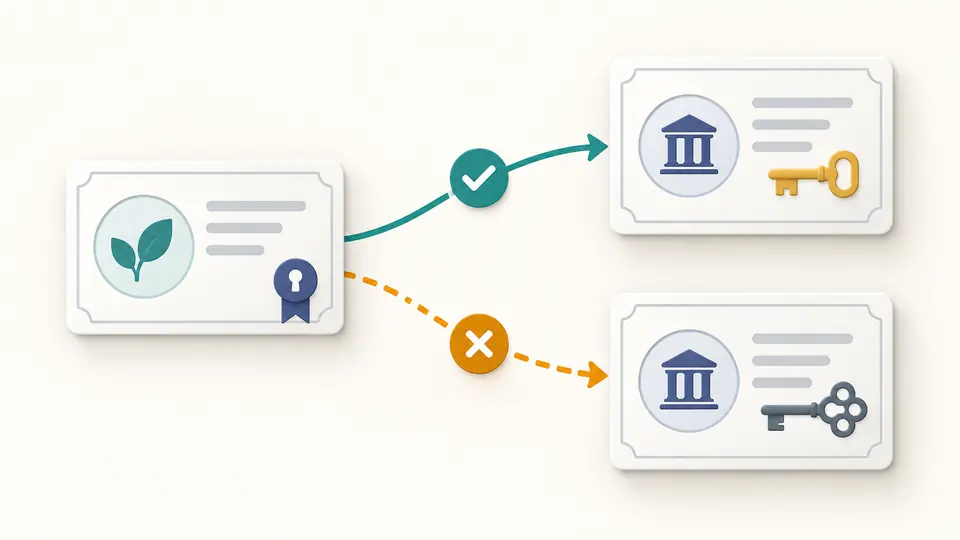
Validar a cadeia de certificados permite testar cada emissor candidato com a respectiva chave pública. Dois certificados podem compartilhar o sujeito sem usar a mesma chave. O relatório preserva os candidatos que falharam e as conexões confirmadas, sem formar uma cadeia apenas pela semelhança dos nomes.

Dois cartões de emissor semelhantes, mas somente um se conecta ao certificado final por uma ligação confirmada.

O fim do caminho não estabelece confiança

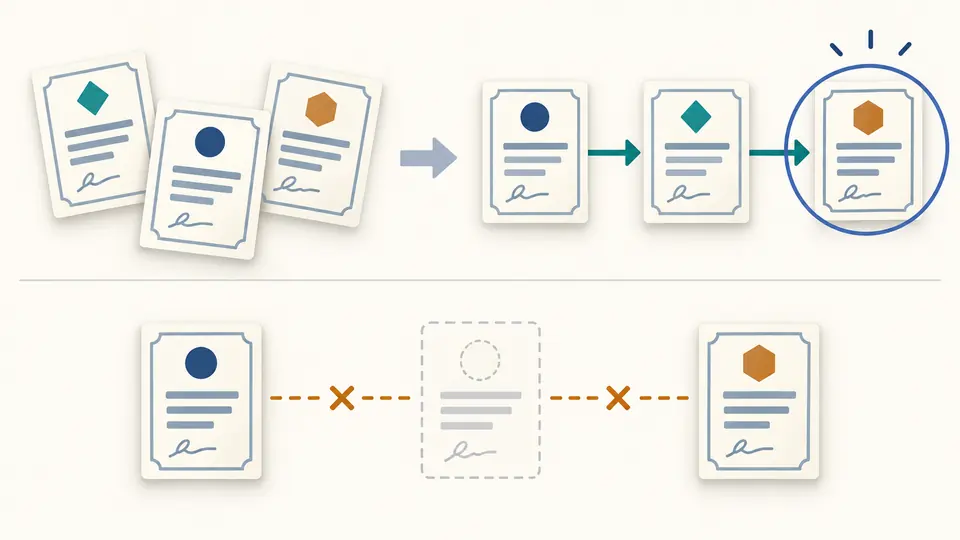
O caminho segue do destino escolhido para os emissores. Uma ponta autoassinada pode completar a estrutura sem se tornar confiável. Somente uma CA selecionada expressamente na entrada funciona como âncora nesta execução; a configuração inicial não faz essa escolha por você.

Certificados fora de ordem formam um caminho com uma lacuna e uma âncora escolhida marcadas separadamente.

Entenda as lacunas antes de trocar o arquivo

01

Mantenha os delimitadores

Copie cada bloco de BEGIN CERTIFICATE até END CERTIFICATE e inclua os certificados intermediários disponíveis. Chaves privadas, solicitações CSR e texto fora dos blocos são rejeitados. Os números originais ficam no relatório, permitindo comparar a ordem sugerida com o conjunto recebido.

02

Selecione depois de analisar

A primeira execução preenche as listas com os certificados reconhecidos. Quando houver vários certificados finais, escolha o que deseja acompanhar e execute novamente. A âncora é opcional e precisa ser uma CA da mesma entrada; selecioná-la não altera o repositório de confiança do sistema.

03

Leia o motivo do bloqueio de exportação

O emissor ausente pode ser um intermediário ou uma raiz omitida. O JSON preserva o diagnóstico. O PEM ordenado exige um caminho único e completo, usando toda a entrada sem problemas relatados. Qualquer mudança no texto ou nas opções torna o resultado anterior desatualizado até uma nova verificação.

O que o relatório examina

Verificação de assinatura por candidato

A chave pública de cada emissor com nome correspondente é testada. O resultado separa assinatura confirmada, falha e algoritmo não suportado. Autoassinaturas também são verificadas; uma limitação do navegador nunca é tratada como sucesso apenas porque os nomes coincidem.

Identidade de cada certificado

Consulte sujeito, emissor, número de série, impressão digital SHA-256 e intervalo de validade em UTC. Duplicatas são identificadas pelo certificado codificado completo. Uma renovação ou assinatura cruzada pode manter o mesmo sujeito sem representar a mesma peça.

Regras básicas do caminho

São examinados vencimento, validade futura, emissores ausentes, indicador CA, uso de chave para assinar certificados e comprimento do caminho. Extensões duplicadas ou críticas não processadas aparecem no diagnóstico, sem simular uma validação completa das políticas de um navegador.

Relatório sem reescrever a entrada

A ordem da cadeia pode ser estudada mantendo o editor intacto. O JSON inclui todos os certificados, conexões candidatas, pontas dos caminhos e problemas encontrados. Também registra explicitamente que a revogação e a confiança do sistema não foram consultadas, preservando o contexto para quem receber o arquivo.

Limites do resultado local

Sem busca automática de emissores
O verificador não acessa URLs AIA, servidores, OCSP ou CRL. Obtenha o certificado intermediário ausente com a CA apropriada e acrescente-o manualmente. Uma lacuna no conjunto local não revela quais certificados uma instalação remota está enviando neste momento.
Nenhuma raiz confiável por padrão
Um certificado raiz autoassinado não estabelece a própria confiança. Alcançar a âncora selecionada significa apenas que um caminho de assinaturas chega àquela CA do conjunto. Navegadores, sistemas operacionais e aplicativos aplicam seus próprios repositórios e requisitos de aceitação.
Não faz a validação completa da RFC 5280
Restrições de nomes, políticas de certificados, finalidade de aplicação, correspondência de hostname e uma política abrangente de força dos algoritmos estão fora do escopo. Um caminho completo não é uma auditoria TLS nem uma conclusão geral sobre a segurança do site.
Sem descartar alternativas silenciosamente
Assinaturas cruzadas, duplicatas, certificados sem relação, outros problemas ou uma ponta ausente bloqueiam o PEM ordenado. A entrada original não é modificada. Após a análise terminar, o JSON continua disponível para explicar por que não foi possível sugerir um único arquivo sem ambiguidade.
Entrada limitada a PEM
São aceitos até 20 blocos CERTIFICATE e 256 KiB de entrada. DER, PFX, PKCS#7, CSR e chaves privadas são rejeitados. A exploração para em 64 resultados e informa esse limite, em vez de escolher arbitrariamente o primeiro ramo que pareça funcionar.

Validar a cadeia de certificados: dúvidas

Como interpretar o erro de emissor local não encontrado?

Em geral, o verificador não encontrou um emissor adequado entre os certificados ou fontes de confiança disponíveis. Esta página pode indicar a falta de uma peça ou uma assinatura incompatível com o candidato. Ela não inspeciona o repositório de raízes nem a configuração do cliente que gerou o erro.

Por que o navegador aceita o certificado e o curl falha?

Eles podem usar repositórios de confiança e mecanismos de obtenção de intermediários diferentes. Compare as configurações e a cadeia enviada pelo servidor. A análise desta página se limita ao PEM colado; ela não reproduz automaticamente as decisões do navegador ou do curl.

É preciso colocar a raiz no arquivo fullchain.pem?

Normalmente o servidor envia o certificado final e os intermediários, enquanto o cliente já possui a raiz confiável. Para mostrar um caminho local completo, pode ser necessário incluí-la aqui. O PEM exportado mantém todos os certificados fornecidos, inclusive a raiz; revise as exigências do servidor antes de implantá-lo.

A validação local prova que o certificado é confiável?

Não. Sem âncora selecionada, nem um caminho fechado por autoassinatura recebe uma hipótese de confiança. Escolher uma CA permite conferir se o caminho chega a ela. A confiança do navegador, a finalidade de uso e a revogação exigem verificações próprias.

Uma assinatura não verificada significa que ela falhou?

Não necessariamente. O navegador ou o mecanismo pode não suportar o algoritmo ou seus parâmetros. Esse estado não confirma uma assinatura correta nem prova uma assinatura inválida. Guarde o diagnóstico e use um verificador compatível para resolver a dúvida; o nome do emissor não substitui a operação criptográfica.

Há outro caso de cadeia de certificados para conferir?

Confira o conjunto completado

Você pode validar a cadeia de certificados novamente depois de acrescentar um emissor ou trocar a âncora. Compare o novo caminho e os problemas registrados antes de substituir os certificados de uma configuração existente.