Диагностика сертификатов

Проверка цепочки сертификатов

Вставьте сертификаты PEM в любом порядке. После первого анализа можно выбрать целевой сертификат и сертификат CA в качестве якоря.

Проверка цепочки сертификатов

Сертификаты PEM

Локальная обработка без отправки сертификатов и запросов AIA, OCSP или CRL.

Цепочка и отчёт

Вставьте сертификаты PEM.

Цель и якорь

Первый запуск заполнит списки. Выбирайте CA только как осознанный якорь текущей проверки, затем запустите её снова.

До 20 сертификатов PEM, 256 KiB ввода и 64 путей.

Вставьте сертификаты PEM.

Проверка цепочки сертификатов помогает разобраться с ошибкой издателя, когда набор файлов кажется полным. Совпадение имени указывает лишь на кандидата: его открытый ключ должен подтвердить подпись. Изучите реальные связи перед заменой конфигурации, а настройки доверия конкретного клиента рассматривайте отдельно от порядка сертификатов.

Зачем нужна проверка цепочки сертификатов

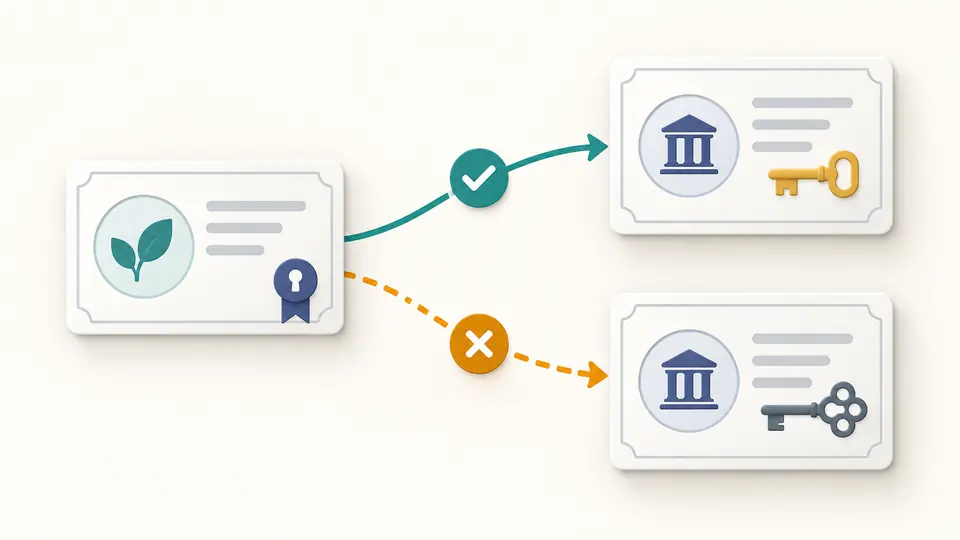
Одинаковое имя не гарантирует подпись

Проверка цепочки сертификатов использует открытый ключ каждого подходящего издателя. Два сертификата могут иметь одинаковое имя субъекта, но разные ключи. Отчёт сохраняет неудачных кандидатов рядом с подтверждёнными связями и не строит убедительно выглядящую цепочку только по именам.

Из двух похожих карточек издателя лишь одна соединена с конечным сертификатом подтверждённой связью.

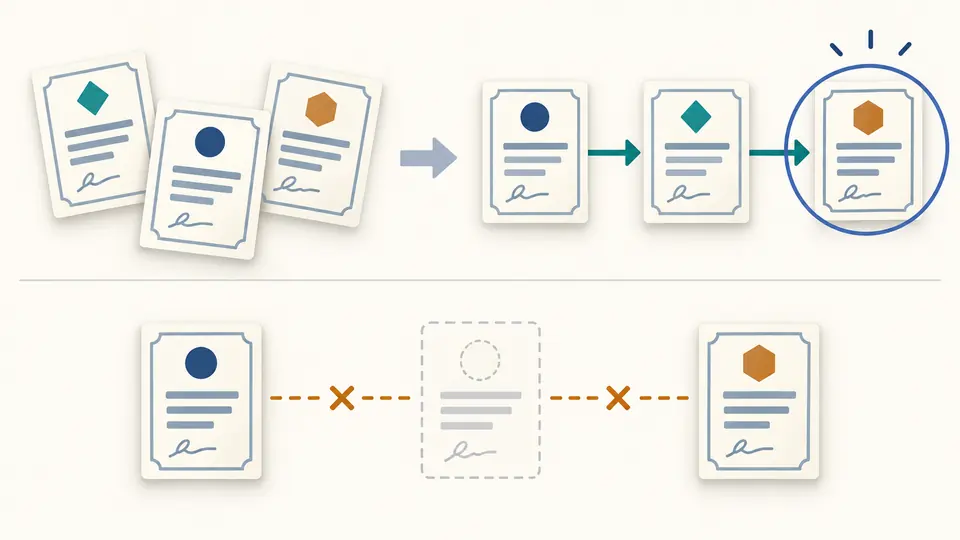
Конец пути и доверие — разные сведения

Путь идёт от выбранного сертификата к издателям. Самоподписанный конец может замкнуть структуру, но не становится доверенным автоматически. Только явно выбранный сертификат CA из входного набора служит якорем для текущего запуска; по умолчанию якоря нет.

Перемешанные сертификаты выстроены в путь, где пропуск и выбранный якорь отмечены отдельно.

Что прочитать перед заменой набора

01

Сохраняйте границы блоков

Копируйте каждый блок от BEGIN CERTIFICATE до END CERTIFICATE вместе с доступными промежуточными сертификатами. Закрытые ключи, запросы CSR и посторонний текст отклоняются. Исходные номера остаются в отчёте, поэтому предложенный порядок можно сопоставить с полученными материалами.

02

Выберите цель после первого запуска

Списки заполняются распознанными сертификатами. Если конечных сертификатов несколько, укажите нужный и запустите анализ снова. Якорь необязателен и выбирается только среди CA того же набора. Этот выбор не меняет системное хранилище доверенных корней.

03

Проверьте причину запрета экспорта

Отсутствующий издатель может быть промежуточным сертификатом или пропущенным корнем. JSON сохраняет диагностику. Упорядоченный PEM доступен лишь для одного полного пути, использующего весь ввод без выявленных проблем. После изменения текста или параметров анализ нужно повторить.

Что именно содержит отчёт

Проверка подписи каждого кандидата

Для издателей с подходящим именем используется их открытый ключ. Результаты разделены на подтверждённую подпись, ошибку и неподдерживаемый алгоритм. Самоподписи тоже проверяются; невозможность выполнить операцию в браузере не превращается в успешную проверку по имени.

Идентификаторы и сроки

Для каждого блока доступны субъект, издатель, серийный номер, отпечаток SHA-256 и срок действия в UTC. Дубликаты определяются по полному кодированному сертификату. Совпадение имени при обновлении или перекрёстной подписи ещё не означает, что это один и тот же сертификат.

Базовые ограничения пути

Проверяются истёкшие и будущие сроки, отсутствие издателя, признак CA, использование ключа для подписи сертификатов и длина пути. Повторяющиеся расширения и необработанные критические расширения отмечаются явно, без имитации полной политики проверки браузера.

Отчёт с сохранением исходных данных

Порядок сертификатов можно изучать без перезаписи редактора. JSON содержит все сертификаты, кандидатов, окончания путей и диагностические сообщения. Отдельные флаги показывают, что отзыв и системное доверие не проверялись, чтобы получатель отчёта понимал его границы.

Границы локальной диагностики

Нет загрузки недостающих издателей
Инструмент не обращается к AIA, серверу, OCSP или CRL. Получите недостающий промежуточный сертификат у соответствующего CA и добавьте его самостоятельно. Локальный пробел не показывает, какой набор сейчас отправляет удалённый сервер.
Корни не становятся доверенными автоматически
Самоподписанный корневой сертификат не устанавливает собственное доверие. Достижение выбранного якоря означает лишь наличие пути подписей к этому CA в данном наборе. У браузера, операционной системы и приложения есть собственные хранилища и условия принятия.
Нет полной проверки RFC 5280
Ограничения имён, политики сертификатов, назначение приложения, соответствие имени узла и комплексная политика стойкости алгоритмов не входят в область проверки. Полный локальный путь не является аудитом TLS или общим заключением о безопасности сайта.
Нет незаметного выбора ветки
Перекрёстные подписи, дубликаты, посторонние сертификаты, диагностические проблемы или незавершённый путь блокируют упорядоченный PEM. Исходный набор не удаляется и не исправляется. После завершения анализа JSON можно сохранить, чтобы объяснить причину отсутствия однозначной рекомендации.
Ограниченный ввод PEM
Допускается не более 20 блоков CERTIFICATE и 256 KiB данных. DER, PFX, PKCS#7, CSR и закрытые ключи отклоняются. Поиск останавливается после 64 результатов и сообщает о пределе, не выбирая произвольно первую подходящую ветку.

Проверка цепочки сертификатов: вопросы

Почему цепочка работает в браузере, но не проходит проверку curl?

Клиенты могут использовать разные хранилища доверия и способы получения промежуточных сертификатов. Сравните их настройки и набор, который отдаёт сервер. Эта страница анализирует только вставленный PEM и не воспроизводит автоматически поведение браузера или curl.

Нужно ли добавлять корневой сертификат в fullchain.pem?

Сервер обычно отправляет конечный сертификат и промежуточные, а доверенный корень уже есть у клиента. Здесь корень может понадобиться для отображения полного локального пути. Экспортируемый PEM сохраняет все переданные сертификаты, включая корень, поэтому перед установкой проверьте требования сервера.

Означает ли проверенная цепочка доверие браузера?

Нет. Без явно выбранного якоря даже путь с корректной самоподписью не получает доверия. Выбор CA показывает только достижимость этого конца. Доверие браузера, назначение сертификата и состояние отзыва требуют отдельных проверок.

Что означает ошибка unable to get local issuer certificate?

Обычно проверяющий клиент не нашёл подходящего издателя среди доступных сертификатов или источников доверия. Здесь можно увидеть пропущенное звено либо кандидата с неверной подписью. Хранилище корней и конфигурация клиента, выдавшего ошибку, инструменту недоступны.

Проверяется ли отзыв сертификатов вместе с цепочкой?

Нет. Информация об отзыве может измениться после выдачи сертификата, не меняя его подпись. В JSON явно записано, что эта проверка не проводилась. Для актуального состояния нужны подходящие источники OCSP или CRL; подтверждённая подпись не опровергает отзыв.

Нужно разобрать другой случай цепочки сертификатов?

Проверить дополненный набор

Проверка цепочки сертификатов запускается повторно после добавления издателя или изменения якоря. Сопоставьте новый путь и диагностику с предыдущим отчётом, прежде чем заменять материалы в рабочей конфигурации.