Diagnóstico de certificados

Validar cadena de certificados

Pega los certificados PEM en cualquier orden. Tras el primer análisis puedes elegir el certificado objetivo y una CA como ancla.

Validar cadena de certificados

Certificados PEM

Procesamiento local, sin subir certificados ni solicitar AIA, OCSP o CRL.

Cadena e informe

Pega certificados PEM para empezar.

Objetivo y ancla

Ejecuta una vez para llenar las listas. Selecciona una CA solo si quieres usarla como ancla de esta ejecución y vuelve a comprobar.

Hasta 20 certificados PEM, 256 KiB de entrada y 64 rutas.

Pega certificados PEM para empezar.

Validar cadena de certificados resulta útil cuando un cliente no encuentra al emisor aunque el archivo parezca completo. Un nombre coincidente solo identifica a un candidato: su clave pública también debe verificar la firma. Examina esas conexiones antes de cambiar una configuración y conserva por separado las decisiones de confianza del cliente.

Por qué validar cadena de certificados aquí

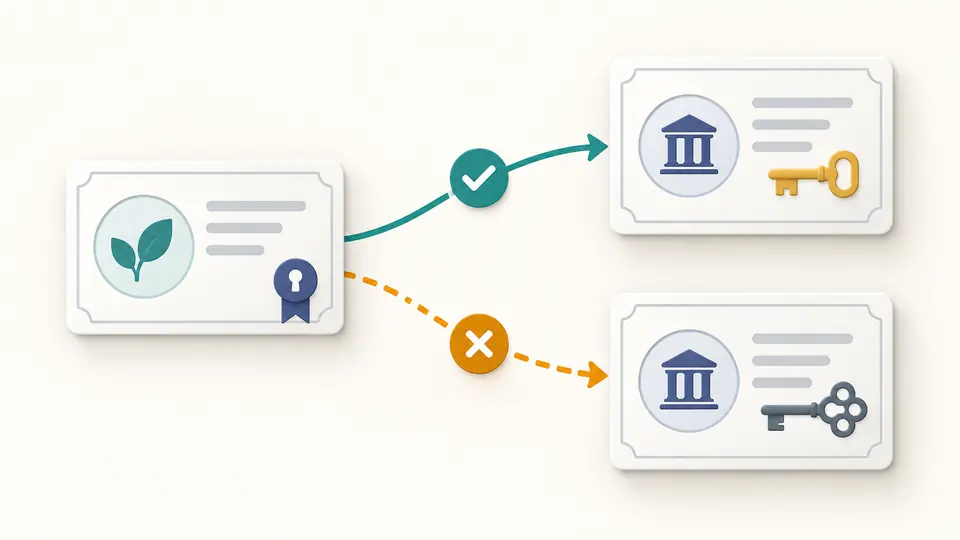
El mismo nombre no garantiza la firma

Validar cadena de certificados permite comprobar cada emisor candidato con su clave pública. Dos certificados pueden compartir el sujeto y contener claves diferentes. El informe conserva los candidatos fallidos y los enlaces verificados, en lugar de unirlos únicamente por la semejanza del nombre.

Dos tarjetas de emisor similares, de las cuales solo una se conecta al certificado final mediante un enlace confirmado.

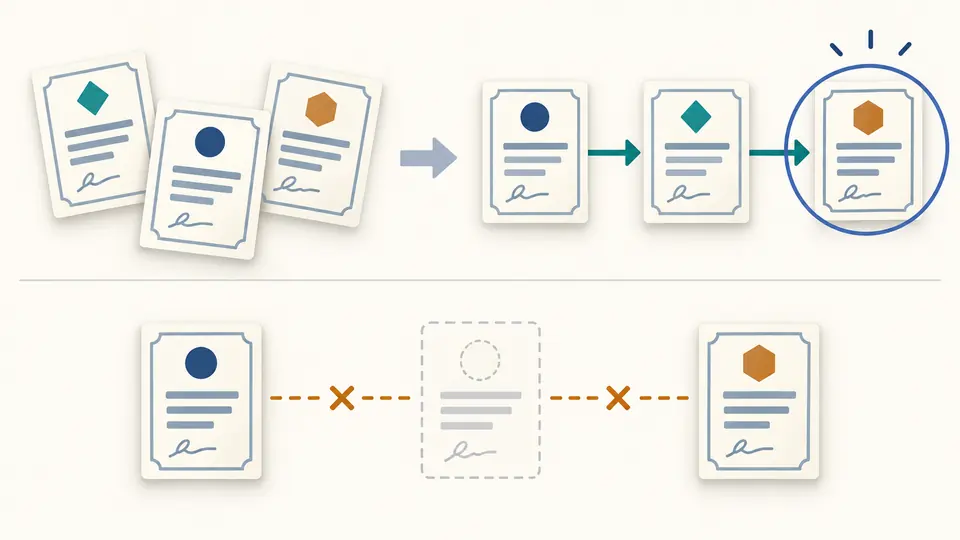
Un extremo completo no decide la confianza

La ruta avanza desde el objetivo hacia sus emisores. Un certificado autofirmado puede cerrar la estructura sin convertirse en una autoridad de confianza. Solo una CA seleccionada expresamente en la entrada se trata como ancla para esta ejecución; al principio no hay ninguna.

Un conjunto desordenado se convierte en una ruta, con un hueco y un ancla elegida señalados por separado.

Lee las interrupciones antes de sustituir el archivo

01

Incluye los bloques completos

Copia desde BEGIN CERTIFICATE hasta END CERTIFICATE e incluye los certificados intermedios disponibles. Se rechazan claves privadas, solicitudes CSR y texto externo a los bloques. La numeración original permanece en el informe, de modo que puedes contrastar la propuesta con los materiales recibidos.

02

Elige el objetivo después de analizar

La primera ejecución llena las listas de selección. Si hay varios certificados finales, indica cuál quieres seguir y vuelve a comprobar. El ancla es opcional y debe ser una CA del mismo conjunto. Elegirla expresa una hipótesis para este análisis, no una modificación del almacén del sistema.

03

Comprueba por qué se permite exportar

Un emisor ausente puede ser un intermedio o una raíz omitida. JSON conserva el diagnóstico. El PEM ordenado requiere una única ruta completa que use todas las entradas y no presente problemas señalados. Cualquier cambio en el texto o las opciones exige una nueva ejecución.

Qué examina el informe

Verificación de firmas por candidato

Se usa la clave pública de cada emisor cuyo nombre coincide. El resultado distingue firma verificada, fallida y algoritmo no compatible. También se comprueban las autofirmas; una operación no disponible en el navegador nunca se convierte en un éxito por simple coincidencia de nombres.

Identificación de cada certificado

Consulta sujeto, emisor, número de serie, huella SHA-256 y período de validez en UTC. Los duplicados se detectan comparando el certificado codificado completo. Renovaciones o firmas cruzadas pueden mantener un mismo sujeto sin representar el mismo certificado.

Diagnóstico básico de rutas

Se examinan fechas vencidas o futuras, emisores ausentes, indicador CA, uso de clave para firmar certificados y límites de longitud. Las extensiones repetidas o críticas no procesadas quedan señaladas; estos controles concretos no simulan la política completa de un navegador.

Informe sin alterar la entrada

Puedes estudiar el orden de la cadena sin reescribir el editor. JSON incluye todos los certificados, candidatos, finales de ruta y diagnósticos. Además, registra expresamente que no se han consultado la revocación ni la confianza del sistema, para conservar el contexto del resultado.

Alcance y límites del resultado

No se recuperan emisores
No se visitan direcciones AIA ni servidores, y no se solicitan datos OCSP o CRL. Obtén el certificado intermedio que falte de la CA adecuada y añádelo manualmente. El análisis local no revela qué conjunto está enviando actualmente una instalación remota.
Sin raíces de confianza predeterminadas
Un certificado raíz autofirmado no establece por sí solo la confianza. Alcanzar el ancla elegida solo indica una ruta de firmas hacia esa CA del conjunto. La aceptación de un navegador, sistema operativo u otra aplicación depende de sus propios almacenes y requisitos.
No es una validación RFC 5280 completa
Quedan fuera las restricciones de nombres, las políticas de certificación, los propósitos de aplicación, la coincidencia del nombre de host y una política exhaustiva de robustez de algoritmos. Un recorrido completo no constituye una auditoría TLS ni una conclusión general sobre la seguridad del sitio.
No se descartan ramas en silencio
Las alternativas con firma cruzada, los duplicados, certificados ajenos, problemas diagnosticados o un extremo ausente bloquean el PEM ordenado. La entrada original permanece intacta. Tras un análisis completado, JSON permite explicar qué impide proponer un único archivo sin ambigüedad.
Solo PEM con tamaño limitado
Se admiten hasta 20 bloques CERTIFICATE y 256 KiB de entrada. DER, PFX, PKCS#7, CSR y claves privadas se rechazan. La exploración se detiene en 64 resultados y comunica el límite, sin escoger arbitrariamente una rama como solución.

Validar cadena de certificados: preguntas

¿Qué indica el error de emisor local no encontrado?

Normalmente indica que el verificador no encuentra un emisor adecuado entre sus certificados o fuentes de confianza. Esta página puede mostrar una ausencia en el conjunto o un candidato cuya firma no coincide. No inspecciona el almacén de raíces ni la configuración del cliente donde apareció el error.

¿Por qué curl rechaza una cadena que acepta el navegador?

Pueden utilizar distintos almacenes de confianza o formas de obtener certificados intermedios. Compara la configuración de ambos y lo que envía el servidor. Esta página analiza únicamente el PEM pegado: no reproduce automáticamente las decisiones de curl ni del navegador.

¿Hace falta añadir la raíz a fullchain.pem?

El servidor suele enviar el certificado final y los intermedios; el cliente ya dispone de la raíz de confianza. Para mostrar una ruta local completa puede ser necesario incluirla aquí. El PEM exportado conserva todos los certificados aportados, incluida la raíz, así que revísalo antes de usarlo como archivo de servidor.

¿Una cadena válida demuestra que el certificado es de confianza?

No. Sin ancla seleccionada, incluso una ruta cerrada por una autofirma carece de una hipótesis de confianza. Al seleccionar una CA solo se comprueba si la ruta llega a ella. La confianza del navegador, la política de uso y la revocación siguen necesitando comprobaciones separadas.

¿Una firma no comprobada equivale a una firma incorrecta?

No. Un algoritmo o sus parámetros pueden no estar disponibles en el navegador o el motor. Ese estado no demuestra ni que la firma sea válida ni que sea incorrecta. Conserva el diagnóstico y utiliza un verificador compatible para resolver la incertidumbre; el nombre del emisor no sustituye el cálculo.

¿Falta algún caso de cadena de certificados?

Revisa el conjunto completado

Puedes validar cadena de certificados de nuevo después de añadir un emisor o cambiar el ancla. Compara la nueva ruta y sus observaciones antes de sustituir los materiales de una configuración existente.