SSL / TLS / Certificados

verificar nombre de hostcon el motivo de cada resultado

Compara una lista SAN o un certificado PEM con nombres de host e IP; escribe un destino por línea.

verificar nombre de host

Lista SAN o certificado PEM

Hosts y direcciones IP de destino

Informe de cobertura de nombres

Los datos se procesan en este navegador. No se envía el certificado ni se contacta con los destinos.

Fuente y opciones del informe

SAN: DNS:nombre, IP:dirección o IP Address:dirección. Destinos: un host o una IP sin añadidos por línea.

Hasta 100 SAN y 100 destinos; 65 536 caracteres por campo. Se muestran 50 filas cada vez.

Solo cobertura de nombres. Sin CN alternativo ni comprobaciones de confianza, caducidad, revocación o sufijos públicos.

La entrada cambió. Compara de nuevo antes de exportar.

La herramienta «Verificar nombre de host» permite distinguir un SAN que falta, un comodín de otro nivel y una entrada incorrecta cuando el certificado no coincide. Un dominio conocido en el sujeto no demuestra que el certificado cubra la identidad solicitada.

El ejemplo combina coincidencias, nombres no cubiertos y un destino no válido. Así, una URL pegada por error no se confunde con un subdominio válido que simplemente falta en el certificado.

Verificar nombre de host con el tipo correcto

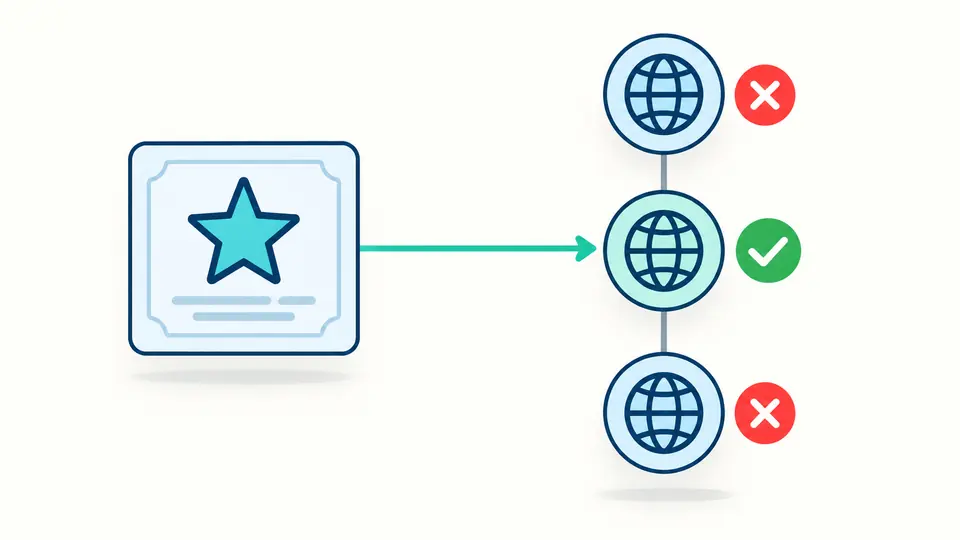
Observa hasta dónde llega el asterisco

En «Verificar nombre de host», *.example.com cubre exactamente una etiqueta adicional. api.example.com coincide; example.com y deep.api.example.com no coinciden con ese patrón solo. Otro SAN explícito sí puede cubrirlos.

Un comodín llega a un nivel con marca de verificación; la raíz y un nivel más profundo aparecen tachados

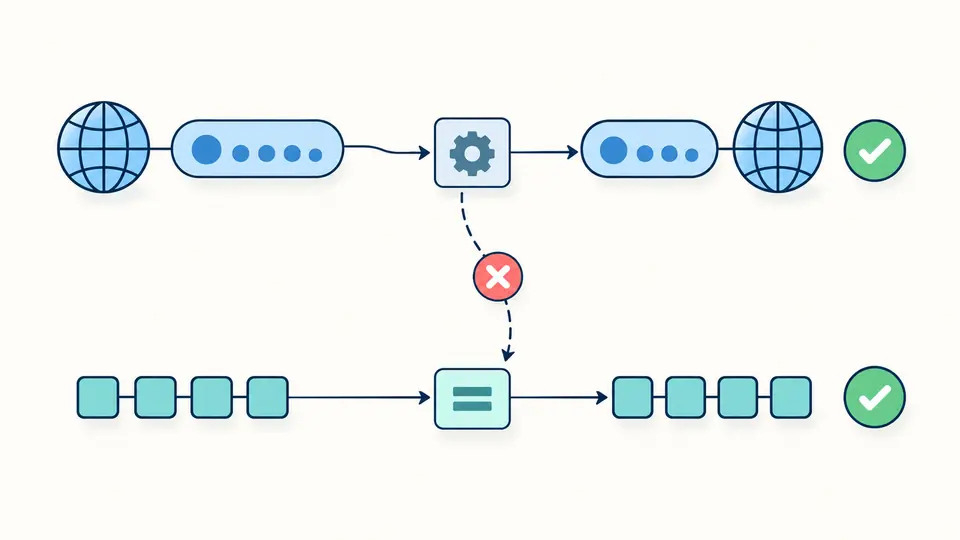
Distingue nombres DNS de direcciones IP

DNS:192.0.2.1 no sustituye a IP:192.0.2.1. Una dirección IP se compara por su tipo. Los dominios internacionalizados pasan primero a ASCII y el informe muestra el nombre normalizado usado en la comparación.

Una identidad de dominio se normaliza y una IP sigue una comparación separada; se rechaza el cruce entre tipos

Comprueba la identidad antes del resultado

01

Elige la fuente adecuada

Cada entrada de la lista lleva DNS:, IP: o IP Address:. Separa los valores con comas o saltos de línea. El modo PEM admite un solo bloque de certificado completo.

  • Cambiar de modo conserva el contenido de ambas fuentes. No se elige automáticamente una parte de una cadena.
02

Lee el destino normalizado

Introduce solo el host o la IP, sin protocolo, puerto, ruta, corchetes ni identificador de zona IPv6. Se elimina un punto final del nombre DNS antes de comparar.

  • Los destinos Unicode usan UTS #46 no transicional. Los nombres DNS del SAN ya deben estar en A-label ASCII.
03

Exporta el informe actualizado

La comparación automática espera 350 ms tras editar. Al desactivarla aparece el botón; Ctrl/Cmd + Enter también ejecuta la operación. Cambiar una entrada bloquea la exportación anterior.

  • La pantalla muestra 50 filas cada vez; JSON y CSV incluyen todos los destinos, también los no válidos.

Una prueba para cada destino

Conserva la fila y la evidencia

Cada destino mantiene el texto original, la línea física, el valor normalizado, el estado y un código de motivo. Una coincidencia identifica el SAN correspondiente. Los destinos repetidos permanecen en filas separadas.

Compara IPv6 por su valor

La forma comprimida y la desarrollada de una misma IPv6 coinciden. Una IPv6 con IPv4 incorporada sigue siendo IPv6 y no coincide con un SAN IPv4 de cuatro bytes. No se admiten comodines IP ni prefijos de red.

Reutiliza los diagnósticos

JSON incluye los SAN extraídos y la cantidad de tipos ignorados. CSV exporta las filas con nombres de campo y códigos estables. Escapa las comillas y antepone un apóstrofo a las celdas que podrían interpretarse como fórmulas.

Alcance y límites de la comparación

Coincidir no equivale a ser fiable
No se verifica firma, cadena de confianza, caducidad, revocación, configuración TLS ni disponibilidad. Un certificado autofirmado o caducado puede contener el nombre correcto; el resultado no declara que sea seguro.
Solo identidades DNS e IP del SAN
No se recurre al Common Name. URI, correo, SRV y otros nombres alternativos se cuentan como ignorados. Sin SAN DNS/IP, un CN idéntico no sirve como cobertura.
Sin reparación automática del SAN
Los nombres DNS del SAN deben ser ASCII y no terminar en punto. El único asterisco debe ocupar toda la etiqueta izquierda. Un SAN Unicode, comodín parcial o IP incorrecta detiene todo el lote; esta política es más estricta que ignorar una entrada inválida.
Límites y errores explícitos
Cada campo activo admite 65 536 unidades UTF-16. Se permiten hasta 100 SAN y 100 destinos no vacíos. Las líneas vacías se omiten. Los destinos incorrectos se registran individualmente; una fuente errónea impide exportar.
Sin política de sufijos públicos
*.com se evalúa únicamente mediante la regla de nombres descrita. Coincidir no significa que una autoridad pueda emitir ese certificado. No hay lista de sufijos públicos, simulación de navegadores ni consulta DNS.
Un certificado por operación
No se reciben cadenas, CSR, archivos DER, claves privadas ni fuentes URL. Ejemplo y borrar muestran una vista previa con cantidades. Una acción de deshacer restaura tanto las entradas como el resultado anterior.

Verificar nombre de host: preguntas

¿Por qué mi certificado SSL no coincide con mi dominio?

Puede faltar el nombre en el SAN, existir un comodín de otro nivel o haberse escrito una IP como DNS. Revisa el destino normalizado y el motivo. Esta herramienta no comprueba qué certificado está enviando ahora el servidor.

¿Qué es un certificado comodín?

Es un certificado con un patrón DNS como *.example.com. En este comparador, el asterisco sustituye una sola etiqueta izquierda. Una extensión SAN puede combinar ese patrón con nombres exactos y direcciones IP.

¿Qué limitaciones tienen los comodines en SAN?

Se permite un solo asterisco como etiqueta izquierda completa. No cubre la raíz ni varios niveles. www*.example.com y *.*.example.com son entradas incorrectas, no expresiones glob admitidas.

¿Un SAN de dirección IP puede usar un comodín?

No. Un SAN IP contiene una dirección IPv4 o IPv6 exacta. IP:192.0.2.* es incorrecto. Un valor numérico dentro de DNS tampoco sustituye el tipo IP.

¿Qué significa “No subject alternative names present”?

El certificado no aporta el SAN necesario para esta comparación. Aquí no se usa el Common Name como sustituto. Debes disponer del SAN DNS o IP adecuado, en vez de desactivar la verificación del nombre.

¿Te queda alguna duda?

Revisa los nombres antes de cambiar la configuración

Usa «Verificar nombre de host» con el nombre exacto solicitado por el cliente, revisa el SAN coincidente y guarda el informe antes de sustituir el certificado.