SSL / TLS / Certificados

validação do hostnamecom o motivo de cada resultado

Compare uma lista SAN ou um certificado PEM com nomes de host e endereços IP, um destino por linha.

validação do hostname

Lista SAN ou certificado PEM

Hostnames e IPs de destino

Relatório de cobertura de nomes

As entradas ficam neste navegador. O certificado não é enviado e nenhum destino é acessado.

Origem e opções do relatório

SAN: DNS:nome, IP:endereço ou IP Address:endereço. Destinos: um hostname ou IP sem complementos por linha.

Até 100 SANs e 100 destinos; 65.536 caracteres por campo. Exibição de 50 linhas por vez.

Somente cobertura de nomes. Sem fallback CN ou verificações de confiança, validade, revogação e sufixo público.

Entrada alterada. Compare novamente antes de exportar.

A validação do hostname ajuda a separar SAN ausente, curinga em outro nível e destino digitado incorretamente. Ver um domínio conhecido no assunto do certificado não basta: a identidade solicitada precisa aparecer no tipo certo de SAN.

O exemplo reúne correspondências, nomes não cobertos e uma entrada inválida. Assim, uma URL colada por engano não é tratada como um subdomínio válido que apenas ficou fora do certificado.

Por que fazer a validação do hostname

Veja o limite do asterisco

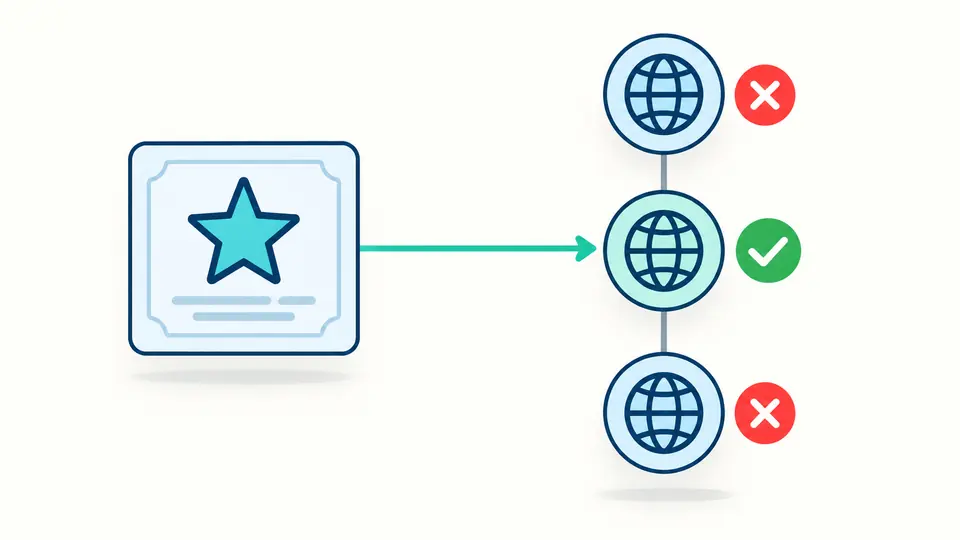
Na validação do hostname, *.example.com cobre exatamente um rótulo adicional. api.example.com corresponde, mas example.com e deep.api.example.com não correspondem a esse curinga sozinho. Um SAN exato pode cobri-los separadamente.

Um curinga alcança um único nível marcado como correto, enquanto a raiz e um nível mais profundo recebem um X

Não misture DNS e IP

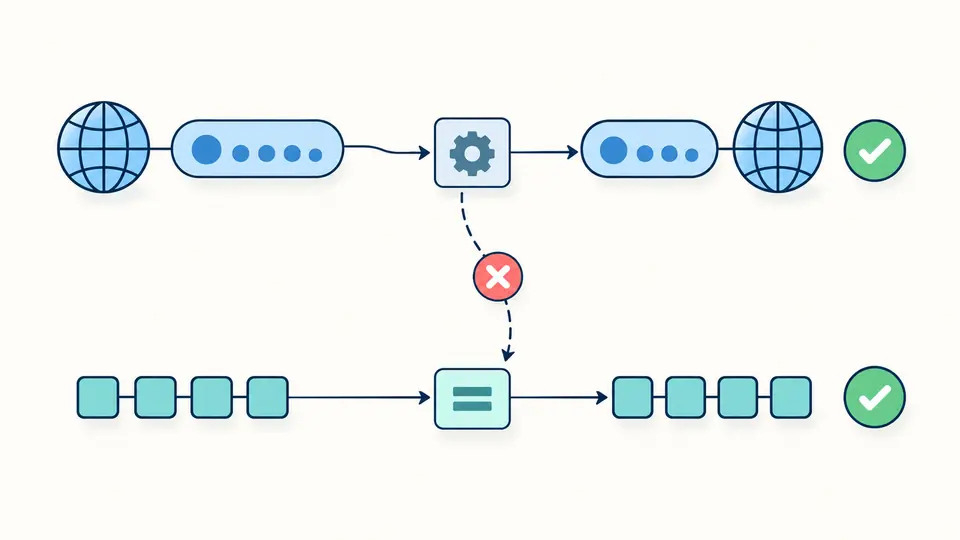
DNS:192.0.2.1 não substitui IP:192.0.2.1. Um endereço IP segue a comparação de tipo IP. Nomes de domínio internacionalizados são convertidos para ASCII e o relatório mostra o valor realmente usado.

Uma identidade de domínio é normalizada e uma IP segue uma comparação separada; a troca entre tipos é rejeitada

Confira a identidade antes do resultado

01

Escolha a origem certa

A lista exige DNS:, IP: ou IP Address: em cada item, separado por vírgula ou quebra de linha. O modo PEM aceita somente um bloco completo de certificado.

  • Trocar o modo preserva o conteúdo de ambas as origens. Nenhum certificado é escolhido automaticamente em uma cadeia.
02

Leia o destino normalizado

Use o nome ou IP sem protocolo, porta, caminho, colchetes ou identificador de zona IPv6. Um ponto final de DNS é removido na comparação.

  • Destinos Unicode usam UTS #46 não transicional. Os valores DNS do SAN já precisam ser A-labels ASCII.
03

Exporte o resultado atual

O modo automático espera 350 ms após editar. Ao desligá-lo, surge o botão; Ctrl/Cmd + Enter também executa a comparação. Qualquer alteração bloqueia a exportação antiga.

  • A tela mostra 50 linhas por vez. JSON e CSV incluem todos os destinos, inclusive os inválidos.

Evidências para cada destino

Mantenha a linha e a evidência

Cada destino conserva a entrada original, a linha física, o valor normalizado, o estado e o código do motivo. Quando há correspondência, o SAN usado é identificado. Destinos repetidos continuam em linhas separadas.

Compare IPv6 pelo valor

Uma IPv6 abreviada e sua forma expandida podem ser iguais. Uma IPv6 com IPv4 incorporado permanece IPv6 e não corresponde a um SAN IPv4 de quatro bytes. Não há curingas de IP ou comparação de prefixos de rede.

Leve o diagnóstico adiante

JSON inclui os SANs extraídos e a contagem de tipos ignorados. CSV fornece as linhas de destinos com campos e códigos estáveis. Aspas são escapadas e células com aparência de fórmula recebem um apóstrofo de proteção.

O alcance desta comparação

Correspondência não comprova confiança
Não são verificados assinatura, cadeia, validade, revogação, configuração TLS ou disponibilidade. Um certificado autoassinado ou expirado pode ter nomes compatíveis. O relatório não declara que ele é seguro.
Somente SAN de DNS e IP
Não há fallback para Common Name. URI, e-mail, SRV e outros formatos contam como ignorados. Sem SAN de DNS/IP utilizável, um CN igual não garante cobertura.
Sem corrigir o SAN automaticamente
DNS no SAN deve ser ASCII, sem ponto final. O asterisco precisa ocupar todo o rótulo mais à esquerda. SAN Unicode, curinga parcial e IP inválido interrompem o lote; é uma política mais rigorosa que ignorar um item inválido.
Limites e erros visíveis
Cada campo ativo aceita 65.536 unidades UTF-16, com até 100 SANs e 100 destinos não vazios. Linhas vazias são ignoradas. Um destino inválido fica registrado individualmente; uma origem inválida impede a exportação.
Sem política de sufixos públicos
*.com é avaliado apenas pela regra de nomes informada. Corresponder não significa que uma autoridade possa emitir esse certificado. Não há lista de sufixos públicos, simulação de navegadores ou consulta DNS.
Um certificado por vez
Cadeias, CSR, arquivos DER, chaves privadas e obtenção por URL ficam fora do escopo. Exemplo e limpar mostram uma prévia com quantidades. Um desfazer restaura as entradas e o resultado juntos.

Validação do hostname: dúvidas

É possível emitir um certificado para vários nomes de domínio?

Sim, um certificado SAN pode reunir várias identidades na extensão subjectAltName, sujeito às regras da autoridade emissora. Esta ferramenta não emite certificados: compara cada destino com os SANs do tipo apropriado que você fornecer.

O que é um certificado curinga?

É um certificado que usa um padrão DNS como *.example.com. Aqui, o asterisco representa somente um rótulo à esquerda. A mesma extensão SAN pode conter também nomes exatos e endereços IP.

O curinga cobre também o domínio raiz?

Não sozinho. *.example.com não cobre example.com. É necessário um item DNS:example.com separado. Compare a raiz e o subdomínio como destinos distintos.

Um SAN de endereço IP pode conter curinga?

Não. O SAN IP representa um endereço IPv4 ou IPv6 exato. IP:192.0.2.* é inválido. Uma sequência numérica em DNS também não substitui a identidade do tipo IP.

O que significa “No subject alternative names present”?

O certificado não fornece o SAN necessário para a comparação. O Common Name não é usado como substituto. Use um certificado com o SAN DNS ou IP correto, em vez de desativar a verificação do nome.

Ficou alguma dúvida?

Confira os nomes antes de alterar a configuração

Faça a validação do hostname com o nome exato solicitado pelo cliente, confira o SAN correspondente e salve o relatório antes de alterar o certificado ou o serviço.