SSL / TLS / Certificats

vérification du nom d'hôteavec le motif de correspondance

Comparez une liste SAN ou un seul certificat PEM à des noms d'hôtes et adresses IP, une cible par ligne.

vérification du nom d'hôte

Liste SAN ou certificat PEM

Noms d'hôtes et IP cibles

Rapport de couverture des noms

Les entrées restent dans ce navigateur. Aucun certificat n'est envoyé et aucune cible n'est contactée.

Source et options du rapport

SAN : DNS:nom, IP:adresse ou IP Address:adresse. Cibles : un nom ou une IP seule par ligne.

100 SAN et 100 cibles maximum ; 65 536 caractères par champ. Affichage par 50 lignes.

Noms uniquement. Aucun repli CN ni contrôle de confiance, expiration, révocation ou suffixe public.

Entrée modifiée. Comparez à nouveau avant d'exporter.

La vérification du nom d'hôte aide à distinguer un nom absent du SAN, un joker trop limité et une cible mal saisie. Un domaine familier dans le sujet du certificat ne suffit pas : il faut une identité SAN du bon type.

L'exemple réunit des correspondances, des noms non couverts et une entrée invalide. Une URL collée par erreur reste ainsi distincte d'un sous-domaine valide mais non couvert.

Pourquoi la vérification du nom d'hôte compte

Voir où s'arrête le joker

La vérification du nom d'hôte interprète *.example.com comme un seul label supplémentaire. api.example.com correspond, mais ni example.com ni deep.api.example.com ne correspondent à ce joker seul. Un autre SAN peut les couvrir explicitement.

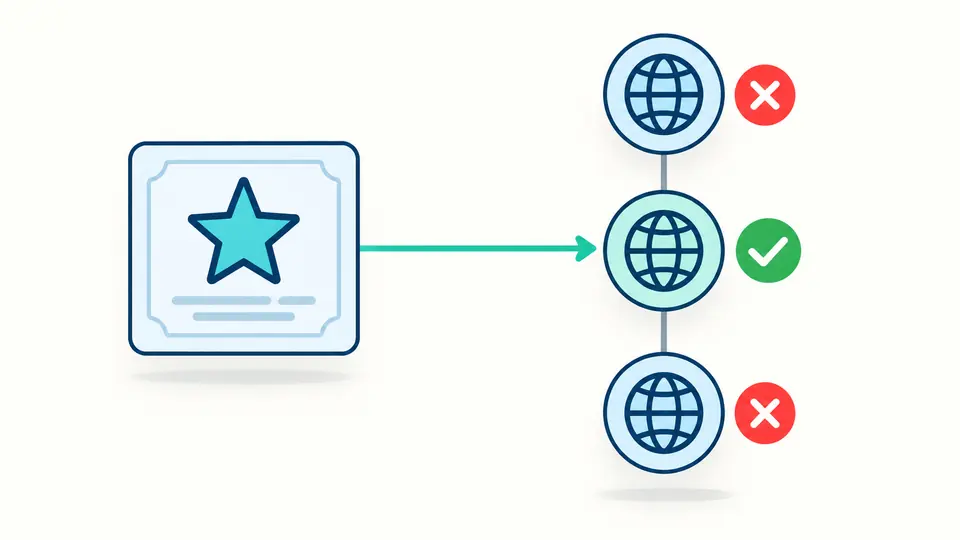
Un joker rejoint un seul niveau validé ; la racine et un niveau plus profond portent une croix

Séparer les identités DNS et IP

DNS:192.0.2.1 ne remplace pas IP:192.0.2.1. Les adresses suivent la comparaison IP. Les domaines internationalisés sont convertis en ASCII avant comparaison et leur forme normalisée reste visible.

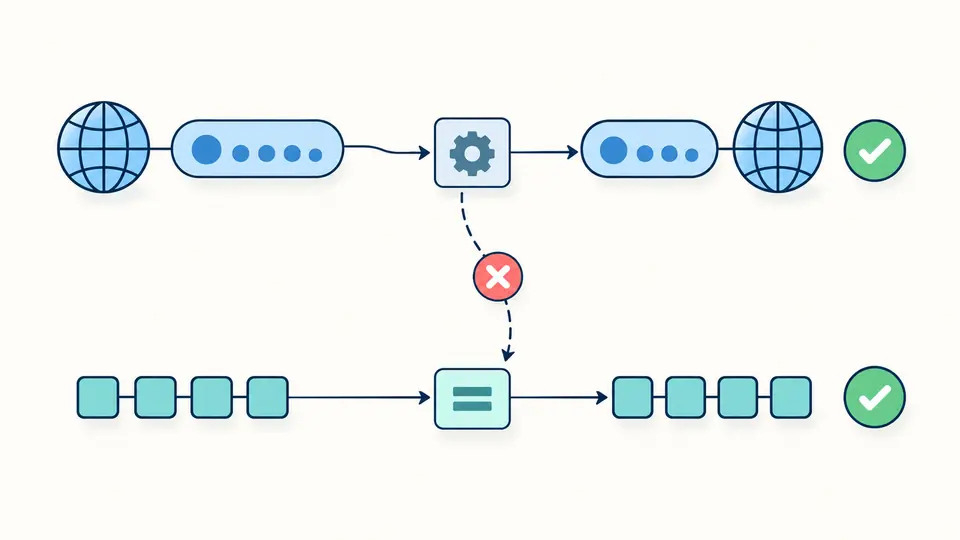
Une identité de domaine est normalisée, une IP suit un test d'égalité distinct ; le passage entre types est refusé

Vérifier le type avant le résultat

01

Choisir la bonne source

Dans une liste, chaque valeur porte DNS:, IP: ou IP Address:. Séparez les entrées par une virgule ou un retour à la ligne. Le mode PEM accepte un seul bloc de certificat complet.

  • Les deux sources conservent leur contenu lors du changement de mode.
02

Lire la cible normalisée

Saisissez un nom ou une IP sans protocole, port, chemin, crochets ni identifiant de zone IPv6. Un point DNS final est retiré pour la comparaison.

  • Les cibles Unicode utilisent UTS #46 non transitionnel. Les noms DNS du SAN doivent déjà être des A-labels ASCII.
03

Exporter le rapport à jour

Le mode automatique attend 350 ms après une modification. Désactivez-le pour afficher le bouton ou utilisez Ctrl/Cmd + Enter. Toute modification bloque immédiatement l'export de l'ancien résultat.

  • L'écran affiche 50 lignes à la fois ; JSON et CSV comprennent toutes les cibles, même invalides.

Une preuve pour chaque cible

Garder la ligne et le SAN correspondant

Chaque cible conserve son texte initial, son numéro de ligne physique, sa valeur normalisée, son état et un code de motif. Une correspondance indique le SAN retenu. Les doublons restent des lignes séparées.

Comparer la valeur des adresses IPv6

Une adresse compressée et sa forme développée peuvent être égales. Une IPv6 à IPv4 incorporée reste une IPv6 : elle ne correspond pas à un SAN IPv4 de quatre octets. Aucun joker IP ni préfixe réseau n'est comparé.

Réutiliser les résultats

JSON contient les SAN extraits et le nombre de types ignorés. CSV fournit les lignes de cibles avec des champs et codes stables. Les guillemets sont échappés et les cellules susceptibles d'être interprétées comme formules reçoivent une apostrophe protectrice.

Portée et limites de la comparaison

La correspondance ne prouve pas la confiance
Ni signature, chaîne de confiance, expiration, révocation, configuration TLS ou disponibilité du site ne sont vérifiées. Un certificat autosigné ou expiré peut porter le bon nom ; le rapport ne le déclare pas sûr.
Uniquement les SAN DNS et IP
Aucun repli sur le Common Name. Les URI, courriels, SRV et autres noms alternatifs sont comptés comme ignorés. Sans SAN DNS/IP exploitable, un CN identique ne fournit pas de couverture.
Pas de réparation du SAN
Les valeurs DNS du SAN doivent être ASCII, sans point final. Un unique joker doit occuper tout le label de gauche. Les SAN Unicode, jokers partiels et IP incorrectes bloquent le lot entier, politique plus stricte que l'ignorance d'une entrée invalide par un client.
Des limites mesurables
Chaque champ actif accepte 65 536 unités UTF-16. Limite de 100 SAN et 100 cibles non vides. Les lignes vides sont ignorées, les cibles invalides restent signalées individuellement ; une source incorrecte empêche l'export.
Pas de politique de suffixe public
*.com est évalué seulement selon la règle de nom annoncée. Une correspondance ne signifie pas qu'une autorité peut émettre ce certificat. Aucun contrôle de liste de suffixes publics, simulation de navigateur ou requête DNS.
Un seul certificat à la fois
Chaînes, CSR, fichiers DER, clés privées et récupération par URL sont hors périmètre. Exemple et effacement passent par un aperçu avec quantités. Une annulation après application restaure ensemble les entrées et le résultat.

Vérification du nom d'hôte : questions

Qu'est-ce qu'un certificat SAN multi-domaine ?

Un certificat multi-domaine réunit plusieurs identités dans l'extension SAN. Des noms DNS exacts, des motifs génériques et des adresses IP peuvent y coexister. Chaque cible est comparée aux entrées de son type.

Quelle différence entre un certificat SAN et un certificat wildcard ?

SAN est l'extension qui contient les noms. Un certificat wildcard y utilise un motif DNS avec étoile, tel que *.example.com. Les deux notions ne s'excluent donc pas ; une liste SAN peut mélanger motifs et noms exacts.

Le joker couvre-t-il aussi le domaine racine ?

Non, *.example.com ne couvre pas example.com. Il faut une entrée DNS:example.com distincte. Vérifiez séparément la racine et le sous-domaine pour repérer un oubli.

Une adresse IP dans le SAN peut-elle contenir un joker ?

Non. Le SAN IP représente une adresse précise, IPv4 ou IPv6. IP:192.0.2.* est invalide. Une chaîne numérique dans une entrée DNS ne remplace pas non plus une identité IP.

Que signifie « No subject alternative names present » ?

Le certificat ne fournit pas le SAN nécessaire au contrôle. Le Common Name ne sert pas de remplacement ici. Il faut un certificat avec le SAN DNS ou IP approprié, plutôt que désactiver le contrôle du nom.

Une autre question ?

Contrôler les noms avant la configuration

Effectuez la vérification du nom d'hôte avec le nom exact demandé par le client, examinez le SAN correspondant puis conservez le rapport avant de modifier le certificat.