01
明确选择输入来源
SAN 检查接受带 DNS:、IP: 或 IP Address: 前缀的项目,以换行或逗号分隔。PEM 模式只接受一个完整证书区块。
- 切换输入模式会保留各自内容;证书链不会自动选第一张。
SSL / TLS / 证书
输入 SAN 列表或单张 PEM 证书,并按每行一个目标填写主机名或 IP 地址。
输入仅在当前浏览器处理,不上传证书,也不连接目标主机。
SAN 列表使用 DNS:名称、IP:地址或 IP Address:地址;目标每行填写一个裸主机名或 IP。
最多 100 条 SAN、100 个目标,每个输入框 65,536 个字符;结果每次显示 50 行。
仅核对名称覆盖,不回退 CN,不验证信任、有效期、吊销或公共后缀。
输入已改变,请重新匹配后导出。
遇到域名不匹配时,证书主机名匹配能帮助区分漏配 SAN、通配符层级错误和目标类型错误。证书主题中出现熟悉的域名,并不等于客户端请求的名称被证书覆盖。
示例把成功、未覆盖和非法目标放在同一份报告里。可以看到深层子域与包含协议的 URL 为什么得到不同结论,再决定应该修改证书内容还是修正输入。
证书主机名匹配将 *.example.com 解释为恰好一层非空标签:api.example.com 可以命中,example.com 和 deep.api.example.com 不会命中这个星号。额外的精确 SAN 仍可分别覆盖它们。
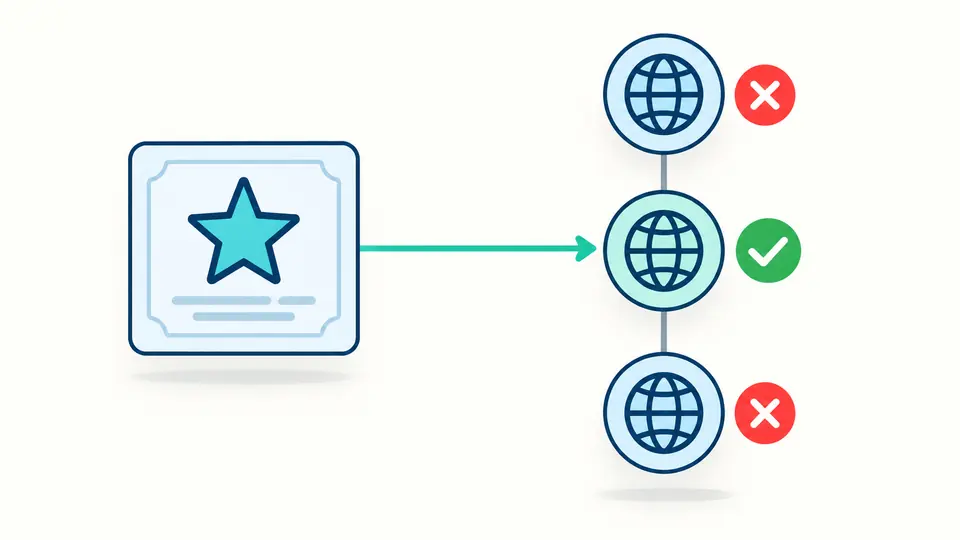
DNS:192.0.2.1 不能代替 IP:192.0.2.1。IP 地址证书必须含相应类型的 SAN;国际化域名目标则先转成 ASCII 形式,结果同时展示实际参与比较的名称。
SAN 检查接受带 DNS:、IP: 或 IP Address: 前缀的项目,以换行或逗号分隔。PEM 模式只接受一个完整证书区块。
目标只填裸主机名或裸 IP,不带协议、端口、路径、括号或 IPv6 区域标识。DNS 目标末尾的一个点会在比较时移除。
自动匹配会等待输入停顿 350 ms;关闭后显示匹配按钮,也可按 Ctrl/Cmd + Enter。输入改变后导出立即禁用。
每行记录原始目标、规范化名称、匹配状态与原因代码。成功时还显示命中的 SAN;重复目标不会被悄悄去重,便于与原清单逐行核对。
IPv6 的压缩与展开写法可以表示同一地址。IPv4 映射 IPv6 仍保持 IPv6 类型,不会与四字节 IPv4 SAN 混为一谈;不支持地址通配符或网段覆盖。
JSON 保存解析出的 SAN、忽略类型数量和完整结果。CSV 提供固定字段名与原因代码,正确转义引号,并为可能被表格软件当作公式的单元格加保护性单引号。
*.example.com 可以匹配 www.example.com 或 api.example.com,只替代最左侧的一层非空标签。它不会覆盖更深的 a.b.example.com;部分星号和多个星号会作为错误 SAN 拒绝。
现代服务身份核对使用 SAN 中的类型化名称。本工具只把 DNS SAN 用于域名、IP SAN 用于地址,不把主题里的 Common Name 当成补充候选。旧客户端的兼容行为不在模拟范围内。
可能是目标没有出现在 SAN 中、星号层级不符,或 IP 被写成 DNS 类型。先看规范化目标及逐行原因,再核对实际配置;本工具不能判断服务器当前发送的是不是你粘贴的这张证书。
单独的 *.example.com 不覆盖 example.com。要覆盖根域名,需要另有 DNS:example.com;分别输入两个目标可以检查是否遗漏。
不可以。IP SAN 表示一个精确 IPv4 或 IPv6 地址,例如 IP:192.0.2.1。IP:192.0.2.* 不合法,DNS:192.0.2.1 也不能代替正确的 IP 类型。
还有疑问?