01
确认 PEM 边界
粘贴一个 CERTIFICATE REQUEST 区块或选取本地 .csr 文件;证书和私钥的头部不同,工具不会猜测类型。
证书请求检查
先检查已有请求;只有需要新密钥对时,才切换到测试生成模式。
粘贴 CSR 或载入示例。
CSR 解码在浏览器本地进行;测试密钥只在隔离沙箱内生成。
文件仅在本地读取;替换已有输入前会先确认。 单份 PEM 请求,最多 256 KiB。
粘贴 CSR 或载入示例。
提交证书请求前做一次 CSR 解码,可发现漏填的 SAN、拼错的 CN 或损坏的签名。报告分别列出申请的名称和自签名核验结果,避免把字段能读取误认为请求已经有效。 证书签名请求的字段、CSR 解析结果与 CSR 公钥检查都在报告中,不需要在线上传。
看清请求字段,生成的私钥留在隔离区域。
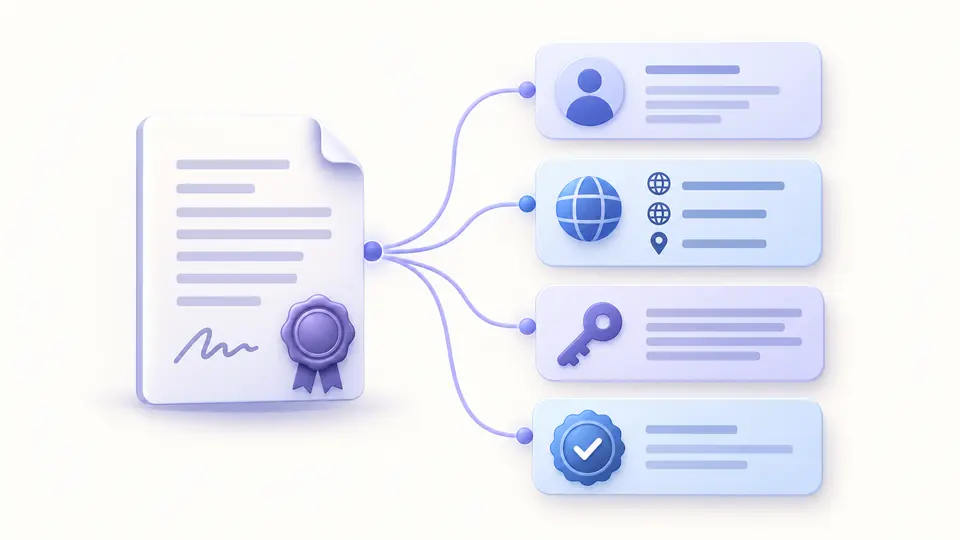
CSR 解码留在普通页面,测试生成在沙箱框架内完成。私钥只从框架内下载,不进入外围页面的状态或 DOM。
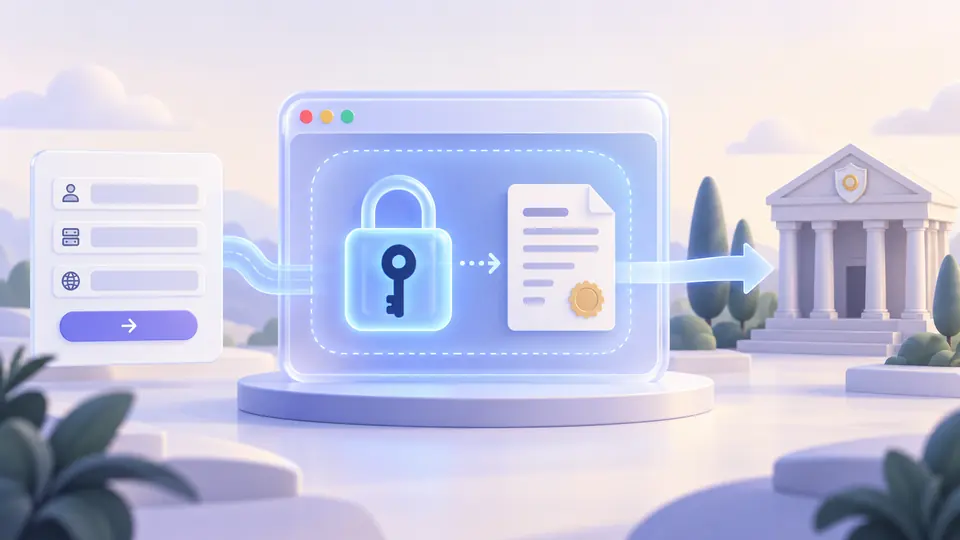
PEM 文本能读出字段,却不代表请求能通过签名核验。
粘贴一个 CERTIFICATE REQUEST 区块或选取本地 .csr 文件;证书和私钥的头部不同,工具不会猜测类型。
CSR 解码将自签名与字段清单分开。通过只能说明请求字节未被篡改,不能证明域名所有权。
测试生成会把 CN 自动加入 DNS SAN。离开生成模式或刷新前,务必下载私钥;内存里的副本不能恢复。
只根据请求本身计算,不联系证书颁发机构。
CSR 解码分别展示 CN 等主题字段,以及 extensionRequest 中申请的 DNS 和 IP SAN。
CSR 解码用请求内的公钥验证签名,并区分失败与算法未支持。
CSR 解码和手动测试生成共用一页;生成只提供 RSA 2048 或 EC P-256,均使用 SHA-256。 CSR 在线生成仅供测试,不替代目标主机上的生产密钥管理。
可以在主题字段和 SAN 列表核对域名与组织。此 CSR 解码还显示公钥类型和请求签名状态。
因为证书与私钥要配套使用;丢失私钥后,仅凭 CSR 无法恢复它,需要重新生成密钥对和请求。
需用原密钥重新生成含 SAN 的请求;只修改现有 CSR 文本会破坏签名。测试模式会默认把 CN 加入 DNS SAN。
先检查完整 PEM 头尾和 Base64 正文。工具会在格式错误时给出输入位置,不会把证书当成 CSR。
公用名通常填准备申请证书的完整主机名;还要在 DNS SAN 中列出需要覆盖的名称,不能只依赖 CN。
有需要改进处理的 CSR 示例吗?