01
PEM 경계 확인
CERTIFICATE REQUEST 블록 하나를 붙여 넣거나 로컬 .csr 파일을 고르세요. 인증서와 개인 키의 헤더는 거부됩니다.
인증서 요청 확인
기존 요청을 먼저 확인하고 새 키 쌍이 필요할 때만 테스트 생성 모드로 전환하세요.
CSR을 붙여 넣거나 예시를 불러오세요.
CSR 디코딩은 브라우저에서 처리하며 테스트 개인 키는 격리된 프레임에만 있습니다.
파일은 로컬에서만 읽고 기존 입력을 바꾸기 전에 확인합니다. PEM 요청 하나, 최대 256 KiB.
CSR을 붙여 넣거나 예시를 불러오세요.
CA에 제출하기 전에 CSR 디코더로 SAN 누락, CN 오타, 손상된 서명을 찾을 수 있습니다. 읽을 수 있는 필드와 요청에 포함된 공개 키로 검증한 서명 상태를 따로 보여 줍니다.
요청한 이름을 살피고 생성한 개인 키는 격리된 공간에 둡니다.
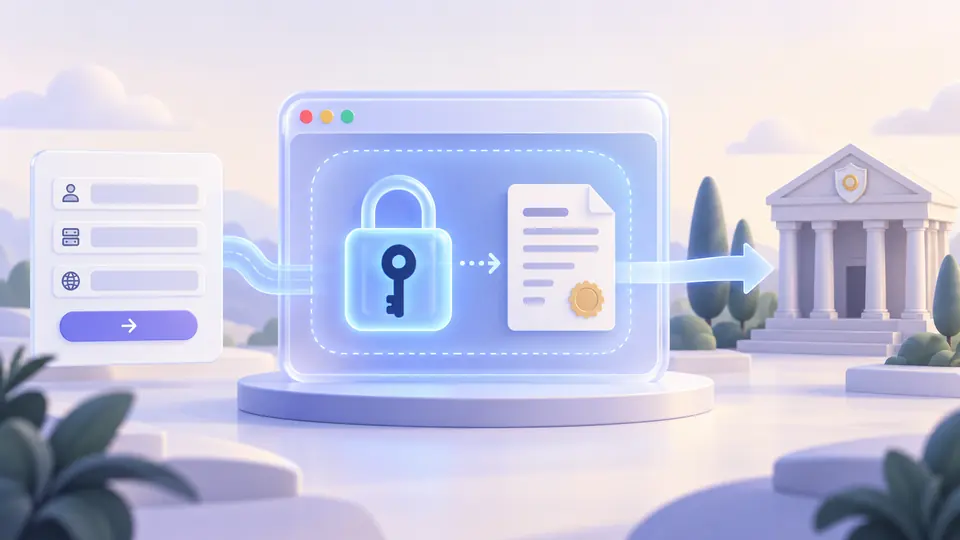
CSR 디코더는 일반 페이지에서 작동하지만 테스트 생성은 샌드박스에서 실행됩니다. 개인 키는 그 안에서만 다운로드하며 바깥 페이지로 보내지 않습니다.
PEM을 읽을 수 있어도 서명이 올바르다는 뜻은 아닙니다.
CERTIFICATE REQUEST 블록 하나를 붙여 넣거나 로컬 .csr 파일을 고르세요. 인증서와 개인 키의 헤더는 거부됩니다.
CSR 디코더의 자체 서명 결과는 필드 목록과 별개입니다. 통과는 요청의 무결성만 뜻하며 도메인 소유권을 증명하지 않습니다.
테스트 생성은 CN을 DNS SAN에 자동으로 넣습니다. 모드를 떠나거나 새로고침하기 전에 개인 키를 저장하세요. 메모리의 키는 복구할 수 없습니다.
인증기관에 연결하지 않고 요청 자체를 분석합니다.
CSR 디코더는 CN 같은 주체 필드와 extensionRequest의 DNS·IP SAN을 구분합니다.
CSR 디코더는 요청 안의 공개 키로 서명을 검증하고 실패와 미검증을 구별합니다.
CSR 디코더와 같은 페이지에서 RSA 2048 또는 EC P-256 테스트 요청을 수동으로 생성합니다.
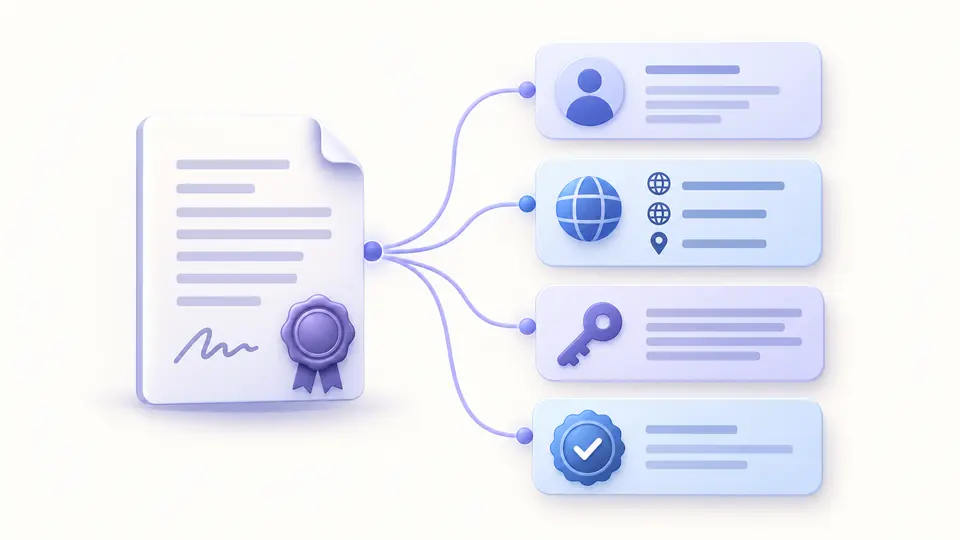
CSR에는 주체, 공개 키, 요청한 SAN과 자체 서명이 들어 있습니다. 이 CSR 디코더는 해당 필드를 나눠 보여 줍니다.
제출 전에 CN과 SAN, 공개 키 길이와 서명 상태를 확인하세요. CSR 디코더는 실제 자체 서명을 검사합니다.
기존 CSR만으로 개인 키를 복구할 수 없습니다. 새 키 쌍과 CSR을 생성해야 하므로 생성 직후 안전하게 보관하세요.
필요한 이름을 넣어 새 요청을 생성하세요. 이미 서명한 CSR의 텍스트만 고치면 서명이 깨집니다.
네. CSR 디코더는 요청 안의 공개 키로 서명을 확인하며 지원하지 않는 알고리즘은 미검증으로 표시합니다.
이 도구에서 더 잘 처리해야 할 CSR 사례가 있나요?