01
확장자 대신 실제 내용을 읽습니다
DER 파일은 바이트로 읽고, 텍스트는 완전한 PEM 또는 패딩이 맞는 Base64로 처리합니다. 파일 열기, 예제, 지우기는 변경 전후 바이트 수를 미리 보여 주며 적용 후 한 번 되돌릴 수 있습니다.
SSL / TLS Certificates
PEM 또는 Base64 인증서 한 장을 붙여넣거나 로컬 DER 파일을 여세요. 파싱은 신뢰 검증이 아닙니다.
신뢰 미검증: 서명, 체인, 폐기 상태와 호스트 이름을 확인하지 않습니다.
인증서를 입력하세요.
인증서 데이터는 이 브라우저에서 처리하며 업로드나 인증서 조회를 하지 않습니다.
인증서 한 장. 입력 ≤128 KiB, DER ≤64 KiB. 알림 기준은 0–3650일.
날짜는 분석 당시 브라우저 시계의 UTC 스냅샷입니다. 다시 분석하면 갱신됩니다.
인증서를 입력하세요.
갱신한 인증서 파일이 여러 개라면 이름만 보고 배포하기 어렵습니다. 인증서 디코더로 일련번호와 발급자를 먼저 비교하면 어떤 파일을 확인하고 있는지 알 수 있습니다.
SSL 인증서 분석에서 날짜가 정상이라고 나와도 서버가 안전하다는 뜻은 아닙니다. 인증서 유효기간 안에 있더라도 서명, 발급 경로 또는 호스트 이름은 별도의 검증이 필요합니다.
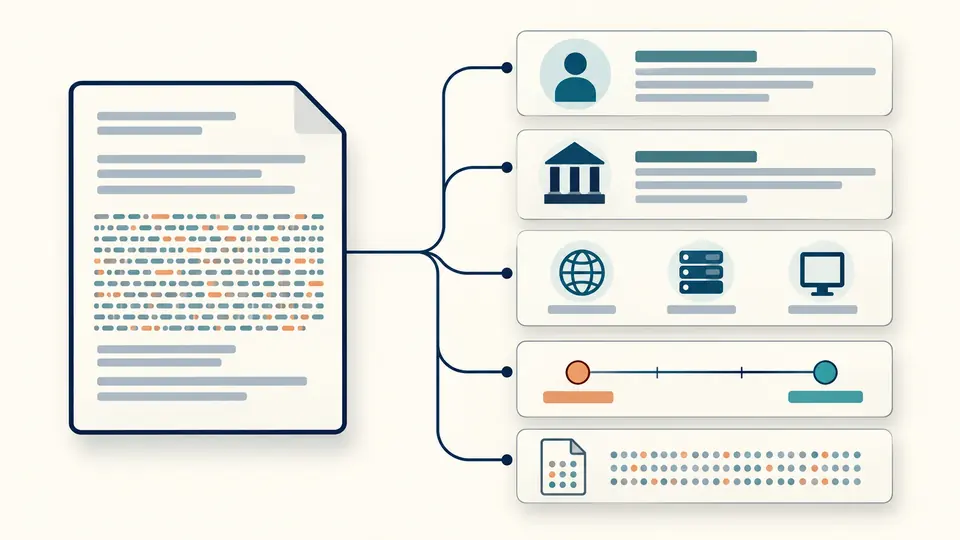
인증서 디코더는 주체, 발급자, SAN과 확장을 나누어 보여 줍니다. 해석하지 못한 확장에도 OID, critical 표시와 원본 바이트가 남으므로 누락된 정보 없이 추가 분석할 수 있습니다.
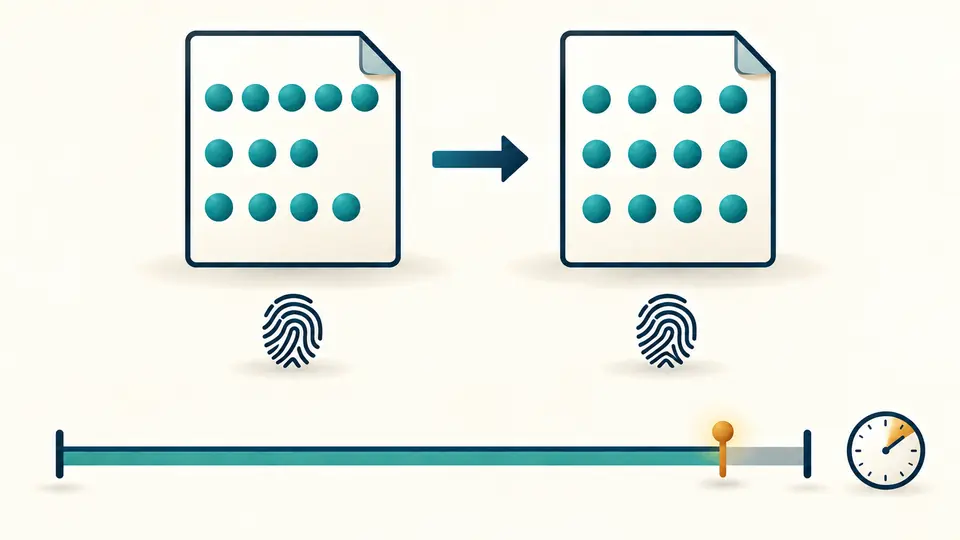
PEM 인증서의 줄바꿈을 바꿔도 DER 바이트는 그대로입니다. 결과를 64자 줄로 정리해 내보내며 인증서 지문도 유지됩니다. 옆의 날짜 정보는 현재 시각과 선언된 기간을 비교한 별도 결과입니다.
DER 파일은 바이트로 읽고, 텍스트는 완전한 PEM 또는 패딩이 맞는 Base64로 처리합니다. 파일 열기, 예제, 지우기는 변경 전후 바이트 수를 미리 보여 주며 적용 후 한 번 되돌릴 수 있습니다.
자동 모드는 편집을 멈춘 뒤 350 ms 후 실행합니다. 끄면 분석 버튼이 나타나며 Ctrl/Cmd+Enter도 지원합니다. 기본 30일인 알림 기준을 바꾸면 이전 결과는 다시 계산할 때까지 내보낼 수 없습니다.
필드 보기는 계산 시각과 모든 확장을 포함한 JSON 보고서를 복사하거나 저장합니다. PEM 보기는 원본 DER의 텍스트 표현을 제공합니다. 입력이 바뀌면 복사와 다운로드가 즉시 비활성화됩니다.
주체와 발급자의 이름 속성을 펼쳐 볼 수 있고 반복 속성도 보존합니다. SAN은 DNS, IP, 이메일, URI 유형을 함께 표시합니다. 실제 호스트 이름이 일치하는지는 판정하지 않습니다.
아직 유효하지 않음, 기간 안, 만료 임박, 만료됨을 구분합니다. 남은 날짜는 음수일 수도 있습니다. 브라우저 시계로 분석 시점에 계산하므로 나중의 상태가 필요하면 다시 실행하세요.
SAN, 기본 제약, 키 용도, 확장 키 용도와 키 식별자의 지원 형식을 해석합니다. 모르는 형식은 미해석으로 표시하고 원본 16진수 값을 남깁니다. critical 표시를 확인하는 것과 정책을 검증하는 것은 다릅니다.
SHA-256을 우선 표시하고 기존 시스템 비교용 SHA-1도 제공합니다. 공개 키나 PEM 문자열 대신 인증서 전체 바이트를 해시합니다. 긴 목록을 나누어 표시해도 JSON에는 모든 항목이 포함됩니다.
DER은 바이너리 인증서이고 PEM은 같은 바이트를 Base64와 CERTIFICATE 헤더로 감싼 텍스트입니다. 로컬 파일을 읽거나 PEM과 패딩이 맞는 Base64를 붙여넣을 수 있습니다. 줄바꿈만 바뀌면 지문은 같습니다.
전체 DER 인증서 바이트로 SHA-256과 SHA-1을 계산합니다. 공개 키만 해시하거나 PEM 텍스트를 해시하는 방식과 다릅니다. 비교할 때는 양쪽이 같은 알고리즘으로 계산한 인증서 지문인지 확인하세요.
SAN, 기본 제약, 키 용도, 확장 키 용도, 키 식별자 등이 들어갈 수 있습니다. 여기서는 지원하는 형식만 구조화하고 나머지도 OID, critical 표시, 원본 값으로 남깁니다. 확장 정책의 유효성을 판단하지는 않습니다.
아닙니다. 디코딩은 인증서에 적힌 값을 읽는 작업입니다. 서명과 신뢰 저장소, 발급 경로 및 폐기 상태를 확인하지 않으므로 기간 안으로 표시되어도 신뢰는 미검증 상태입니다.
지원하지 않습니다. CSR은 발급 요청이고 체인은 여러 인증서를 담습니다. 이 페이지는 X.509 인증서 한 장을 대상으로 합니다. 체인을 개별 파일로 나눈 뒤 각각 확인하세요.
개인 키는 인증서와 다른 객체여서 거부합니다. 필드를 확인하는 데 개인 키는 필요하지 않습니다. 인증 기관에서 받은 공개 인증서를 사용하세요. PFX처럼 키를 담을 수 있는 컨테이너도 받지 않습니다.
보고서에 예상과 다른 결과가 있나요?