SSL / TLS Certificates

Zertifikat-DecoderFelder lesen, Vertrauen getrennt beurteilen

Ein PEM-Zertifikat einfügen oder eine lokale DER-Datei öffnen. Das Auslesen ist keine Vertrauensprüfung.

Zertifikat-Decoder

Zertifikatseingabe

Ausgelesenes Ergebnis

Vertrauen ungeprüft: keine Signatur-, Ketten-, Widerrufs- oder Hostname-Prüfung.

Geben Sie ein Zertifikat ein.

Zertifikatsdaten bleiben in diesem Browser; kein Upload und keine Zertifikatsabfrage.

Leseoptionen

Ein Zertifikat. Eingabe ≤128 KiB; DER ≤64 KiB. Warnfrist: 0–3650 Tage.

UTC-Momentaufnahme der Browseruhr beim Einlesen. Erneutes Lesen aktualisiert die Werte.

Geben Sie ein Zertifikat ein.

Der Zertifikat-Decoder hilft, wenn nach einer Erneuerung mehrere ähnlich benannte Dateien vorliegen. Seriennummer, Aussteller und Subject zeigen, welche Datei Sie tatsächlich vor sich haben.

Sie können ein X.509-Zertifikat anzeigen, ohne aus einem passenden Datum auf eine sichere Verbindung zu schließen. Für die Gültigkeit einer Verbindung zählen zusätzlich Signatur, Vertrauenskette, Widerruf und Hostname.

Was der Zertifikat-Decoder sichtbar macht

Auch unbekannte Erweiterungen behalten

Der Zertifikat-Decoder gruppiert Identität, SAN und Erweiterungen. Jede Erweiterung behält ihre OID, das critical-Merkmal und die Rohbytes. Fehlende Interpretation wird ausdrücklich angezeigt, statt das Feld wegzulassen.

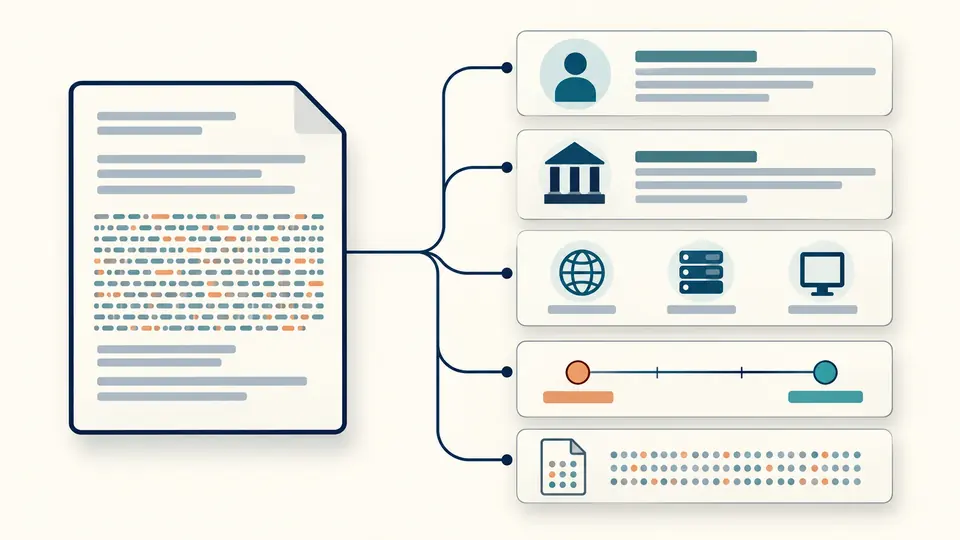
Ein codiertes Zertifikat verzweigt sich in Karten für Namen, alternative Namen und Zeitangaben.

Neue Zeilen, dieselben Zertifikatsbytes

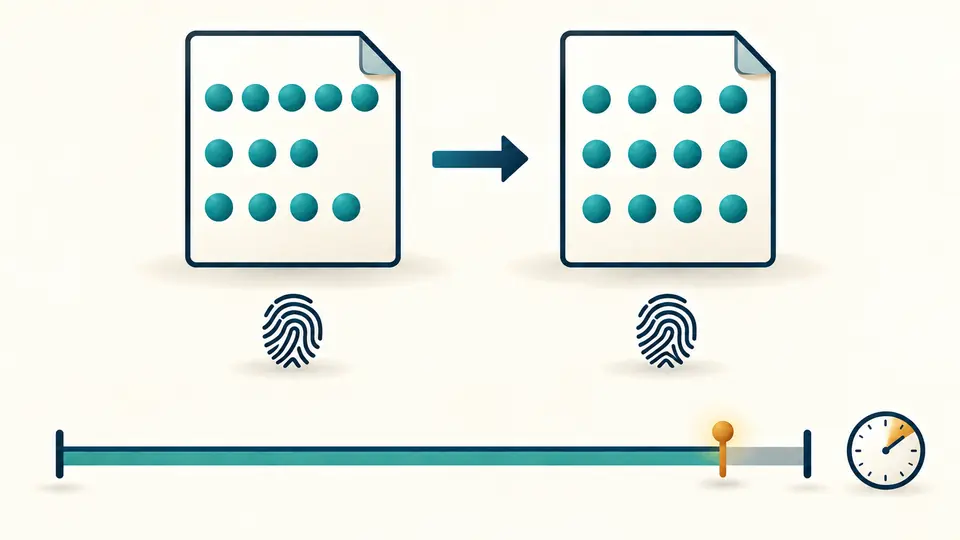
PEM umschließt die DER-Bytes mit Base64 und Kopfzeilen. Die Ausgabe verwendet 64 Zeichen je Zeile. Der Fingerprint des Zertifikats ändert sich dadurch nicht; das Zeitfenster wird unabhängig davon als Momentaufnahme berechnet.

Dieselben Zertifikatsdaten werden in gleichmäßige Textzeilen umgeordnet, daneben eine Gültigkeitsachse.

Format und Berechnungszeitpunkt auseinanderhalten

01

Den Inhalt entscheiden lassen

DER-Dateien werden binär gelesen. Text darf ein vollständiger PEM-Block oder korrekt aufgefülltes Base64 sein. Beim Ersetzen durch Datei, Beispiel oder Leeren zeigt eine Vorschau die alten und neuen Bytezahlen. Ein Rückgängigmachen bleibt möglich.

02

Den Zeitpunkt steuern

Automatisch wird nach 350 ms ohne Eingabe neu gelesen. Schalten Sie die Automatik aus, erscheint der Hauptbutton; Ctrl/Cmd+Enter funktioniert ebenfalls. Eine Änderung der voreingestellten Warnfrist von 30 Tagen sperrt den alten Export.

03

Das passende Ergebnis auswählen

Die Feldansicht exportiert JSON mit Berechnungszeitpunkt und Fingerprints. Die PEM-Ansicht exportiert die unveränderten DER-Bytes in einer sauberen Texthülle. Solange Eingaben neuer als das Ergebnis sind, bleiben Kopieren und Download gesperrt.

Namen, Zeitfenster und Erweiterungen im Zusammenhang

Subject und Issuer aufklappen

Namensattribute und wiederholte Werte bleiben erhalten. SAN-Einträge erscheinen mit Typ, etwa DNS, IP, E-Mail oder URI. Eine Wildcard- oder Hostname-Prüfung wird daraus nicht abgeleitet.

Vier zeitliche Zustände

Noch nicht gültig, innerhalb der angegebenen Daten, bald ablaufend und abgelaufen werden getrennt angezeigt. UTC-Daten und verbleibende Tage beziehen sich auf die Browseruhr beim Einlesen. Negative Tage bedeuten, dass das Enddatum überschritten ist.

Struktur und Rohwerte nebeneinander

SAN, Basic Constraints, Key Usage, Extended Key Usage und unterstützte Formen der Schlüsselkennungen erhalten strukturierte Werte. Unbekannte Formen behalten OID, critical und Hexdaten. Ein sichtbares kritisches Feld gilt damit noch nicht als ausgewertet.

Fingerprints über vollständiges DER

SHA-256 steht zuerst; SHA-1 dient dem Abgleich älterer Bestände. Gehasht werden alle Zertifikatsbytes, weder nur der öffentliche Schlüssel noch der PEM-Text. Lange Gruppen erscheinen abschnittsweise, JSON enthält trotzdem alle Einträge.

Grenzen der Auswertung

Keine Aussage über Echtheit
Signatur, Vertrauenskette, Widerruf und Hostname werden nicht geprüft. Vertrauen bleibt immer ungeprüft. Gleiche Subject- und Issuer-Namen beweisen keine überprüfte Selbstsignatur.
Genau ein Zertifikat
Eingaben sind auf 128 KiB, decodiertes DER auf 64 KiB begrenzt. Mehrere PEM-Blöcke, private Schlüssel, CSRs, PFX/P12 und P7B werden abgewiesen. Eine Kette muss vorher in einzelne Zertifikate zerlegt werden.
Keine Abfragen oder Erneuerung
AIA- und CRL-Adressen bleiben Text. Es gibt keinen Serverabruf, keine Anfrage an Widerrufsdienste und keine Überwachung oder automatische Erneuerung. Eine lokale Datei belegt nicht die aktuelle Serverkonfiguration.
Formatieren ändert keine signierten Felder
PEM neu umbrechen ändert weder SAN noch Ablaufdatum. Solche Änderungen erfordern eine neue Ausstellung. Beschädigte Signaturen lassen sich durch Formatieren nicht reparieren.
Nicht jede Erweiterung ist interpretierbar
Unbekannte OIDs und nicht unterstützte Formen bleiben als Hexdaten verfügbar. Das ist kein allgemeiner ASN.1-Policyprüfer. Abgeschnittenes DER, ungültige Längen und angehängte Daten führen zum Fehler.

Fragen zum Zertifikat-Decoder

Lässt sich ein DER-Zertifikat direkt lesen?

Ja, über „Lokale Datei öffnen“. DER ist binär und wird als Bytefolge gelesen; PEM oder korrekt aufgefülltes Base64 können Sie auch einfügen. Die Dateiendung ist nur ein Hinweis, ausschlaggebend ist der Inhalt.

Wieso erscheint bei einer eingefügten Kette nur ein Zertifikat?

Einige Werkzeuge wählen nur den ersten Block. Hier wird eine Eingabe mit mehreren Zertifikaten ausdrücklich abgewiesen, damit kein Teil unbemerkt fehlt. Zerlegen Sie die Kette und betrachten Sie jeweils eine Datei.

Worin unterscheiden sich Fingerprints mit SHA-256 und SHA-1?

Beide Werte identifizieren die vollständigen DER-Bytes mit unterschiedlichen Hashverfahren. Nutzen Sie bevorzugt SHA-256; SHA-1 ist für den Abgleich mit älteren Systemen vorhanden. Vergleichen Sie auf beiden Seiten denselben Algorithmus.

Prüft das Dekodieren auch die Echtheit des Zertifikats?

Nein. Das Auslesen zeigt die enthaltenen Angaben. Es ersetzt weder die Signaturprüfung noch die Verarbeitung der Ausstellerkette mit einem passenden Vertrauensspeicher. Auch ein Datum innerhalb des Zeitfensters lässt das Vertrauen ungeprüft.

Können private Schlüssel verarbeitet werden?

Nein. Ein privater Schlüssel ist ein anderes Objekt und wird zum Anzeigen des öffentlichen Zertifikats nicht gebraucht. Private-Key-Blöcke und Container wie PFX werden abgewiesen. Verwenden Sie das ausgestellte Zertifikat.

Wie exportiere ich das Zertifikat einer HTTPS-Verbindung als PEM?

Exportieren Sie das Zertifikat über die Zertifikatsanzeige Ihres Browsers oder TLS-Werkzeugs. Die Oberfläche dafür hängt vom Programm ab. Öffnen Sie danach die Datei hier; eine DER-Datei lässt sich in der PEM-Ansicht als PEM speichern.

Ein unerwartetes Prüfergebnis?

Nächste Datei im Zertifikat-Decoder öffnen

Mit dem Zertifikat-Decoder vergleichen Sie die tatsächlichen Namen, Daten und Fingerprints. Speichern Sie den Bericht mit Berechnungszeitpunkt, bevor Sie die nächste Datei untersuchen.