01
Confira o bloco PEM
Cole um CERTIFICATE REQUEST ou escolha um arquivo .csr local. Certificado e chave privada têm outros cabeçalhos e são recusados.
Solicitações de certificado
Confira primeiro uma solicitação existente. Só mude para a geração de teste se precisar criar um novo par de chaves.
Cole um CSR ou carregue o exemplo.
A decodificação ocorre no navegador; a chave de teste nasce em um quadro isolado.
O arquivo é lido localmente e só substitui a entrada após confirmação. Uma solicitação PEM, até 256 KiB.
Cole um CSR ou carregue o exemplo.
Antes de enviar a solicitação à AC, o decodificador de CSR pode revelar SAN ausente, CN digitado errado ou assinatura danificada. O relatório separa os nomes pedidos da verificação criptográfica da solicitação.
Leia o pedido com clareza e mantenha qualquer chave nova em um ambiente separado.
O decodificador de CSR lista sujeito, SANs DNS e IP, algoritmo da chave e estado da assinatura. Confira os hosts antes da emissão.
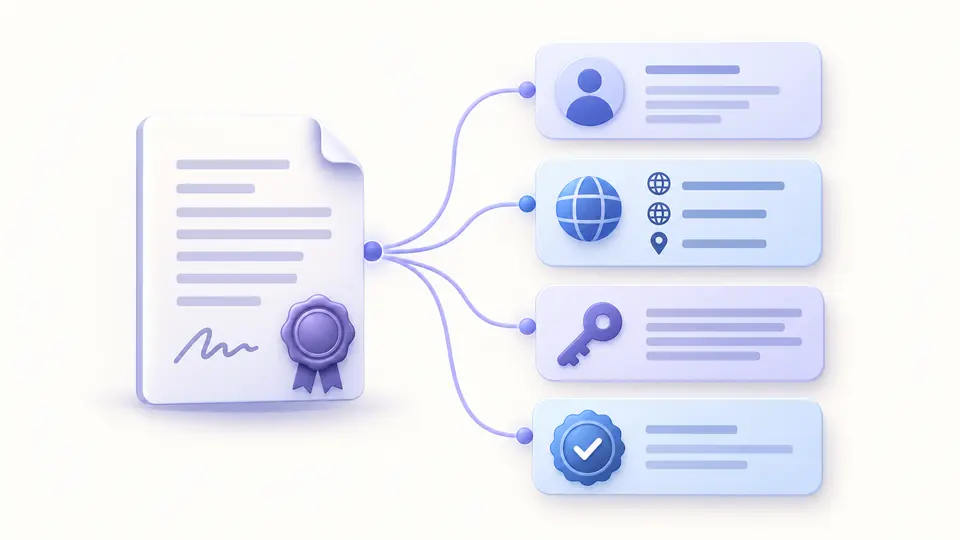
O decodificador de CSR funciona na página comum; a geração de teste roda em um quadro isolado. Só ali a chave privada pode ser baixada.
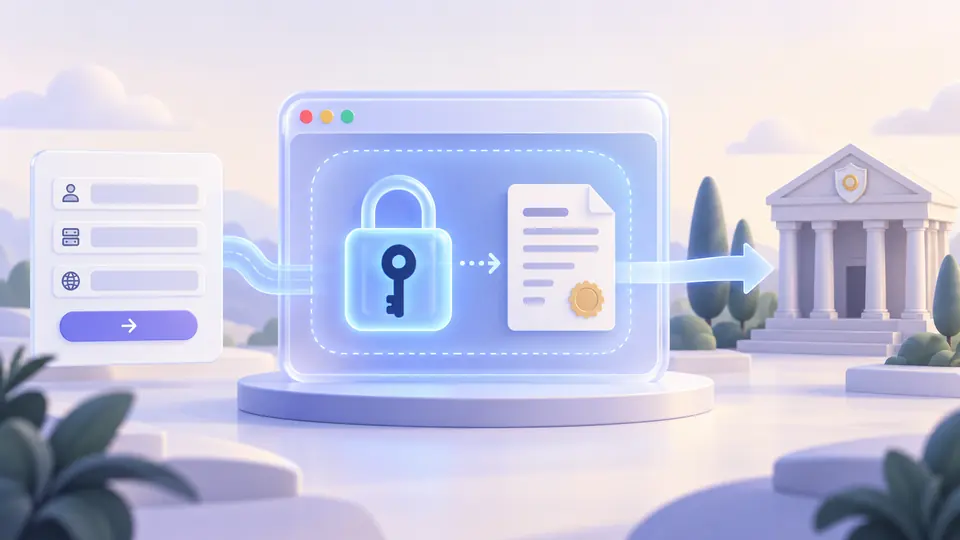
Conseguir ler o PEM não comprova que a assinatura está correta.
Cole um CERTIFICATE REQUEST ou escolha um arquivo .csr local. Certificado e chave privada têm outros cabeçalhos e são recusados.
O decodificador de CSR verifica a assinatura separadamente dos campos. Uma assinatura válida indica integridade, não domínio controlado.
O gerador inclui o CN no SAN DNS automaticamente. Baixe a chave privada antes de sair ou atualizar a página; não há cópia recuperável.
A análise usa só os bytes da solicitação, sem consultar a autoridade certificadora.
O decodificador de CSR distingue CN e outros campos do sujeito dos SANs DNS e IP em extensionRequest.
O decodificador de CSR verifica a assinatura com a chave pública embutida e diferencia falha de algoritmo sem suporte. Para verificar assinatura CSR, confira o estado válido, inválido ou não verificado.
O decodificador de CSR divide esta página com um gerador manual RSA 2048 ou EC P-256, ambos SHA-256.
É um pedido PKCS#10 com chave pública, sujeito, SANs solicitados e uma assinatura própria. Este decodificador de CSR exibe cada parte.
Os navegadores verificam nomes nos SANs do certificado. Se o pedido não tiver SAN, gere outro com os nomes necessários.
Prova que a chave pública do pedido confere com sua assinatura. Não prova identidade, controle de domínio ou aprovação da AC.
O pedido é analisado no navegador. A chave privada nova fica no quadro isolado até o download, sem ser enviada ao servidor.
Em geral, gere outro CSR e outro par de chaves para cada certificado. Confira os SANs e guarde a chave privada correspondente.
Encontrou um caso de CSR que esta ferramenta deveria tratar melhor?
Confira os nomes solicitados e a assinatura; depois salve o relatório ou gere uma chave de teste no quadro isolado.