01
拡張子より中身を見る
自動判定は入力ごとに行います。.crtや.cerは両方の形式に使われます。DERはファイルから追加し、テキスト欄にはPEMを貼り付けてください。貼り付けた証明書がファイルより先になります。
SSL / TLS Certificates
PEMを貼り付けるか証明書ファイルを追加してください。PEMは束として、DERは選択した1枚ずつ保存できます。
完全なCERTIFICATEブロックを貼り付けます。バイナリーのDERはファイルで追加してください。貼り付けた内容が先頭になります。
証明書はこのブラウザーのメモリー内で処理します。アップロードやブラウザーへの保存は行いません。
合計2 MiB、100ファイル、100証明書まで。すべての入力が解析できた場合にのみ出力できます。
解析と変換では署名、信頼性、有効期限、ホスト名を検証しません。
証明書を貼り付けるか、ファイルを選んでください。
PEM DER変換が必要になるのは、受け取った証明書と導入先が要求する形式が異なるときです。.cerを.pemに改名しても、内容のエンコードは変わりません。証明書チェーンを受け取った場合は枚数も確認し、中間証明書を取り落とさないようにします。
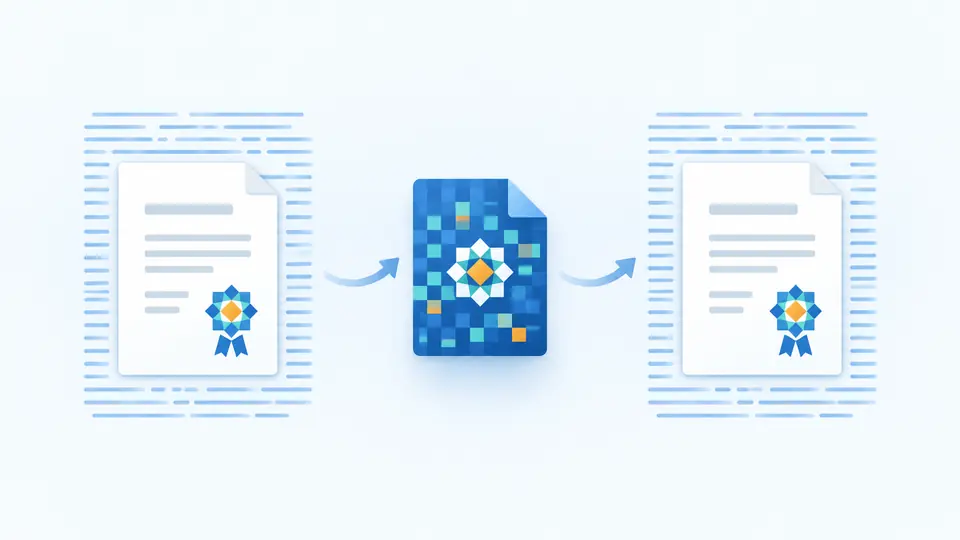
PEM DER変換では解析したDERの元のバイト列をそのまま利用します。PEM形式の境界行や改行は整えますが、証明書の公開鍵、署名、有効期間を書き換えることはありません。
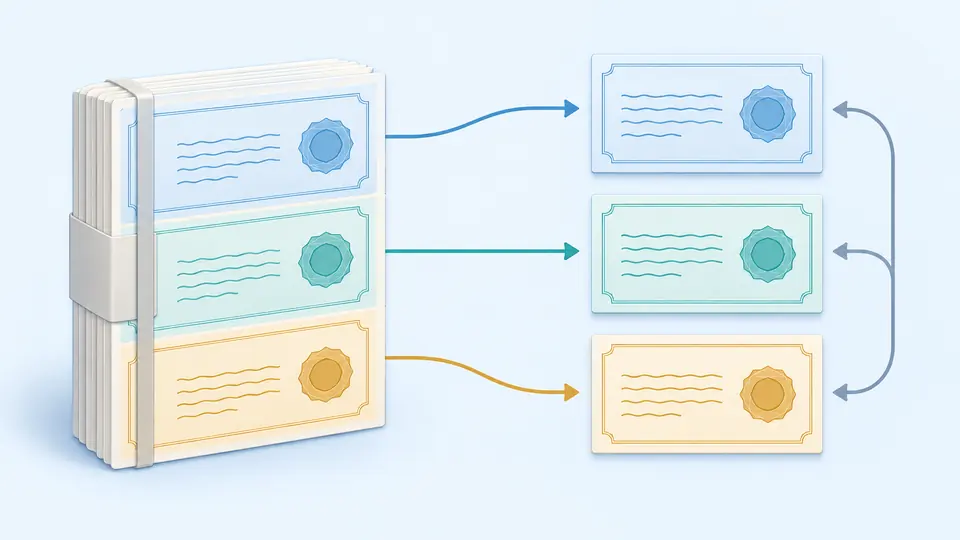
複数ブロックを順番どおり一覧にします。重複も残るため、元の束との照合が可能です。1枚を選んで保存するほか、全体をまとめたPEMファイルも出力できます。
自動判定は入力ごとに行います。.crtや.cerは両方の形式に使われます。DERはファイルから追加し、テキスト欄にはPEMを貼り付けてください。貼り付けた証明書がファイルより先になります。
枚数とサブジェクト、指紋を見比べます。サンプルには2枚の公開テスト証明書が含まれます。途中の1枚が壊れていれば、正常な部分だけを黙って出力することはありません。
PEMの束には全証明書が入ります。個別保存は選択した1枚だけです。自動変換を切ると変換ボタンとCtrl/Cmd + Enterを利用できます。入力や設定の変更直後は古い結果の保存が無効になります。
1ファイル1証明書のDERと、複数ブロックのPEMに対応します。単にBase64として読めるだけでは受理しません。CERTIFICATEの中身を証明書として解析してから出力します。
複数ファイルを追加して1つのPEMにまとめられます。順番や重複を勝手に変更せず、出力のBase64は64文字ごとにLFで改行します。元ファイルの書き換えはしません。
各証明書のDERバイト数、16進数のシリアル番号、SHA-256指紋を表示します。サブジェクトの属性はOIDで示します。形式変更前後の指紋が同じなら、証明書のバイト列は一致しています。
証明書にはopenssl x509を使用し、-informと-outformでPEMまたはDERを指定します。このページでも同じ公開証明書のエンコードを変えられます。複数枚の束からDERを作るときは1枚ずつ保存してください。
P12/PFXは鍵を含み得る別のコンテナーです。このページでは開けません。製品の導入手順に沿って本機上で展開し、取り出した公開証明書の形式変更に利用してください。
P7Bは通常の複数ブロックPEMとは構造が異なります。まずPKCS#7に対応するツールで証明書を取り出す必要があります。本ページはコンテナーを展開せず、導入先へのインストールも行いません。
PEMは設定ファイルなどで扱いやすいテキスト、DERはバイナリーの証明書です。PFXは鍵も格納できるコンテナーです。製品によって要求が異なるため、拡張子だけで決めず導入先の仕様を確認してください。
認証局やダウンロード設定によって異なります。PEMの証明書や中間証明書が別々に届く場合もあります。PFX変換が必要かを先に確認し、ここではPEMまたはDERとして読み取れる公開証明書だけを追加してください。
対応してほしい証明書の変換例はありますか?