01
Identifique o certificado instalado
Com o Play App Signing, use o SHA-256 do certificado de assinatura do app no Play Console. A chave de upload ou de depuração pode ser diferente. O campo aceita 64 caracteres hexadecimais sem dois-pontos.
Desenvolvimento Android
Cole assetlinks.json, informe opcionalmente o pacote e o SHA-256 do certificado de assinatura e execute a verificação.
Cole assetlinks.json ou carregue o exemplo.
Estes itens não foram medidos pela análise local.
JSON, pacote e impressão digital são analisados nesta aba; nenhum domínio é contatado.
Cole assetlinks.json ou carregue o exemplo.
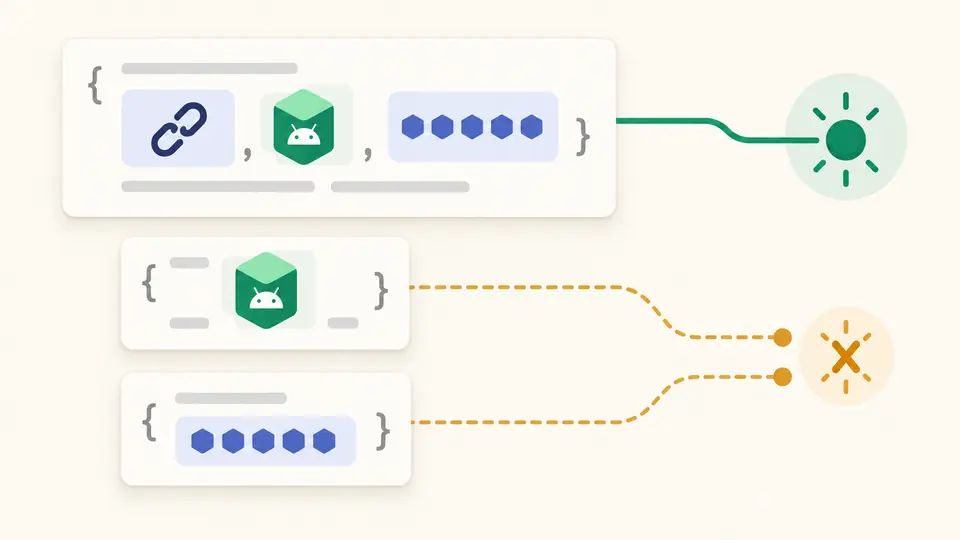
Um Link do App que abre no navegador pode ter JSON válido, mas nenhuma declaração para a instalação correta. Para validar Android App Links, a relação, o pacote e a impressão digital do certificado precisam estar na mesma declaração.
A ferramenta ajuda antes da publicação e ao investigar Links do App que falham. Ela identifica uma impressão digital SHA-256 divergente; a resposta HTTPS e a verificação real no aparelho exigem testes separados.
Uma declaração local compatível não comprova a verificação no aparelho.
Ao validar Android App Links, o pacote de uma entrada não é combinado com o certificado de outra. handle_all_urls, pacote e SHA-256 precisam corresponder no mesmo alvo android_app.
Este recurso para validar Android App Links não acessa o domínio. HTTPS, caminho fixo, tipo JSON, redirecionamentos, autoVerify e estado do aparelho permanecem como tarefas distintas, sem marcação falsa de sucesso.
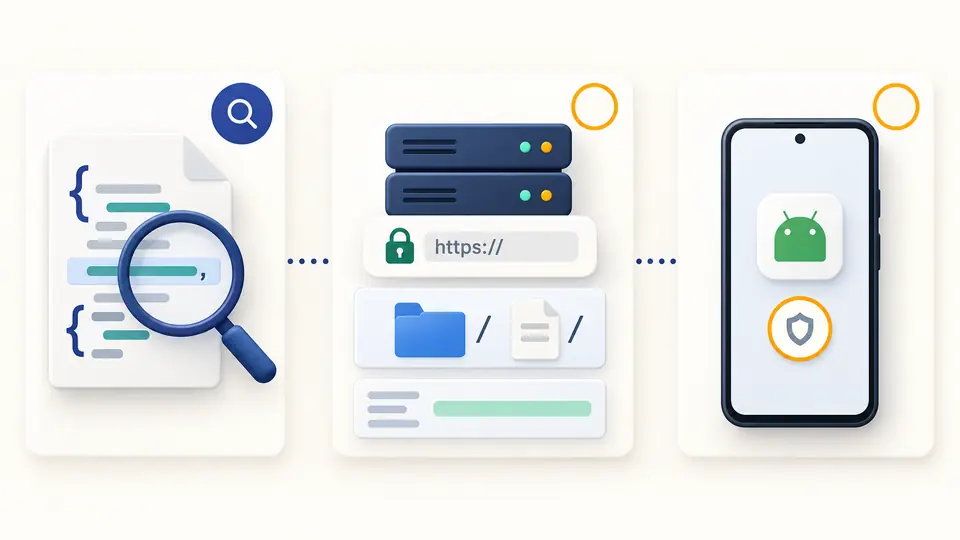
Com o Play App Signing, use o SHA-256 do certificado de assinatura do app no Play Console. A chave de upload ou de depuração pode ser diferente. O campo aceita 64 caracteres hexadecimais sem dois-pontos.
A verificação é manual e aceita Ctrl/Cmd+Enter. Mudanças no JSON, no pacote ou na impressão digital tornam o relatório antigo desatualizado e bloqueiam cópia e download. Erros de sintaxe mostram linha e coluna.
Estrutura DAL válida, declaração correspondente e Link do App verificado no dispositivo são conclusões diferentes. include não é buscado. O arquivo exportado guarda todos os itens, embora a tela mostre grupos de 50.
Verificar assetlinks.json cobre o array raiz, relation e alvos android_app e web. Problemas trazem índice e caminho do campo; include permitido fica pendente, sem ser classificado como declaração inválida.
A entrada esperada aceita letras maiúsculas ou minúsculas e dois-pontos opcionais. O formato do arquivo recebe aviso separado; SHA-1 e hash do JSON não substituem o certificado de assinatura.
A relação handle_all_urls só corresponde quando pacote e impressão digital esperados estão na mesma entrada. Outras relações Digital Asset Links aparecem, sem conceder autorização de App Links.
Copie ou baixe o resultado JSON atual. Listas grandes são exibidas em blocos de 50, mas o arquivo mantém todas as declarações e observações.
Mesmo com JSON correto, o servidor pode redirecionar, a assinatura Play pode ser outra ou a URL pode estar fora do manifesto. Validar Android App Links aqui reduz as causas locais; depois confira servidor e aparelho.
Antes do Android 15, dynamic_app_link_components é ignorado. Declare no manifesto os caminhos necessários para versões anteriores e teste nos aparelhos de destino.
O intervalo depende do sistema e do cache; o arquivo local não informa um prazo fixo. Depois de publicar, force nova verificação com adb e consulte o estado do pacote instalado.
Sim, mas regras dinâmicas não podem ampliar o escopo definido pelo manifesto. Esta página identifica a extensão sem calcular o destino de cada URL.
Com Play App Signing, consulte o certificado da chave de assinatura do app no Play Console. Para builds locais, use keytool no armazenamento correto. Não é o SHA-256 do próprio assetlinks.json.
Alguma declaração parece errada?
Cole a lista planejada para validar Android App Links, compare o certificado de assinatura e depois siga as etapas de servidor e aparelho.
Os dados são processados apenas nesta aba.