Desarrollo Android

verificar Android App Links · Revisa la asociación antes de publicar

Pega assetlinks.json, añade si quieres el paquete y la huella SHA-256 del certificado de firma y ejecuta la comprobación.

verificar Android App Links

Entrada de assetlinks.json

Resultado local

Pega assetlinks.json o carga el ejemplo.

Lista de publicación

La prueba local no ha verificado estos pasos.

  • Servir /.well-known/assetlinks.json por HTTPS en cada host, como application/json y sin redirecciones.
  • Comparar la SHA-256 del certificado de firma de Play Console; añadir otras claves solo si se necesitan.
  • Revisar autoVerify y el alcance de host y ruta del filtro web en el manifiesto.
  • Consultar adb shell pm get-app-links en un dispositivo instalado y volver a verificar tras cambios.

JSON, paquete y huella se comprueban en esta pestaña; no se contacta ningún dominio.

Opciones

Pega assetlinks.json o carga el ejemplo.

Un vínculo de app que se abre en el navegador puede tener JSON válido y, aun así, carecer de la declaración adecuada. Para verificar Android App Links hay que encontrar relación, paquete y huella del certificado en la misma declaración.

Sirve para preparar la publicación y revisar vínculos de apps que fallan. Puedes validar assetlinks.json y detectar una huella digital SHA-256 que no coincide; la respuesta HTTPS y el estado real del teléfono requieren otra prueba.

Por qué verificar Android App Links aquí

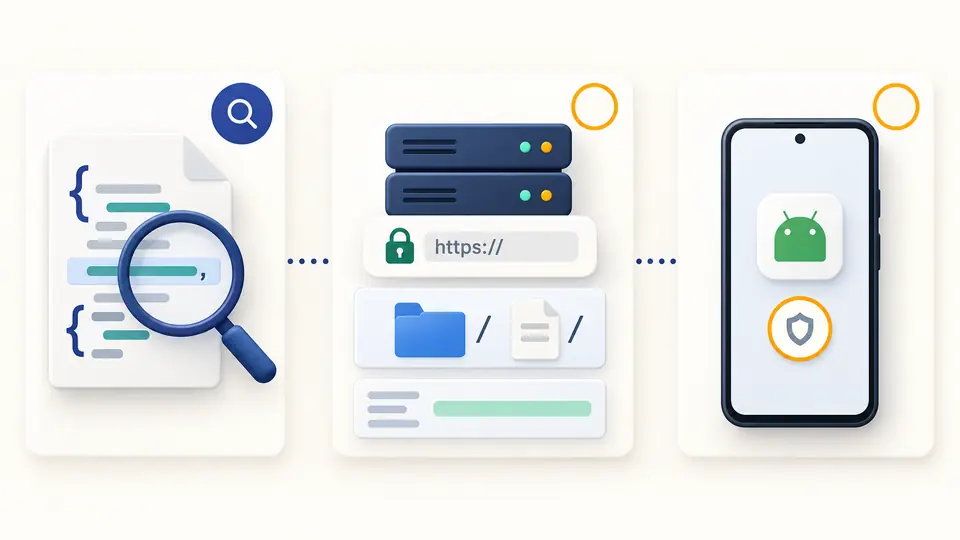
El archivo local y el vínculo verificado en el teléfono son etapas distintas.

La coincidencia debe estar en una declaración

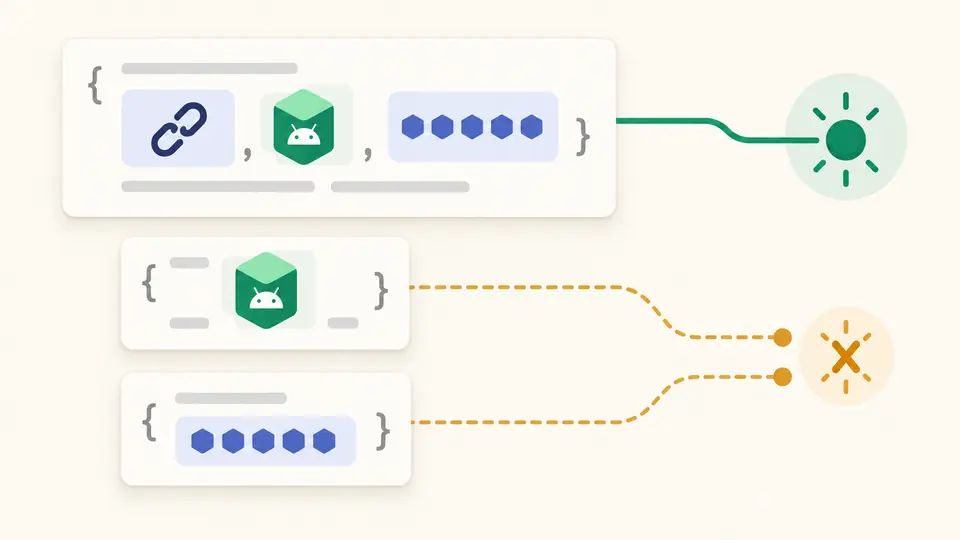
Al verificar Android App Links, el paquete de una entrada no se combina con la huella de otra. handle_all_urls, nombre de paquete y certificado tienen que coincidir dentro del mismo target android_app.

Una declaración une relación, paquete y huella; dos declaraciones separadas no forman una coincidencia.

La publicación queda pendiente

Este verificador para verificar Android App Links no consulta tu dominio. HTTPS, ruta obligatoria, tipo JSON, redirecciones, autoVerify y estado del dispositivo aparecen como tareas pendientes, nunca como pruebas superadas.

Informe JSON local junto a una lista independiente de comprobaciones del servidor y del teléfono Android.

Elegir la firma correcta y repetir la prueba

01

Identifica el certificado instalado

Si usas Play App Signing, toma la huella SHA-256 del certificado de firma de la app en Play Console. La clave de subida o depuración puede ser distinta. El campo admite también 64 caracteres hexadecimales sin dos puntos.

02

Comprueba después de editar

La ejecución es manual y admite Ctrl/Cmd+Intro. Cambiar JSON, paquete o huella invalida el informe anterior y bloquea la copia y descarga. Un error de sintaxis muestra línea y columna.

03

Lee las tres conclusiones

La estructura DAL válida, la coincidencia de una declaración y la verificación en el dispositivo no son equivalentes. Los include quedan sin resolver. El informe exportado contiene todas las entradas aunque la pantalla muestre lotes de 50.

Declaraciones y certificado bajo control

Estructura DAL con rutas

La validación de assetlinks.json revisa el array raíz, relation y destinos android_app o web. Un error muestra índice y campo; un include legítimo queda pendiente sin clasificarse como JSON inválido.

Comparación SHA-256

La huella esperada se compara ignorando mayúsculas y dos puntos opcionales. El formato del archivo se advierte por separado; SHA-1 y el hash del JSON no sustituyen al certificado de firma.

Relación App Links por entrada

Solo handle_all_urls con el paquete y la huella en la misma declaración permite una coincidencia. Otras relaciones Digital Asset Links se muestran sin atribuirles autorización de enlaces.

Informe íntegro para descargar

Copia o guarda el JSON del resultado actual. Las listas largas se muestran en grupos de 50, mientras la exportación conserva todas las declaraciones y observaciones.

Límites de una comprobación local

Sin prueba del servidor
No se solicita ningún dominio ni se examinan cabeceras o redirecciones. Revisa la respuesta HTTPS real en /.well-known/assetlinks.json de cada host que declares.
Sin inferir la firma
Si no indicas huella esperada, no se confirma ningún certificado concreto. Se necesita la SHA-256 del certificado de firma de la app, no el hash de assetlinks.json, del APK ni SHA-1.
include y reglas dinámicas sin ejecutar
Un include puede contener más declaraciones; al no descargarlo, una ausencia local no es negativa definitiva. relation_extensions se reconoce sin simular rutas de Android 15.
El dispositivo queda fuera
autoVerify, firma instalada y caché del sistema no están en el JSON. Examina el manifiesto y consulta la verificación de la app instalada con adb.

Dudas al verificar Android App Links

¿Por qué un App Link se abre en el navegador y no en la app?

Puede fallar el host público, existir una redirección, no coincidir la firma de Play o quedar la URL fuera del manifiesto. Verificar Android App Links aquí acota la declaración local; luego debes revisar servidor y dispositivo.

¿Qué sucede en dispositivos con versiones anteriores de Android?

Las versiones previas a Android 15 ignoran dynamic_app_link_components. Incluye los caminos necesarios en el manifiesto para esos sistemas y pruébalos en equipos de destino.

¿Cada cuánto se actualiza assetlinks.json en el dispositivo?

Depende del sistema y de su caché; el archivo local no indica un plazo fijo. Tras publicar, fuerza una nueva comprobación con adb y consulta el estado de la app instalada.

¿Puedo combinar reglas del manifiesto con reglas dinámicas?

Sí, pero las reglas dinámicas no amplían el alcance declarado en el manifiesto. Aquí se detecta la extensión, sin calcular qué URL abrirá la app.

¿Dónde obtengo la huella SHA-256 para assetlinks.json?

Para Play App Signing, busca el certificado de firma de la aplicación en Play Console. Para compilaciones locales, usa keytool con la clave correspondiente. No es el SHA-256 del propio JSON.

¿Una declaración parece incorrecta?

Empieza a verificar Android App Links

Pega la lista prevista para verificar Android App Links, compara el certificado de firma y sigue después la lista de tareas para servidor y dispositivo.

Los datos se procesan en esta pestaña.