01
使用中の署名鍵を選ぶ
Play配信ならPlay Consoleのアプリ署名鍵証明書のSHA-256を参照します。アップロード鍵やデバッグ鍵とは異なることがあります。入力欄はコロンの有無と英字の大小を吸収します。
Android開発
assetlinks.jsonを貼り、必要ならパッケージ名と署名証明書のSHA-256を指定して手動で検査します。
assetlinks.jsonを貼るか例を読み込んでください。
以下はこのローカル検査では実測していません。
JSON、パッケージ名、指紋はこのタブ内で検査し、ドメインには接続しません。
assetlinks.jsonを貼るか例を読み込んでください。
公開前のテストで、同じURLがある端末ではアプリ、別の端末ではブラウザーに開くことがあります。Androidアプリリンク検証を使えば、別々の宣言に散らばったパッケージ名と指紋を誤って一組と判断せずに済みます。
アプリリンクが開かないときのApp Links設定確認や、Play App Signingの証明書照合に使えます。SHA-256フィンガープリントの食い違いは見つけられますが、サイトの応答や実機の検証状態は別に確かめます。
ファイル内の一致と公開後の確認を混同しません。
Androidアプリリンク検証では、別々の宣言にあるパッケージ名と指紋を組み合わせません。関係、パッケージ、SHA-256が同じandroid_app宣言にある場合だけ一致とします。
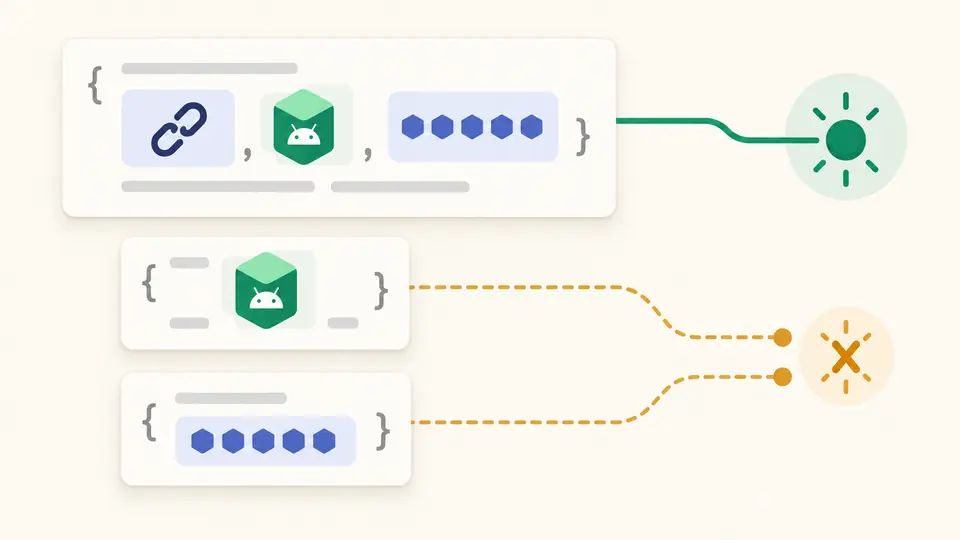
このAndroidアプリリンク検証はドメインへアクセスしません。HTTPS、所定のパス、JSONのContent-Type、リダイレクト、マニフェストと実機の検証を別のチェックリストに残します。
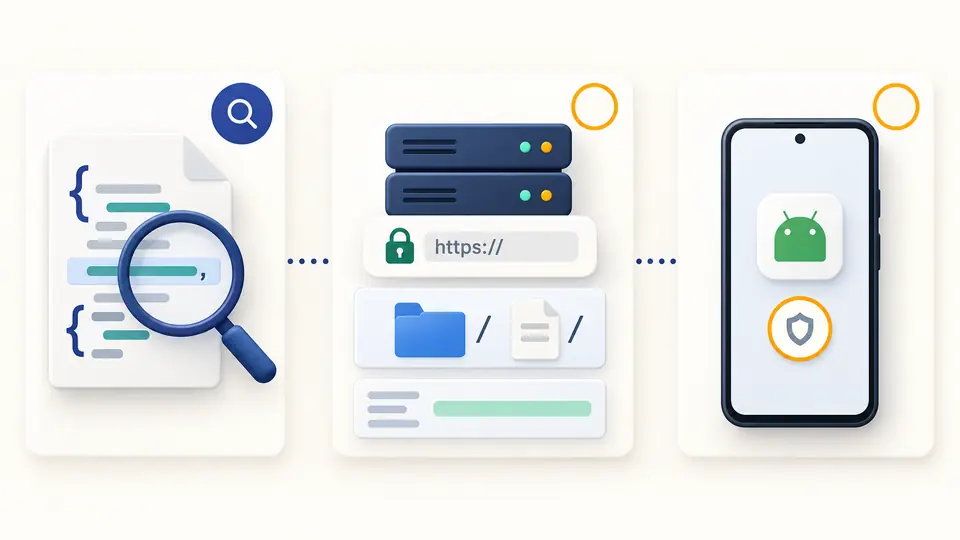
Play配信ならPlay Consoleのアプリ署名鍵証明書のSHA-256を参照します。アップロード鍵やデバッグ鍵とは異なることがあります。入力欄はコロンの有無と英字の大小を吸収します。
JSON、パッケージ名、指紋を変更すると前回の結果は古くなり、コピーとダウンロードが無効になります。Ctrl/Cmd+Enterでも再検査でき、構文エラーには行と列が付きます。
DALの構造、同じ宣言での一致、端末の検証成功は別です。includeは通信せず未展開と表示します。画面の一覧が50件ずつでも、出力ファイルには全件を含みます。
assetlinks.json検証ではrelation配列、android_appまたはwebの対象を調べ、問題のある配列番号とフィールドを示します。includeは正当な参照として扱い、内容は取得しません。
入力した指紋はコロンなしでも比較できます。ファイル内の指紋は大文字とコロン区切りの推奨形式を別途確認し、SHA-1を証明書のSHA-256として扱いません。
handle_all_urlsがあり、指定したパッケージと指紋も同じ宣言にあるときだけ一致します。ほかのDigital Asset Linksの関係は表示しますが、アプリリンク権限とはみなしません。
現在の検査結果をJSONとしてコピーまたは保存できます。長い一覧は50件ずつ表示し、保存するレポートから項目を落としません。
JSONが読めても、公開URL、リダイレクト、署名、マニフェストまたは端末の検証状態が原因かもしれません。Androidアプリリンク検証でローカルの宣言を絞り込み、その後に公開先と実機を調べます。
古いAndroidではAndroid 15以降のdynamic_app_link_componentsは適用されません。必要なパスはマニフェスト側にも宣言し、対象バージョンの実機で動作を確認してください。
併用できますが、動的ルールはマニフェストで宣言した範囲を広げられません。このページは拡張フィールドの存在を示すだけで、パスの適用結果を計算しません。
Play App Signingを利用する配信版ではPlay Consoleのアプリ署名鍵証明書を参照します。ローカルビルドなら対応するキーストアをkeytoolで確認します。JSONファイル自体のハッシュではありません。
更新の取得時期は端末やキャッシュに左右されます。固定の反映時間をこのファイルから予測できません。公開後、adbの再検証コマンドを使い、端末の状態を確認してください。
宣言の判定に疑問がありますか?