01
설치된 앱의 서명 확인
Play에서 배포한 앱은 Play Console의 앱 서명 키 인증서 SHA-256을 사용하세요. 업로드 키나 디버그 키는 다를 수 있습니다. 예상 지문 입력은 콜론 없는 64자리 16진수도 허용합니다.
Android 개발
assetlinks.json을 붙여 넣고 필요한 경우 패키지 이름과 서명 인증서 SHA-256을 입력한 뒤 수동 검사하세요.
assetlinks.json을 붙여 넣거나 예제를 여세요.
아래 항목은 로컬 검사로 직접 확인하지 않았습니다.
JSON, 패키지와 인증서 지문은 이 탭에서만 검사하며 도메인에 요청하지 않습니다.
assetlinks.json을 붙여 넣거나 예제를 여세요.
링크가 앱 대신 브라우저에서 열릴 때 JSON 구문이 맞는지만 보아서는 원인을 찾기 어렵습니다. Android 앱 링크 검증은 handle_all_urls 관계와 패키지 이름, 인증서 지문이 한 선언에 함께 있는지 확인합니다.
배포 전 assetlinks.json 확인과 앱 링크 문제 해결에 사용할 수 있습니다. SHA-256 디지털 지문이 달라도 알려 주지만, 실제 HTTPS 응답과 기기의 검증 상태는 별도로 확인해야 합니다.
로컬 선언 검사와 실제 기기 검증을 분리합니다.
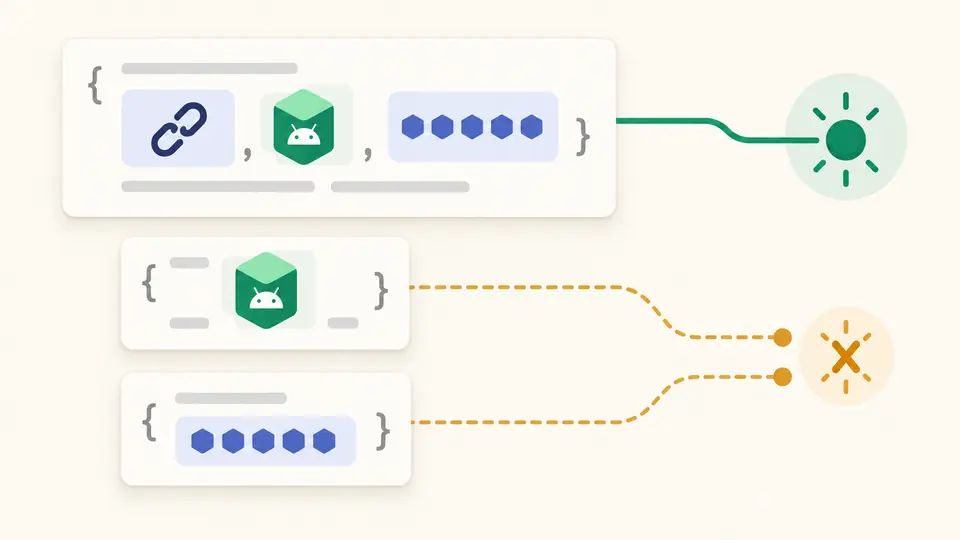
Android 앱 링크 검증은 서로 다른 선언의 패키지와 지문을 합치지 않습니다. 같은 android_app 대상에 handle_all_urls와 기대한 패키지, SHA-256이 모두 있을 때만 일치로 표시합니다.
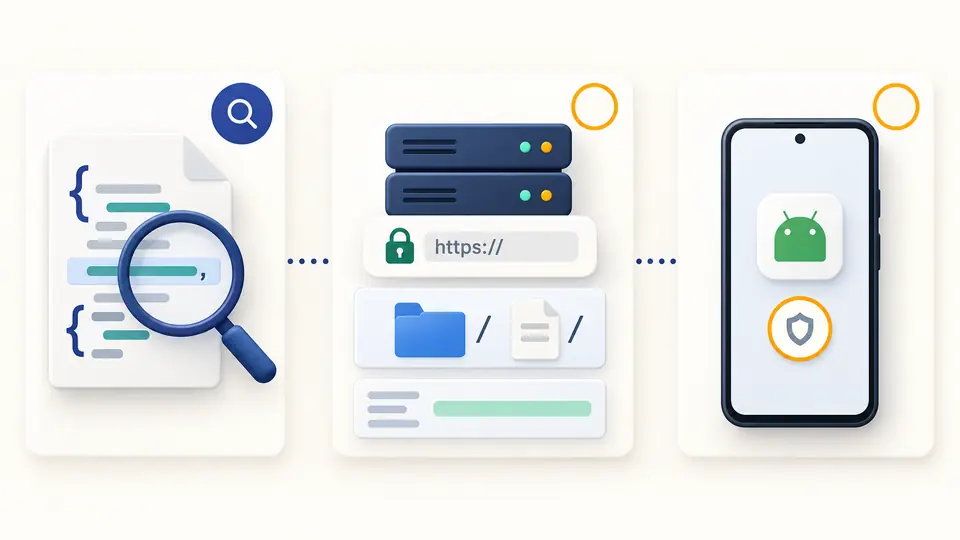
이 Android 앱 링크 검증은 도메인에 요청하지 않습니다. HTTPS, 정해진 경로, JSON 응답 유형, 리디렉션, 매니페스트와 실제 기기 확인을 별도 목록으로 남깁니다.
Play에서 배포한 앱은 Play Console의 앱 서명 키 인증서 SHA-256을 사용하세요. 업로드 키나 디버그 키는 다를 수 있습니다. 예상 지문 입력은 콜론 없는 64자리 16진수도 허용합니다.
검사는 수동으로 실행하며 Ctrl/Cmd+Enter도 사용할 수 있습니다. JSON, 패키지, 지문을 바꾸면 이전 보고서는 즉시 오래된 결과가 되고 복사와 다운로드가 막힙니다.
DAL 구조가 올바른지, 선언이 일치하는지, 기기가 실제 검증했는지는 별개입니다. include는 원격으로 펼치지 않으며 화면에서 50개씩 보이는 목록도 내보낼 때는 전부 포함합니다.
assetlinks.json 확인에서 최상위 배열과 relation, android_app 및 web 대상을 검사하고 문제가 있는 배열 번호와 필드를 표시합니다. include는 합법적인 참조로 인정하지만 가져오지는 않습니다.
예상 값은 대소문자와 콜론 유무를 정규화해 비교합니다. 파일 안의 지문 형식은 대문자 콜론 구분을 따로 안내하며 SHA-1을 앱 서명 인증서로 취급하지 않습니다.
handle_all_urls와 패키지, 지문을 같은 선언에서 비교합니다. 다른 Digital Asset Links 관계는 표시하지만 앱 링크 권한이 있다고 판단하지 않습니다.
현재 검사 보고서를 JSON으로 복사하거나 저장합니다. 긴 목록은 50개씩 보여 주며 저장되는 보고서에는 모든 항목을 넣습니다.
JSON이 올바르더라도 공개 URL, 리디렉션, 실제 앱 서명, 매니페스트 범위 또는 기기 상태가 원인일 수 있습니다. 앱 링크 브라우저 열림 문제는 Android 앱 링크 검증으로 로컬 선언을 먼저 좁힌 뒤 서버와 기기를 확인하세요.
Android 15 이후의 dynamic_app_link_components는 오래된 버전에서 무시됩니다. 이전 기기를 지원하려면 필요한 경로를 매니페스트에도 선언하고 해당 버전에서 시험하세요.
함께 사용할 수 있지만 동적 규칙이 매니페스트에 선언된 최대 범위를 넓힐 수는 없습니다. 이 도구는 확장 필드의 존재만 표시하며 실제 URL 경로의 결과는 계산하지 않습니다.
Play App Signing을 쓰면 Play Console의 앱 서명 키 인증서에서 SHA-256을 읽습니다. 로컬 빌드에서는 해당 키 저장소를 keytool로 확인하세요. JSON 파일 자체의 해시가 아닙니다.
기기가 이전 응답을 캐시하거나 매니페스트 범위 밖의 경로를 처리하지 못할 수 있습니다. 공개 파일을 확인하고 adb shell pm verify-app-links --re-verify로 다시 검증한 뒤 상태를 보세요.
선언 결과가 예상과 다른가요?